



145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

Исследователи из Palo Alto Networks сообщили об обнаружении в официальном магазине Google Play 145 приложений для Android, содержащих вредоносные исполняемые файлы Microsoft Windows. То есть Android-приложения заражены Windows-вредоносном.

Само собой, этот код не может навредить самой операционной системе Android, так как предназначен для запуска в ОС от Microsoft.

Однако такая ситуация все равно вызывает беспокойство экспертов. Как они объясняют в своем блоге, разработчик, известный под псевдонимом «odieapps», создает приложения не в безопасной среде.

«Примечательно, что зараженные файлы APK не представляют угрозы для устройств Android, так как вредоносный код может работать только в Windows. Факт наличия такого кода в приложениях объясняется тем, что разработчики создают свои программы на зараженных системах Windows», — пишут исследователи.

«Это представляет угрозу для цепочки поставок приложений. Уже были случаи, когда скомпрометированные разработчики становились причиной киберэпидемий: KeRanger, XcodeGhost и NotPetya».

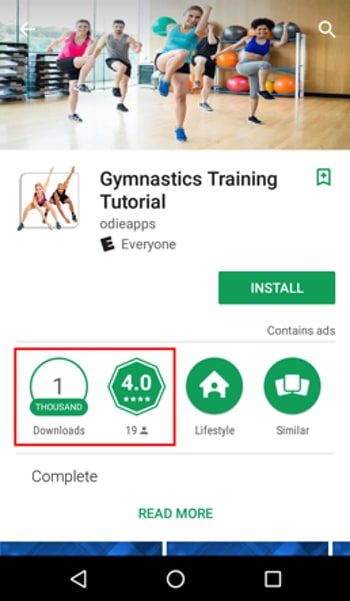
Специалисты обращают внимание, что некоторые из этих вредоносных приложений просуществовали в Google Play более полугода. Многие из них были загружены более тысячи раз и даже получили рейтинг в четыре звезды.

Среди зараженных приложений эксперты выделили:

  • Learn to Draw Clothing
  • Hair Paint Color
  • Men’s Design Ideas
  • Modification Trail
  • Gymnastics Training Tutorial

Исследователи объяснили, что произойдет, если содержащийся в этих приложениях код запустить на системах Windows. Вредоносная программа будет пытаться перехватывать нажатия клавиш, красть пароли, данные кредитных карт и любую другую конфиденциальную информацию.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru