



Трафик Telegram в понедельник был перехвачен Ираном

Трафик Telegram в понедельник был перехвачен Ираном

Трафик Telegram в понедельник был перехвачен Ираном

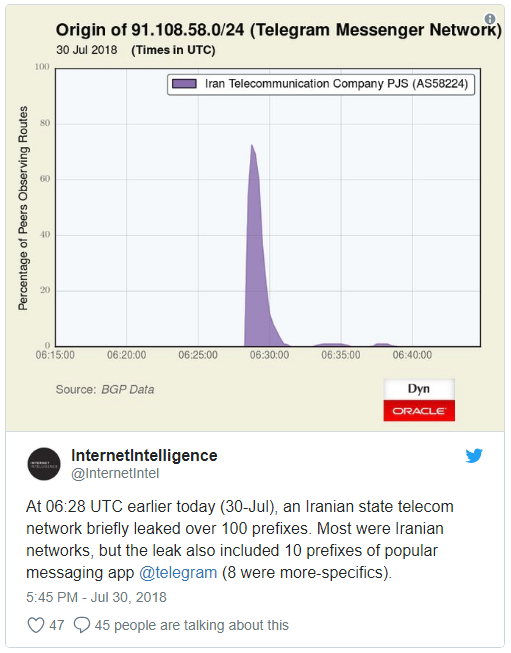
Иранская государственная телекоммуникационная компания в понедельник перехватила трафик популярного мессенджера Telegram. Это случилось за день до протестов по поводу экономического кризиса в стране.

Похоже на то, что была использована схема BGP-перехвата — несанкционированный захват группы IP-адресов, который приводит к тому, что данные, предназначенные для одного получателя, приходят совершенно другому.

О факте перехвата трафика сообщили специалисты компаний Oracle и Cisco. Oracle поделилась результатами своего мониторинга в Twitter:

BGP (Border Gateway Protocol, протокол граничного шлюза) — динамический протокол маршрутизации. Предназначен для обмена информацией о достижимости подсетей между автономными системами (АС, англ. AS — autonomous system), то есть группами маршрутизаторов под единым техническим и административным управлением, использующими протокол внутридоменной маршрутизации для определения маршрутов внутри себя и протокол междоменной маршрутизации для определения маршрутов доставки пакетов в другие АС.

Министр информации и коммуникационных технологий Ирана в понедельник прокомментировал в Twitter ситуацию, заявив:

«Если информация подтвердится, будь то преднамеренны акт или нет, ответственная компания понесет наказание».

В настоящее время идет расследование этого инцидента.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru