



Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Компания Symantec опубликовала отчет, в котором описала недавно обнаруженную кибершпионскую группу, которую специалисты антивирусного вендора назвали Leafminer. Эти киберпреступники специализируются на атаках на государственном уровне.

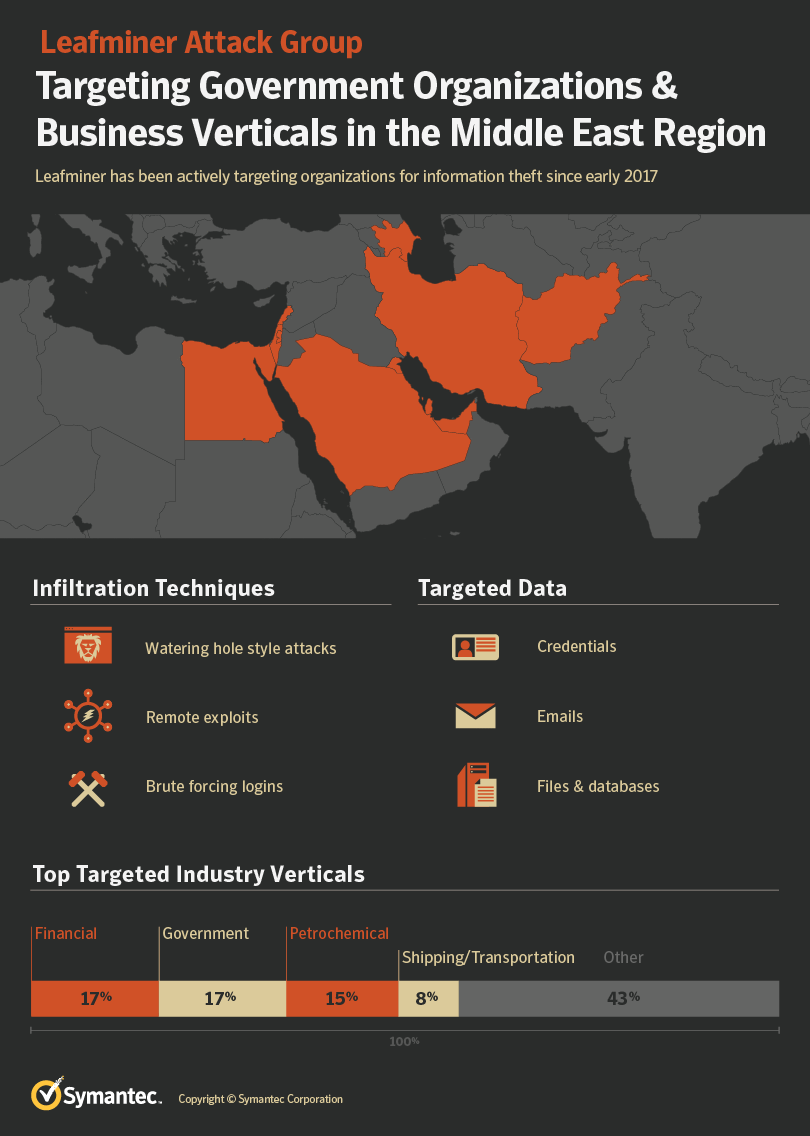
Leafminer, представляющая собой APT-группу, активна как минимум с начала 2017 года. Symantec обнаружила вредоносную программу этой группы на 44 компьютерах в нескольких странах.

Итого, вредонос был замечен в Саудовской Аравии (28), Ливане (8), Израиле (3) и Кувейте (1). Еще четыре системы остались неопознанными.

В процессе изучения этой группы специалистам Symantec также удалось получить доступ к одному из серверов, принадлежащих злоумышленникам. Он использовался для фишинга и распространения вредоносных программ.

Также на этом сервере был обнаружен список организаций, которые Leafminer «прощупывала» на предмет слабых мест, благодаря которым в будущем можно совершить успешную кибератаку.

Этот список содержит информацию о 809 организациях, расположенных в Саудовской Аравии, Объединенных Арабских Эмиратах, Катаре, Кувейте, Бахрейне, Египте, Израиле и Афганистане.

На сервере преступников удалось найти еще 112 файлов, среди которых была сама вредоносная программа, различные логи и другие инструменты, помогающие проводить целенаправленные атаки. Изучив все добытые данные, эксперты пришли к выводу, что группа атаковала, следуя трем основным схемам:

  1. Компрометация серверов с последующей атакой вида watering hole, которая помогала установить на компьютеры пользователей злонамеренную программу.
  2. Сканирование уязвимых сетей и использование эксплойтов для проникновения в них.
  3. Попытки угадать учетные данные целевых сетей, используя подбор по словарю. После этого вредонос вручную развертывался в системе.

Примечательно, что Leafminer использовала кастомные вредоносы, которые труднее обнаружить.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru