



Блефующие вымогатели заработали $50 000 на посетителях порносайтов

Блефующие вымогатели заработали $50 000 на посетителях порносайтов

Блефующие вымогатели заработали $50 000 на посетителях порносайтов

На днях появилась информация о злоумышленниках, вымогающих у пользователей биткоины в обмен на то, чтобы видеоролик, демонстрирующий их посещение сайтов для взрослых, не был опубликован. Так вот, исследователи в области безопасности утверждают, что этим киберпреступникам удалось заработать $50 000.

После обнаружения этой вредоносной кампании эксперт SecGuru начал отслеживать биткоин-адреса злоумышленников. Специалист обратил внимание на то, что пользователи, напуганные наличием компромата, действительно переводили мошенникам деньги.

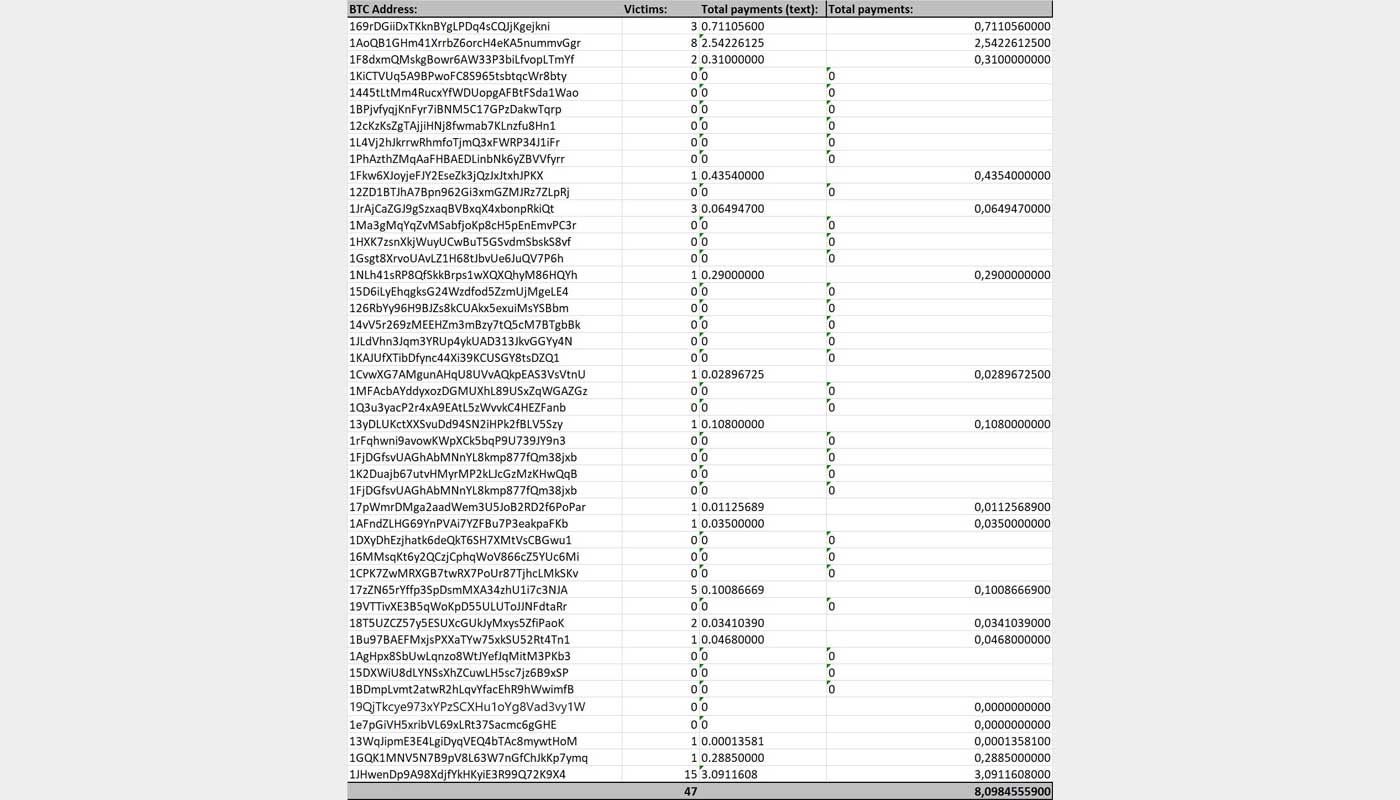
Всего SecGuru изучил 42 адреса, которые злоумышленники использовали в ходе своей киберпреступной деятельности. Оказалось, что 30 жертв заплатили выкуп, что в сумме позволило мошенникам обогатиться на $50 000.

SecGuru опубликовал список платежей, с которым можно ознакомиться ниже:

Здесь мы можем видеть, что только на один адрес было переведено в районе 2,54 биткоинов, их собрали для злоумышленников 8 пользователей. По текущему курсу это эквивалентно 18 000 долларам США.

Киберпреступники, на самом деле, блефуют. Нет у них никакого видео. Они просто утверждают, что с помощью вредоносных программ, установленных в системе пользователя, они смогли записать видео с веб-камеры, доказывающее посещение ресурса для взрослых.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru