



Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

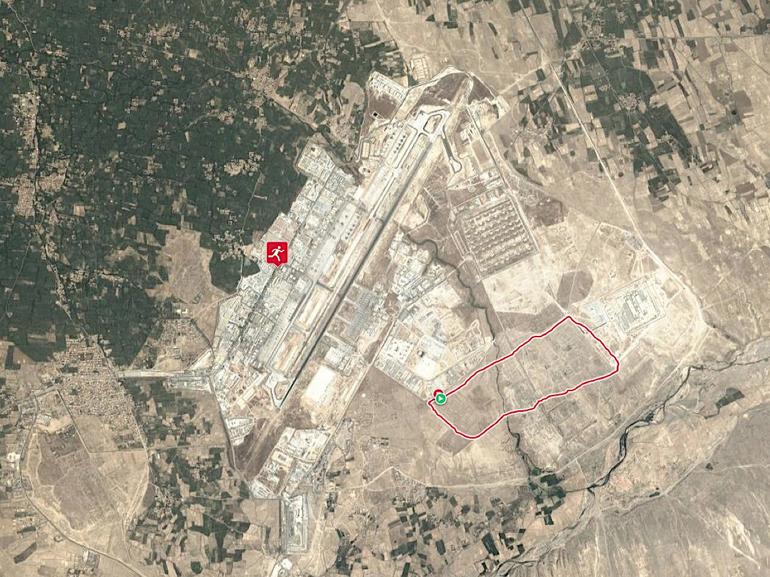
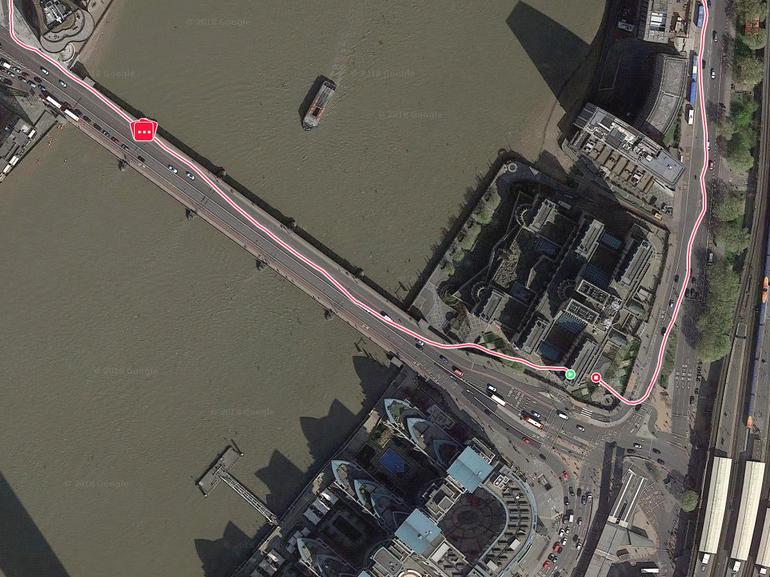
Популярное фитнес-приложение Polar Flow случайно раскрыло местоположение персонала, работающего на военных базах и в разведывательных службах. Polar Flow, разработанным компанией Polar, пользуются миллионы человек.

Вся проблема заключалась в том, что доступ к активности пользователя можно было получить довольно просто — изменив веб-адрес браузера. Таким образом, даже те учетные записи, чьи настройки конфиденциальности были выставлены на максимум, могли раскрыть, где живет человек.

Если мы говорим о раскрытии местожительства госслужащего или военного, такой подход может быстро стать угрозой национальной безопасности.

Во всем виноват API разработчиков компании, его можно использовать для извлечения активности пользователей, например, получить информацию о каждой пробежке.

Исследователям удалось выявить более 6400 пользователей приложения Polar Flow, которые работали в АНБ, Белом доме, MI6 и прочих важных спецслужбах. Среди юзеров были найдены имена офицеров и агентов иностранных разведывательных служб — присутствуют даже агенты ГРУ.

Используя полученные от Polar Flow данные, легко было определить, где человек проживает, причем количество запросов ничем не ограничивалось. Стало быть, злоумышленники или иностранные секретные службы могут собрать конфиденциальную информацию о миллионах пользователей.

Это не первый случай, когда приложение для фитнес-трекинга стало причиной проблем конфиденциальности. Например, информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru