



Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

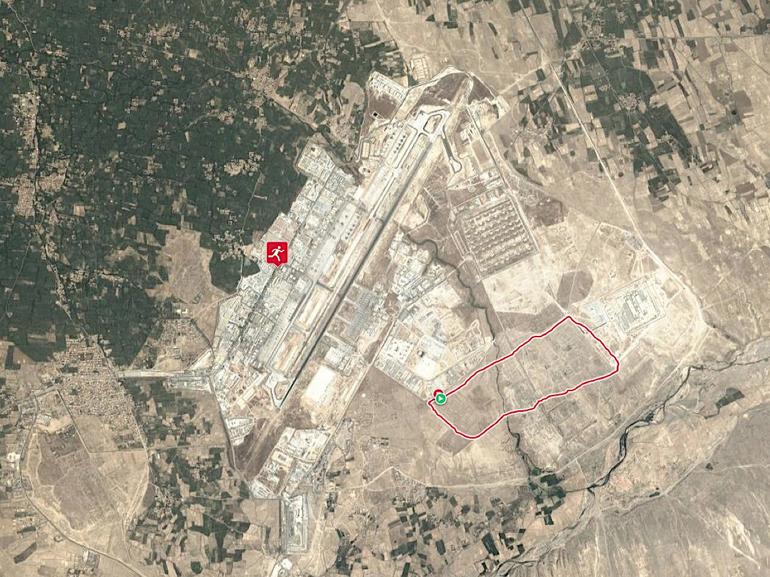
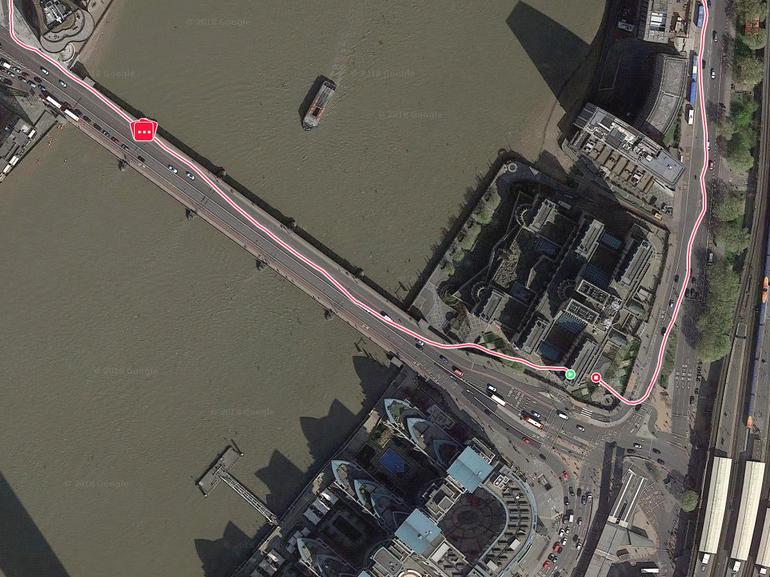
Популярное фитнес-приложение Polar Flow случайно раскрыло местоположение персонала, работающего на военных базах и в разведывательных службах. Polar Flow, разработанным компанией Polar, пользуются миллионы человек.

Вся проблема заключалась в том, что доступ к активности пользователя можно было получить довольно просто — изменив веб-адрес браузера. Таким образом, даже те учетные записи, чьи настройки конфиденциальности были выставлены на максимум, могли раскрыть, где живет человек.

Если мы говорим о раскрытии местожительства госслужащего или военного, такой подход может быстро стать угрозой национальной безопасности.

Во всем виноват API разработчиков компании, его можно использовать для извлечения активности пользователей, например, получить информацию о каждой пробежке.

Исследователям удалось выявить более 6400 пользователей приложения Polar Flow, которые работали в АНБ, Белом доме, MI6 и прочих важных спецслужбах. Среди юзеров были найдены имена офицеров и агентов иностранных разведывательных служб — присутствуют даже агенты ГРУ.

Используя полученные от Polar Flow данные, легко было определить, где человек проживает, причем количество запросов ничем не ограничивалось. Стало быть, злоумышленники или иностранные секретные службы могут собрать конфиденциальную информацию о миллионах пользователей.

Это не первый случай, когда приложение для фитнес-трекинга стало причиной проблем конфиденциальности. Например, информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru