



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

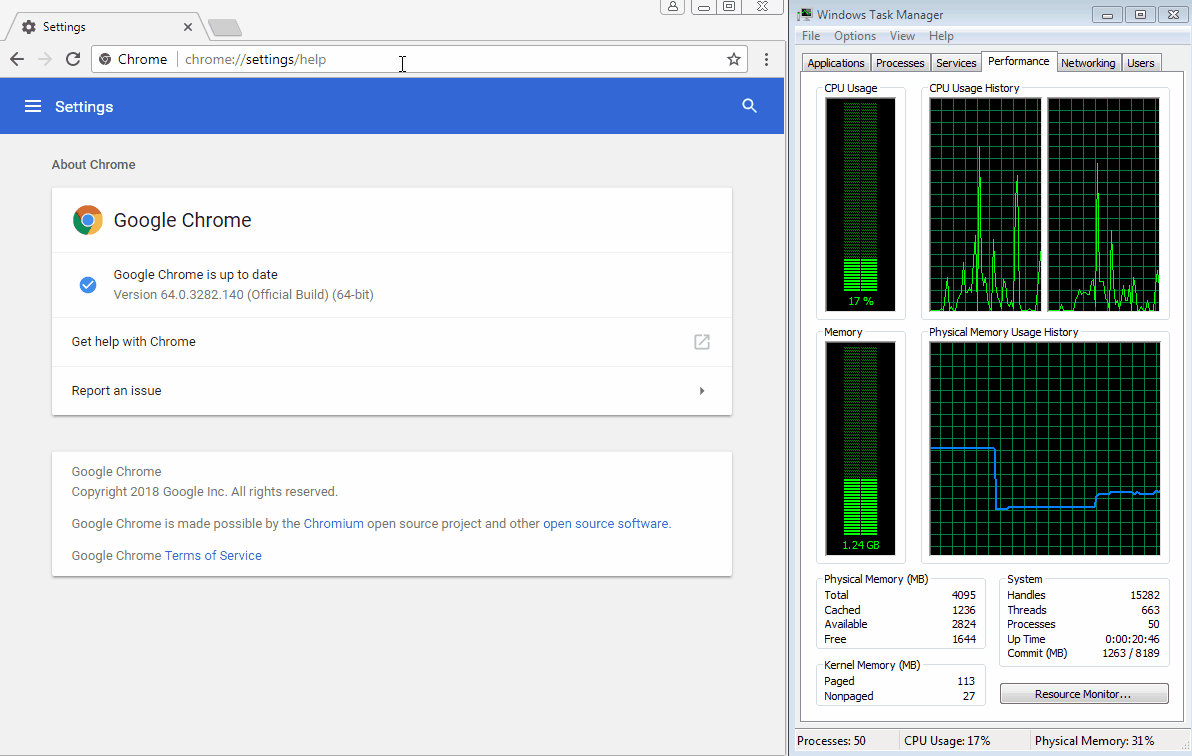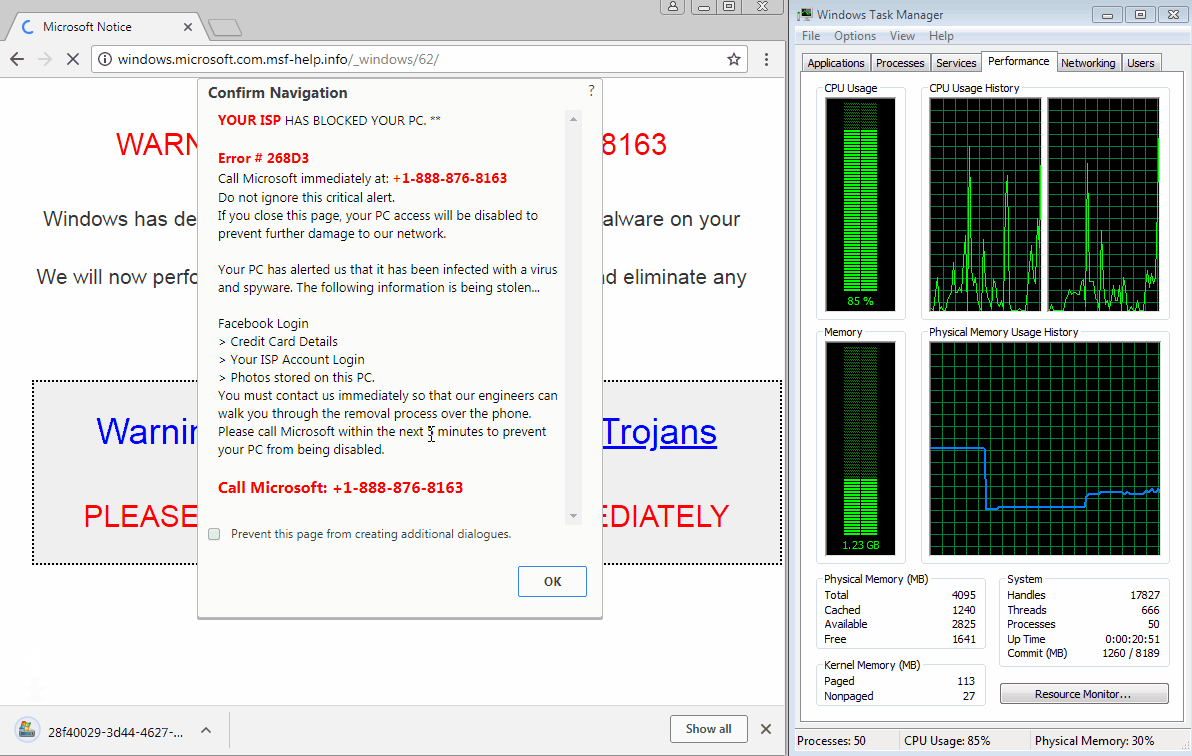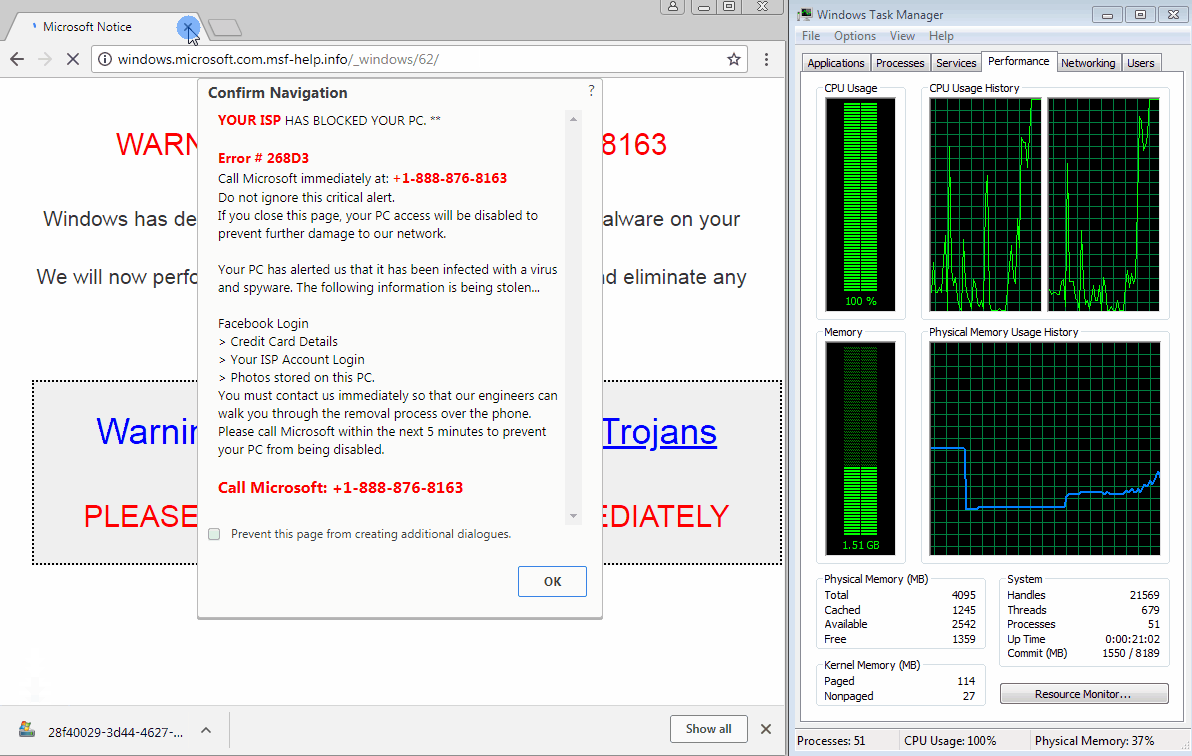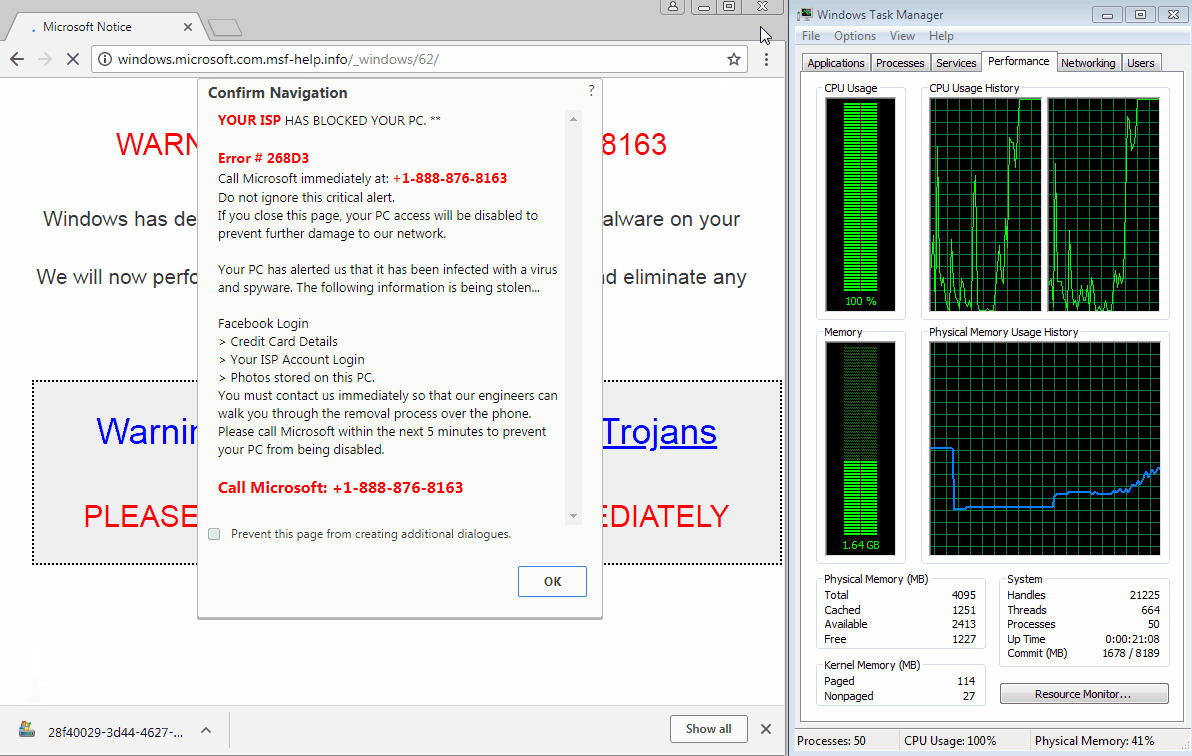
Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru