



Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская группа кибершпионов пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа (advanced persistent threat, развитая устойчивая угроза) известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

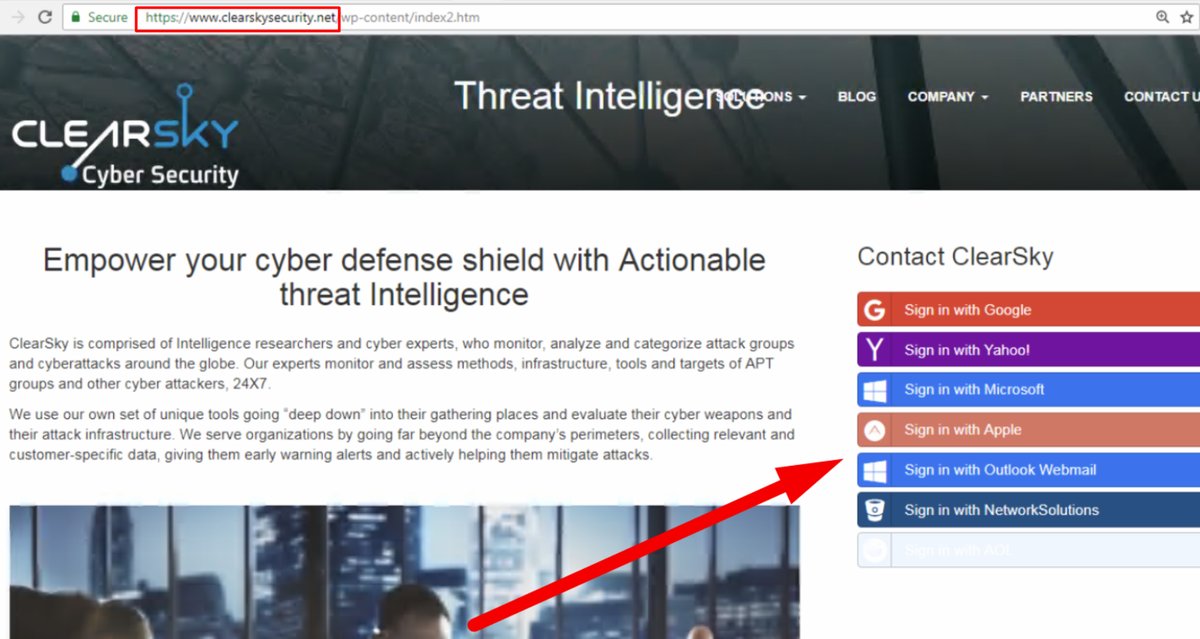
Киберпреступники скопировали официальный сайт ИБ-компании ClearSky Security, который разместили по адресу clearskysecurity.net (официальный сайт ClearSky находится по адресу ClearSky.com).

«Charming Kitten создали фишинговый сайт, который маскируется под ресурс нашей компании. Они скопировали страницы нашего портала, немного изменив их», — заявили представители легитимной компании ClearSky.

На скриншоте видна измененная часть — функция входа с использованием других площадок.

«Все эти элементы входа буду отправлять ваши данные злоумышленникам. У нашего официального сайта отсутствуют такие возможности», — продолжает компания.

Эксперты полагают, что сайт все еще находится в разработке, так как некоторые страницы отдают ошибку. ClearSky Security считает, что злоумышленникам пока не удалось получить данные пользователей, так как сайт еще слишком сырой.

Charming Kitten представляет собой одну из первых киберпреступных групп Ирана. В последние годы Charming Kitten была крайне активна, она стояла за такими вредоносными кампаниями, как Saffron Rose, Newscaster, StoneDrill.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru