



Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Особенность работы пользователей с адресами криптовалютных кошельков приводит к тому, что злоумышленники создают специальные вредоносные программы, мониторящие буфер обмена и подменяющие такие адреса. Часто пользователям сложно запомнить длинные адреса криптокошельков, поэтому они копируют и вставляют их.

Стоит вспомнить хотя бы продаваемый на форумах хакерской тематики троян Evrial, который работал именно по этому принципу.

Теперь специалисты сообщают о новом вредоносе — CryptoCurrency Clipboard Hijackers. Схема его работы такая же — мониторить буфер обмена на предмет наличия в нем адреса криптокошелька, а затем подменять его на тот, которым владеет злоумышленник.

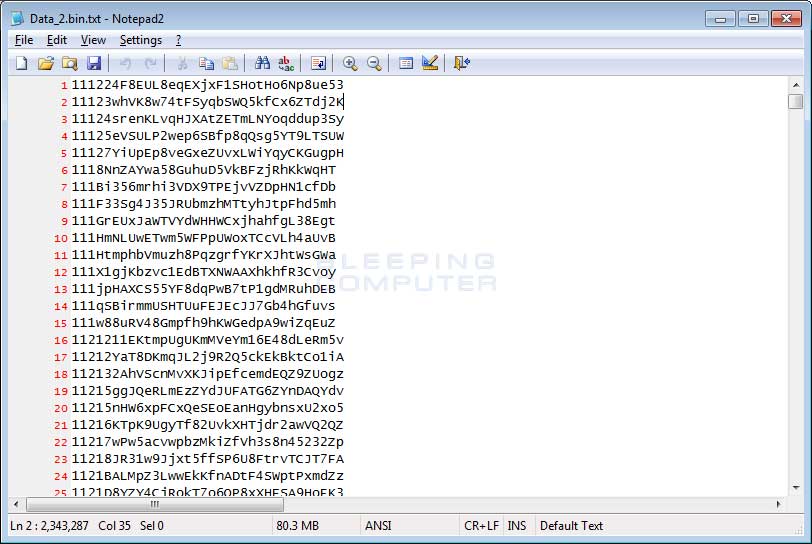
Эксперты наткнулись на вариант этого зловреда, который ищет более 2,3 миллионов адресов.

Исследователи опубликовали видео, чтобы продемонстрировать работу этой вредоносной программы:

Что может сделать обычный пользователь? Проверять и перепроверять вводимые и копируемые адреса.

Образец зловреда, о котором пишут исследователи, распространяется в комплекте All-Radio 4.27 Portable, мы писали о нем вчера.

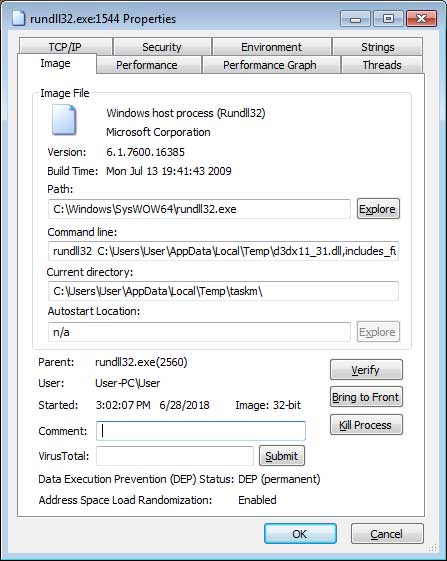
После установки файл d3dx11_31.dll загружается во временную папку Windows Temp, затем для этой библиотеки создается объект автозапуска под именем «DirectX 11». Эта DLL запускается при помощи rundll32.exe следующей командой:

rundll32 C:\Users\[user-name]\AppData\Local\Temp\d3dx11_31.dll,includes_func_runnded

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru