



Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Команда Trezor, мультивалютного криптокошелька, обнаружила фишинговую атаку, нацеленную на пользователей этого сервиса. Атаки проходили в выходные дни. Разработчики уточняют, что речь идет о таких формах взлома, как DNS-спуфинг и BGP-хайджекинг.

Атакующие перехватили легитимный трафик, предназначенный для официального домена wallet.trezor.io, перенаправив пользователей на вредоносный сервер, на котором размещается поддельный веб-сайт.

В настоящее время владельцы Trezor занимаются расследованием данного инцидента, пытаясь определить причину удачных кибератак.

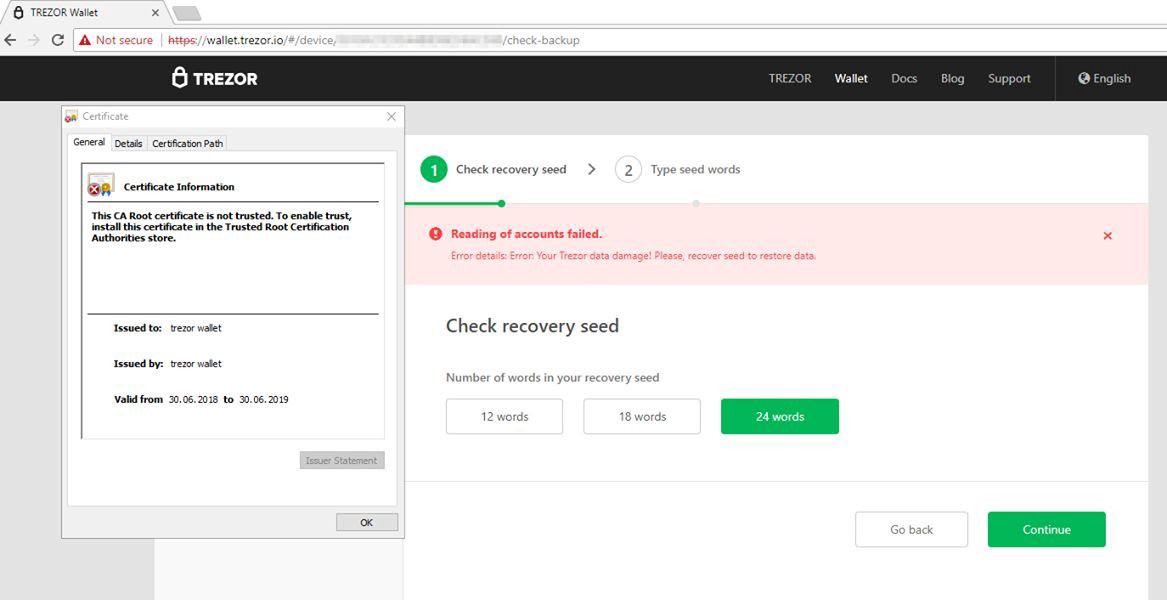
Об атаках стало известно после того, как пользователи пожаловались на проблемы с недействительным сертификатом HTTPS при попытке зайти на сайт Trezor. Оказалось, что это был фишинговый сайт, представлявший полную копию легитимного, однако он не мог имитировать наличие валидного сертификата.

Именно отсутствие надежного сертификата, к которому привыкли пользователи, помогло им понять, что здесь что-то не в порядке. Сообщество Trezor сразу же было предупреждено о возможных попытках фишинга.

Поддельный ресурс выдавал пользователям предупреждение о том, что синхронизация данных их аппаратного кошелька Trezor и их учетной записи не удалась.

Более того, фишинговый сайт просил пользователей ввести копию своих «recovery seed» (коды, которые могут помочь злоумышленникам захватить счета Trezor).

Команда Trezor заявила, что ей удалось связаться с хостером вредоносного сайта и прекратить работу фишингового ресурса.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru