



Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Команда Trezor, мультивалютного криптокошелька, обнаружила фишинговую атаку, нацеленную на пользователей этого сервиса. Атаки проходили в выходные дни. Разработчики уточняют, что речь идет о таких формах взлома, как DNS-спуфинг и BGP-хайджекинг.

Атакующие перехватили легитимный трафик, предназначенный для официального домена wallet.trezor.io, перенаправив пользователей на вредоносный сервер, на котором размещается поддельный веб-сайт.

В настоящее время владельцы Trezor занимаются расследованием данного инцидента, пытаясь определить причину удачных кибератак.

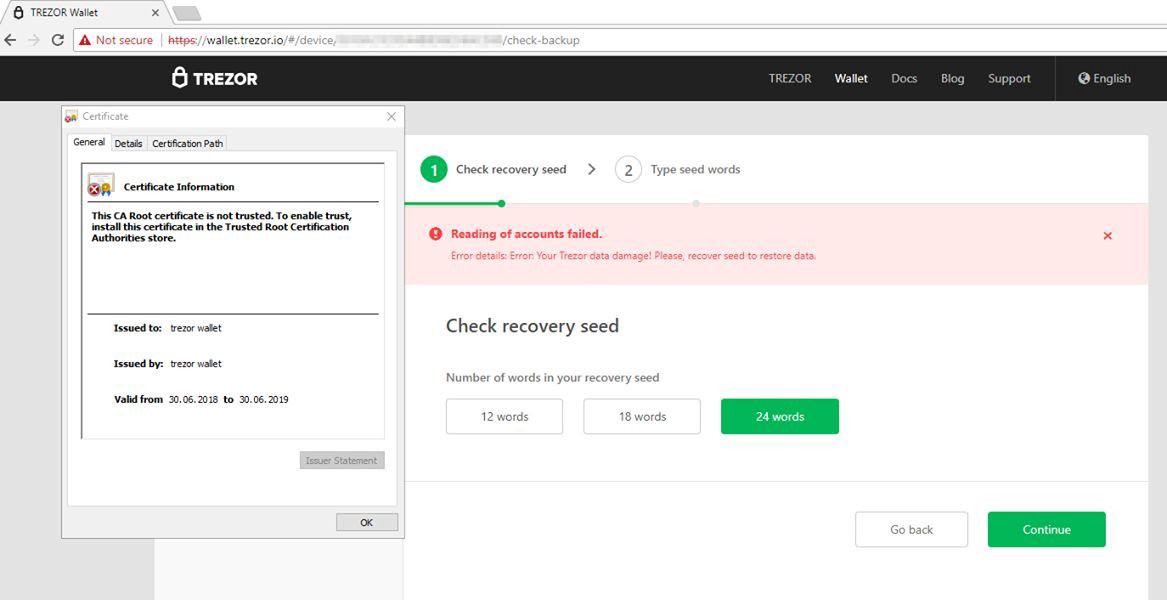
Об атаках стало известно после того, как пользователи пожаловались на проблемы с недействительным сертификатом HTTPS при попытке зайти на сайт Trezor. Оказалось, что это был фишинговый сайт, представлявший полную копию легитимного, однако он не мог имитировать наличие валидного сертификата.

Именно отсутствие надежного сертификата, к которому привыкли пользователи, помогло им понять, что здесь что-то не в порядке. Сообщество Trezor сразу же было предупреждено о возможных попытках фишинга.

Поддельный ресурс выдавал пользователям предупреждение о том, что синхронизация данных их аппаратного кошелька Trezor и их учетной записи не удалась.

Более того, фишинговый сайт просил пользователей ввести копию своих «recovery seed» (коды, которые могут помочь злоумышленникам захватить счета Trezor).

Команда Trezor заявила, что ей удалось связаться с хостером вредоносного сайта и прекратить работу фишингового ресурса.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru