



All-Radio 4.27 — получи полный набор неудаляемых вредоносов в Windows

All-Radio 4.27 — получи полный набор неудаляемых вредоносов в Windows

All-Radio 4.27 — получи полный набор неудаляемых вредоносов в Windows

На прошлой неделе исследователи в области безопасности сообщили о новой вредоносной программе для Windows «All-Radio 4.27 Portable». После анализа этого зловреда эксперты пришли к выводу, что присутствие этой программы на компьютере — признак очень серьезных проблем.

Оказалось, что наличие «All-Radio 4.27 Portable» подразумевает, что ваш компьютер заражен руткитами, вредоносными майнерами, бэкдорами, которые крадут информацию, а ваш компьютер, скорее всего, используется для рассылки спама.

Из-за огромного количества вредоносных составляющих избавиться от этого зловреда практически невозможно (руткиты обеспечивают прочное укоренение в системе). Специалисты рекомендуют переустановить операционную систему целиком.

Все началось с того, что пользователи начали жаловаться на наличие в системе программы All-Radio 4.27 Portable, которую невозможно удалить штатными средствами.

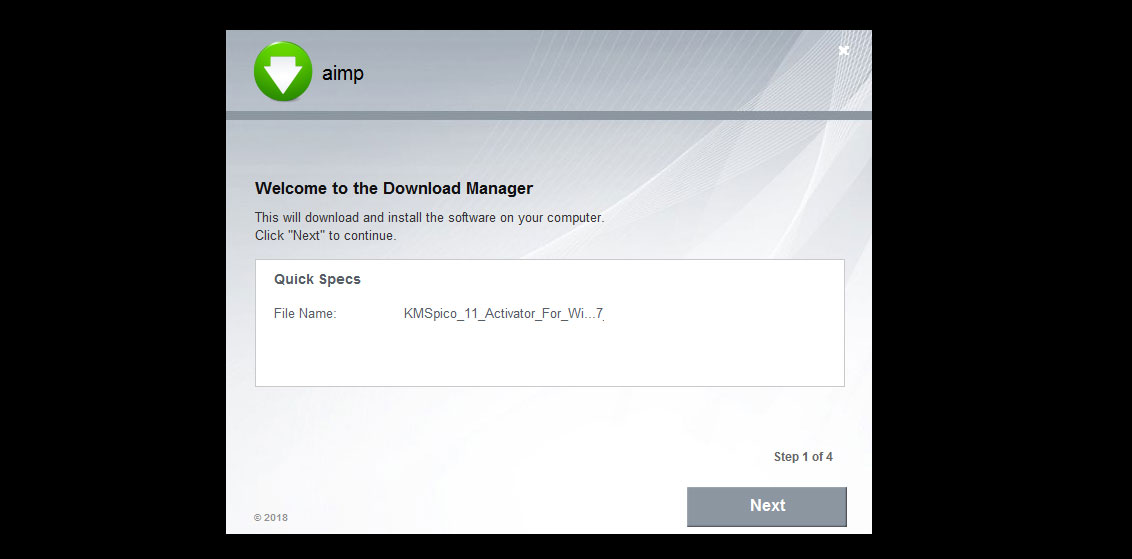
Проанализировав активность пострадавших пользователей, эксперты пришли к заключению, что программа распространяется под видом «кряков» (crack) или инструментов для активации Windows (например, KMSpico).

Стоит отметить, что All-Radio 4.27 Portable представляет собой легитимную российскую программу, злоумышленники просто использовали ее в своих целях.

Дальнейшее исследование показало, что в процессе установки вредонос устанавливает в систему руткиты, майнеры, программы для перехвата содержимого буфера обмена, трояны-даунлоадеры и прочую нечисть.

Основной установщик копируется по этому пути — %AppData%\Microsoft\Windows\[random]\[random].exe. После установки вредоносная составляющая внедряется в процесс Explorer.exe. Затем зловред копирует себя в %Temp%\allradio_4.27_portable.exe.

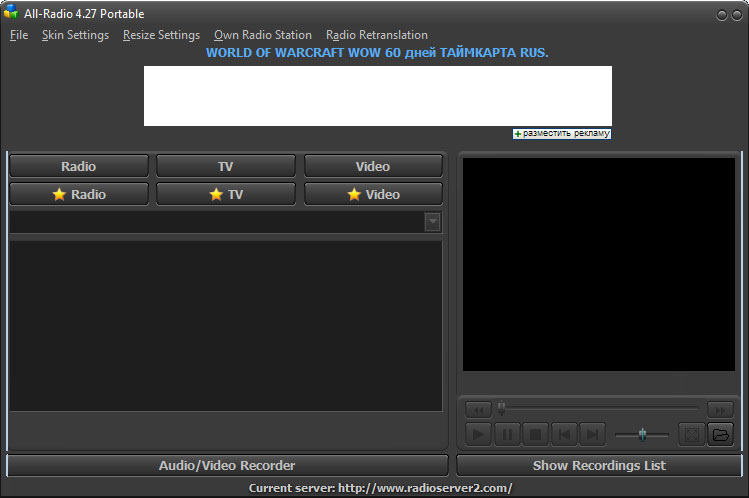
После этого пользователю отображается следующий экран:

Затем на компьютер устанавливаются следующие вредоносы:

  • Программа, которая подключается к [https://]iplogger.com/1kfvV6, чтобы отправить статистику;
  • Майнер с именем файла file.exe, который внедряется в C:\Windows\Syswow64\svchost.exe;
  • Вредоносная программа, которая контролирует буфер обмена, пытаясь выловить один из 2 343 286 криптовалютных адресов.

Эксперты опубликовали видео, демонстрирующее работу зловреда:

Руткит-драйвер устанавливается со случайным именем файла в папку %Temp%. Затем он скрывает свое присутствие в системе, а также маскирует службу «wifi support». Все это реализуется следующей командой:

sc create fjuolnkd binPath= "C:\Windows\SysWOW64\fjuolnkd\wwvbmahk.exe /d\"C:\Users\admin\AppData\Local\Temp\A159.tmp.exe\"" type= own start= auto DisplayName= "wifi support"
sc description fjuolnkd "wifi internet conection"

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru