



ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

Популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

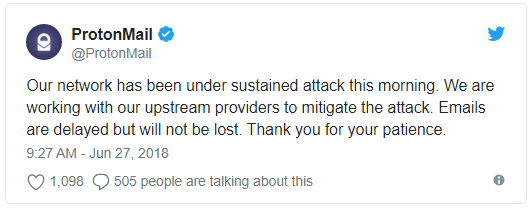
«Сегодня утром наша сеть подверглась массированной атаке. Мы работаем над тем, чтобы минимизировать последствия этого инцидента. Письма могут задерживаться, но утеряны не будут. Спасибо за ваше терпение», — пишет компания в Twitter.

По словам ProtonMail, самый продолжительный сбой занял порядка 10 минут.

DDoS-атаки на ProtonMail начались еще в 2015 году, с тех пор компания приняла нужные меры, что позволяет теперь справляться с подобными атаками ежедневно.

Однако последняя атака была слишком масштабной, защитных мер ProtonMail оказалось недостаточно для того, чтобы отразить это нападение с достоинством. Технический директор согласился с тем, что компании нужно принять дополнительные меры, чтобы в будущем лучше справляться с такими инцидентами.

В конце мая мы писали, что создатели популярного сервиса веб-почты с шифрованием ProtonMail выпустили бесплатную версию своего VPN-сервиса для компьютеров на macOS. Получивший имя ProtonVPN сервис обладает довольно широкими возможностями, хоть и уступает своим платным аналогам.

ProtonVPN для Windows и Android уже существует, так что компания решила сконцентрироваться на создании версии для macOS.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru