



Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

ESET открыла новый Android-троян HeroRat, который управляет зараженными устройствами и крадет данные с помощью бота в Telegram.

HeroRat – RAT-троян (Remote Administration Tool) для удаленного управления скомпрометированными устройствами. Авторы предлагают его в аренду по модели Malware-as-a-Service (вредонос в качестве услуги). Доступны три комплектации (бронзовая, серебряная и золотая), которые различаются набором функций и ценой – 25, 50 и 100 долларов соответственно. Исходный код вредоносной программы продается за 650 долларов. Предусмотрен видеоканал техподдержки.

HeroRat ищет жертв через неофициальные магазины Android-приложений, социальные сети и мессенджеры. Атакующие маскируют троян под приложения, обещающие биткоины в подарок, бесплатный мобильный интернет или накрутку подписчиков в соцсетях. В Google Play данной угрозы не обнаружено. Большинство заражений зафиксировано в Иране.

Когда пользователь установит и запустит вредоносное приложение, на экране появится всплывающее окно. В нем сообщается, что программа не может работать на устройстве и будет удалена. В ESET наблюдали образцы с сообщениями на английском и персидском языках (в зависимости от языковых настроек). После «удаления» иконка приложения исчезнет, а троян продолжит работу скрытно от пользователя.

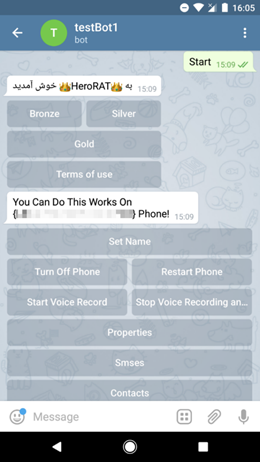
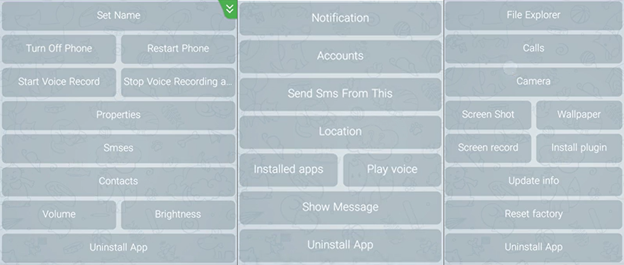
Операторы HeroRat управляют зараженными устройствами через Telegram с помощью бота. Троян позволяет перехватывать и отправлять сообщения, красть контакты, совершать вызовы, записывать аудио, делать скриншоты, определять местоположение устройства и менять настройки. Для управления функциями предусмотрены интерактивные кнопки в интерфейсе Telegram-бота – пользователь получает набор инструментов в соответствии с выбранной комплектацией.

Передача команд и кража данных с зараженных устройств реализована в рамках протокола Telegram – эта мера позволяет противодействовать обнаружению трояна.

Антивирусные продукты ESET детектируют угрозу как Android/Spy.Agent.AMS и Android/Agent.AQO.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru