



Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

VirusTotal запускает новую платную услугу «VirusTotal Monitor», которая будет уведомлять подписчиков о том, что их программа детектируется антивирусными продуктами как вредонос. В целом, система позволит оперативно ставить в известность разработчиков и антивирусных вендоров о ложном детекте, чтобы они быстро приняли меры по его устранению.

Ложные срабатывания — давняя проблема для разработчиков программного обеспечения, они портят репутацию и часто приводят к потере дохода, так как браузеры и поисковые системы блокируют загрузку такой программы.

В такой ситуации иногда непросто найти контакты того или иного вендора, разработчик может потратить на это часы. Сайты небольших производителей антивирусов не всегда доступны, а формы контактов не работают должным образом.

Именно поэтому VirusTotal Monitor может быть полезен многим разработчикам, так как большую часть работы по уведомлению вендоров он берет на себя.

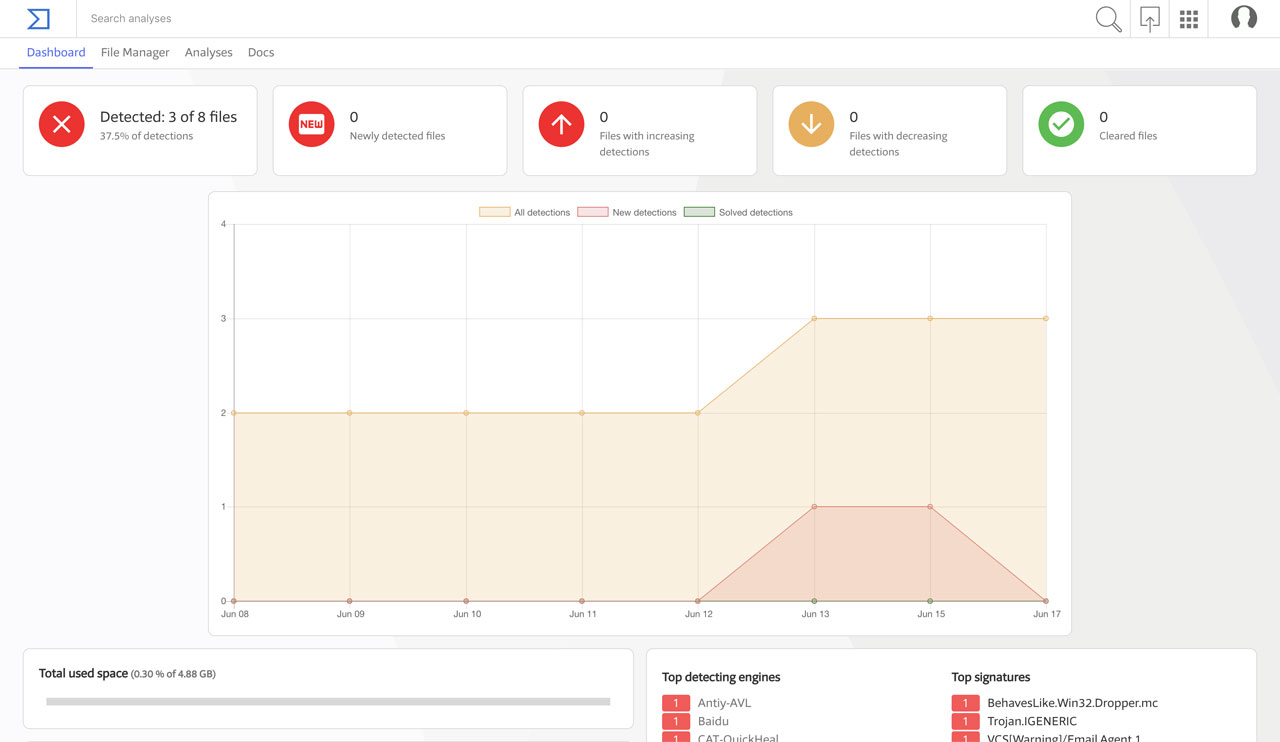
Подписчики VirusTotal Monitor получат доступ к панели мониторинга, которая будет отображать все загруженные файлы, текущие детекты (если есть) и временную шкалу, на которой будет видна дата, когда тот или иной вендор задетектировал файлы.

При загрузке файлов в монитор можно использовать интерфейс Google Drive. VirusTotal будет ежедневно выполнять проверку каждого из файлов, отслеживая статус детектирования. Если будут обнаружены новые изменения, VirusTotal Monitor немедленно отправит соответствующие уведомления, чтобы запустить процесс устранения ложных срабатываний.

В настоящее время неизвестно, сколько будет стоить эта услуга. Скорее всего, сумма будет индивидуальна в каждом случае, и будет зависеть от количества файлов и общего размера личного хранилища.

Демонстрация работы сервиса VirusTotal Monitor была опубликована на YouTube. Она доступна ниже:

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru