



На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

На 300 000 компьютеров обнаружен вредонос, подменяющий адреса в буфере

Исследователи обнаружили новую вредоносную кампанию, распространяющую программу ClipboardWalletHijacker, которая перехватывает информацию в буфере обмена. На данный момент этот вредонос заразил уже более 300 000 компьютеров.

Новую вредоносную кампанию обнаружили специалисты Qihoo 360, большинство жертв этой кибератаки проживают в Китае.

«Центр кибербезопасности 360 зафиксировал новую вредоносную кампанию, распространяющую программу для захвата содержимого буфера обмена — ClipboardWalletHijacker. Зловред отслеживает активность буфера обмена, чтобы определить, содержит ли он адрес учетной записи Bitcoin или Ethereum», — говорится в опубликованном компанией отчете.

«При обнаружении такого адреса вредонос меняет его на собственный, что позволяет перенаправить перевод средств туда. Более 300 000 компьютеров были поражены этим образцом вредоносной программы».

Тактика ClipboardWalletHijacker далеко не нова, стоит вспомнить хотя бы вредоносную программу Evrial, которая также подменяла биткойн-адреса в буфере обмена Windows.

Эксперты отметили несколько адресов, которые ClipboardWalletHijacker подставляет вместо легитимных, пользовательских:

  • BTC: 1FoSfmjZJFqFSsD2cGXuccM9QMMa28Wrn1
  • BTC: 19gdjoWaE8i9XPbWoDbixev99MvvXUSNZL
  • ETH: 0x004D3416DA40338fAf9E772388A93fAF5059bFd5

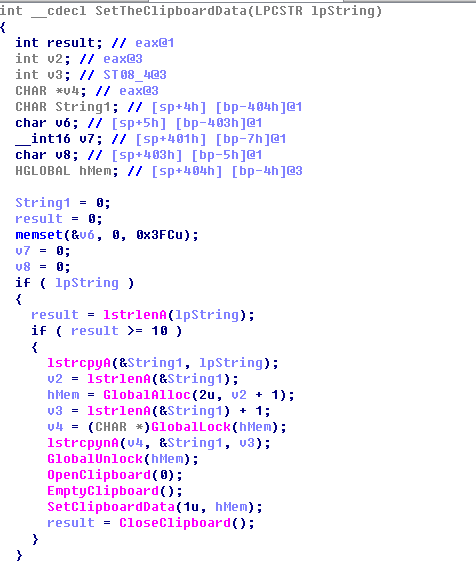
Также специалисты поделились куском кода, который отвечает за подмену адреса кошелька Ethereum:

По указанным ниже ссылкам можно просмотреть баланс адресов, принадлежащих киберпреступникам:

Злоумышленники похитили в общей сложности 0,12434321 BTC — где-то 800 долларов США.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru