



БабаЯга атакует сайты на WordPress и уничтожает конкурентов

БабаЯга атакует сайты на WordPress и уничтожает конкурентов

БабаЯга атакует сайты на WordPress и уничтожает конкурентов

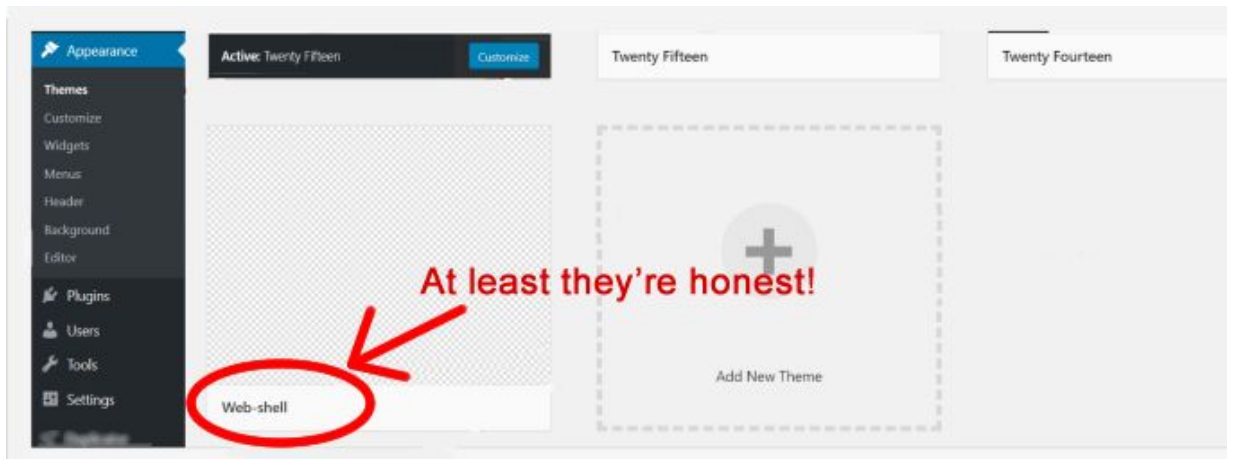
Wordfence сообщила об обнаружении новой вредоносной программы, атакующей сайты на движке WordPress. Зловред получил имя BabaYaga, его особенность заключается в том, что он может обнаруживать и удалять другие вредоносные программы.

Эксперты отмечают, что это довольно сложная форма вредоноса, которая всеми способами пытается избежать обнаружения, действуя скрытно. BabaYaga написана квалифицированными программистами, в действиях которых чувствуется определенный уровень подготовки.

Интересно, что зловред может обновлять WordPress и создавать резервные копии перед осуществлением своих действий.

Специалисты считают, что BabaYaga — дело рук российских киберпреступников, такой вывод можно сделать из-за наличия транслитерированных русских слов в файле конфигурации. Также на эту мысль наталкивает тот факт, что большинство командных серверов C&C находятся в зоне .ru.

Несмотря на то, что BabaYaga задумывалась для атак на WordPress,, вредонос также может заражать сайты Joomla и Drupal. В сущности, BabaYaga представляет собой бэкдор.

Вредонос заимствует код файла wp-admin/index.php, добавляя туда злонамеренную составляющую.

BabaYaga позволяет злоумышленникам контролировать страницы сайта, также у вредоносной программы есть модуль, который отвечает за SEO-спам, используемый в этой кампании.

Напомним, что в середине мая появился вымогатель-вайпер, который отображает жертве Сталина и воспроизводит гимн СССР. Вредонос также дает пользователю 10 минут, показывая обратный отсчет, в течение которых жертве нужно ввести правильный код. Если код не будет введен, вымогатель попытается удалить содержимое всех дисков на компьютере.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru