



Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

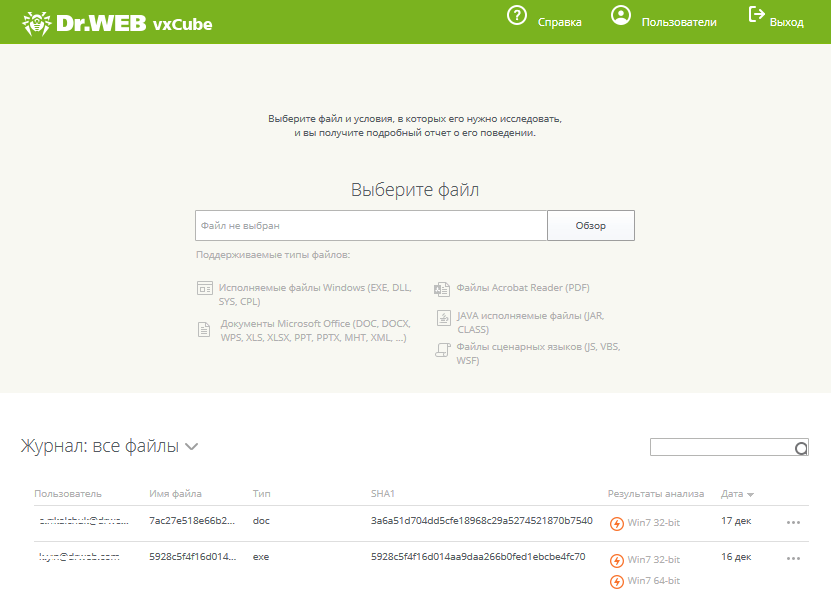
Компания «Доктор Веб» представляет сервис экстренного анализа вредоносных и потенциально вредоносных файлов Dr.Web vxCube.

Dr.Web vxCube позволяет не только проанализировать файл, но и получить специальную сборку лечащей утилиты Dr.Web CureIt!, в которую включен механизм обезвреживания анализируемого объекта.

Схема работы Dr.Web vxCube проста: пользователь получает доступ для отправки подозрительных файлов на «облачный» анализ, анализатор запускает отправленный объект и изучает его поведение, после чего выносит вердикт. Если объект представляет угрозу, пользователь оперативно получает специальную сборку лечащей утилиты Dr.Web CureIt!.

Сервис позволяет максимально быстро обезвредить новейшую угрозу, не дожидаясь обновлений используемых средств защиты.

Проверка отправленных файлов занимает в среднем не более минуты, будь то исполняемые файлы Windows, офисные документы или скрипт-файлы. Проверяемый объект запускается на исполнение на виртуальной машине, при этом клиент сервиса может удаленно – через интерфейс Dr.Web vxCube – наблюдать за ходом анализа. Технический отчет о результатах исследования включает видеозапись работы анализатора.

Согласно статистике, для перевода денег с помощью банковского троянца злоумышленникам требуется от одной до трех минут, что существенно меньше времени обновления средств защиты. Возможность получения специальных сборок лечащей утилиты Dr.Web CureIt! делает Dr.Web vxCube полезным для компаний любого уровня – как использующих продукты Dr.Web, так и не использующих их. Сервис особенно полезен для компаний, предоставляющих услуги в области лечения и обслуживания компьютеров. А возможность анализа файлов делает его незаменимым для киберкриминалистов.

Для работы с сервисом Dr.Web vxCube потребуется лицензия – демонстрационная или коммерческая.

Демоверсия Dr.Web vxCube подразумевает проверку 10 объектов в течение 10 дней и доступна здесь.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru