



Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США (FTC) разрешила пользователям жаловаться на случаи вредоносного майнинга (криптоджекинга), который использует JavaScript-код для добычи цифровой валюты, не уведомляя при этом пользователей.

Случаи криптоджекинга участились благодаря инструменту Coinhive, который задумывался для благих целей — помочь владельцам популярных сайтов избавиться от рекламы, зарабатывая по-другому.

Однако киберпреступники сразу же взяли на вооружение этот способ, им оставалось только взломать какой-нибудь популярный ресурс, разместив там общедоступный JavaScript-код. При этом никаких предупреждений пользователям не выводилось.

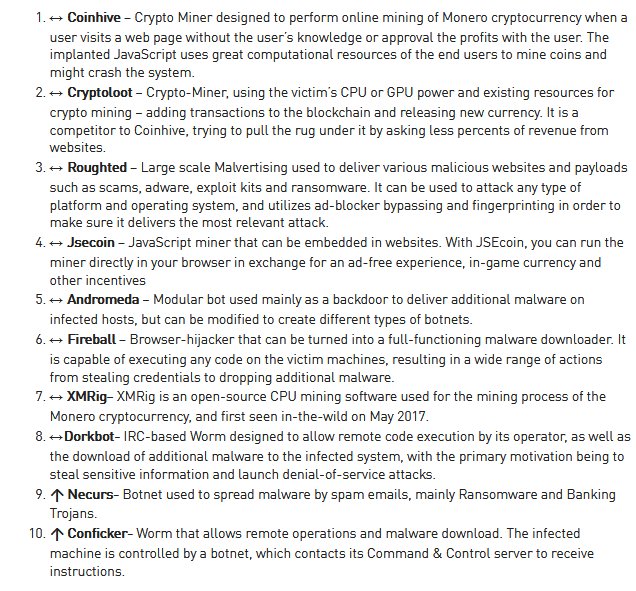
Достаточно взглянуть на список самых популярных вредоносов от Check Point, чтобы понять масштабы проблемы с Coinhive:

Теперь Федеральная торговая комиссия США, признав серьезность этой проблемы, впервые решила серьезно противостоять этому явлению. По сути, это первое официальное доказательство признания правительства, что криптоджекинг является незаконной практикой.

«Это первый случай, когда слово “криптоджекинг” было упомянуто правительственной организацией США. Приятно наконец увидеть, что они стали серьезно относиться к этой проблеме», — объясняет сперт Трой Мурш. — «Это, безусловно, поможет повысить уровень осведомленности в этом вопросе».

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru