


Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Киберпреступники создали гигантский ботнет из более чем 40 000 зараженных веб-серверов, модемов и IoT-устройств, которые использовались для майнинга криптовалюты и перенаправления пользователей на вредоносные сайты.

Ботнет, получивший имя Prowli, был обнаружен экспертами из GuardiCore. В ходе этой кампании злоумышленники использовали уязвимости, а также осуществляли атаки брутфорс, что помогало взломать устройства со слабыми учетными данными.

За последние месяцы Prowli удалось заразить следующие устройства:

  • Сайты на WordPress (использовались несколько эксплойтов, а также проводился брутфорс панели администратора);
  • Сайты на Joomla! с расширением K2 (использовалась уязвимость CVE-2018-7482);
  • Несколько моделей DSL-модемов (через известную уязвимость);
  • Серверы, на которых работает HP Data Protector (использовалась CVE-2014-2623);
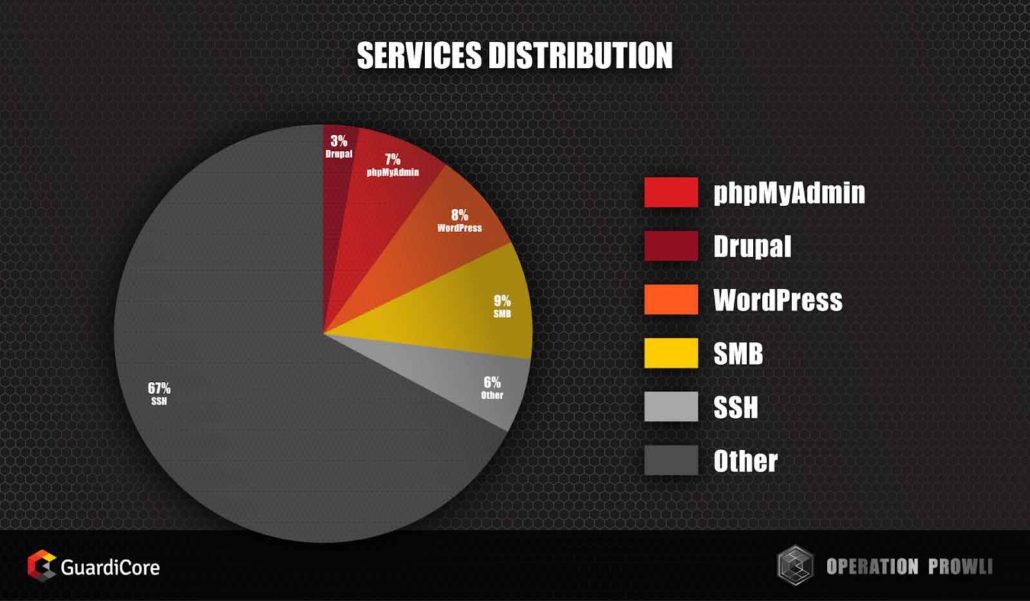
  • Инсталляции Drupal и PhpMyAdmin, а также серверы с доступными SMB-портами (атаки брутфорс).

Также в арсенале злоумышленников был сканер SSH, отвечающий за подбор имен пользователей и паролей устройств, чей SSH-порт открыть в Сеть.

После заражения устройства киберпреступники пытались понять, подойдет ли оно для тяжелых вычислительных операций связанных с добычей цифровой валюты. Некоторые устройства затем заражались майнером Monero, другие же червем r2r2, который использовал взломанные устройства для брутфорс-атак.

Помимо этого, злоумышленники модифицировали взломанные ими сайты, которые перенаправляли пользователей на всевозможные фишинговые ресурсы.

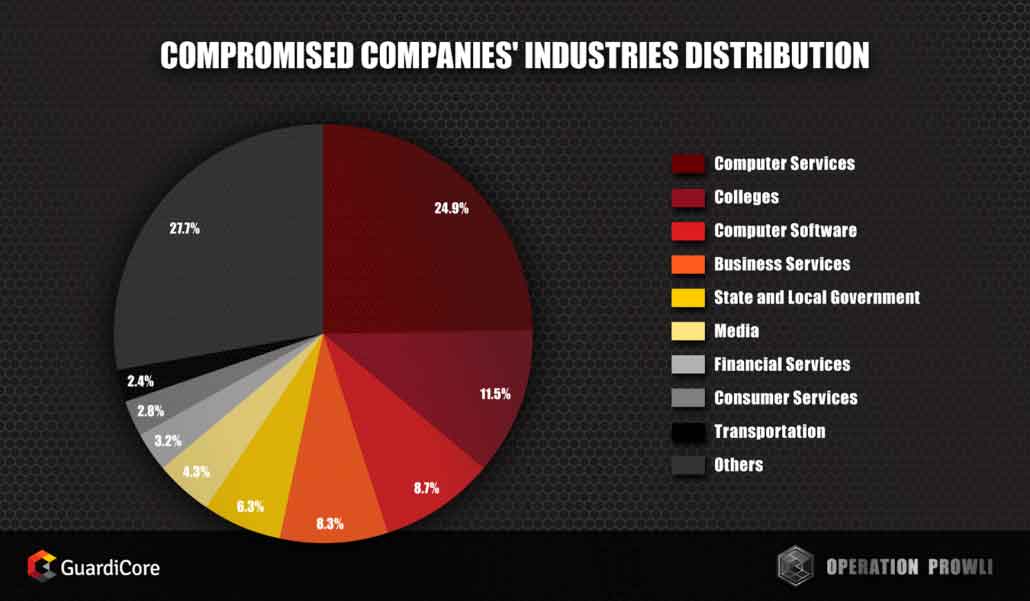
Специалисты считают, что Prowli специально разработан для максимального получения прибыли. На специальной инфографике отражено процентное соотношение атакованных систем.

Подпишитесь на новости

Check Point на выход? Источники прогнозируют уход из России

Check Point может окончательно покинуть российский рынок, допускают источники в отрасли. Причиной они называют возможный отказ от продления сертификата, необходимого для работы через связанную с вендором компанию. Подтвержденного решения об уходе нет.

Как сообщает ТАСС, несколько собеседников агентства связывают деятельность Check Point в России с RusPoint — ООО «Русплатформа», развивающим межсетевой экран нового поколения.

Но со сроками сертификации картина неоднозначная. По данным, приведенным ТАСС, сертификат на «Русплатформу R81.20» действует до конца августа 2030 года, а две лицензии ФСТЭК России у компании бессрочные.

Один из источников при этом утверждает, что другой необходимый сертификат заканчивается в 2027-м, напоминая о необходимости сертификации новых версий.

Мнения собеседников расходятся: одни ожидают сворачивания работы, другие считают, что Check Point держится за рынок.

Директор по развитию RusPoint Олег Седов заявил, что предпосылок для прекращения деятельности или замораживания развития нет. Компания, по его словам, расширяет партнерскую сеть. Обсуждать планы Check Point он отказался; сам зарубежный вендор агентству не ответил.

Для заказчиков это пока сигнал следить за поддержкой и развитием конкретных продуктов. Отраслевые слухи уже громкие, но превращать их в объявленную дату ухода было бы преждевременно.

RSS: Новости на портале Anti-Malware.ru