


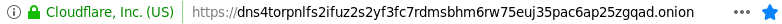

Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Разработчики Cloudfare запустили скрытый сервис Tor для своего недавно анонсированного конфиденциального DNS. Он располагается по адресу dns4torpnlfs2ifuz2s2yf3fc7rdmsbhm6rw75euj35pac6ap25zgqad.onion и доступен через tor.cloudflare-dns.com.

В начале апреля стало известно, что Cloudflare запустила собственный DNS, призванный обеспечить пользователям конфиденциальность, ускорить интернет-соединение и ограничить сбор провайдерами истории просмотров. Адрес DNS-сервера крайне прост — 1.1.1.1.

Новый сервис Cloudflare абсолютно бесплатный, воспользоваться им можно путем изменения настроек в ваших веб-браузерах или операционных системах. Сервис можно использовать на компьютерах, маршрутизаторах и смартфонах, введите в адресной строке браузера 1.1.1.1, и вы попадете на главную страницу сервиса, там можно найти инструкции.

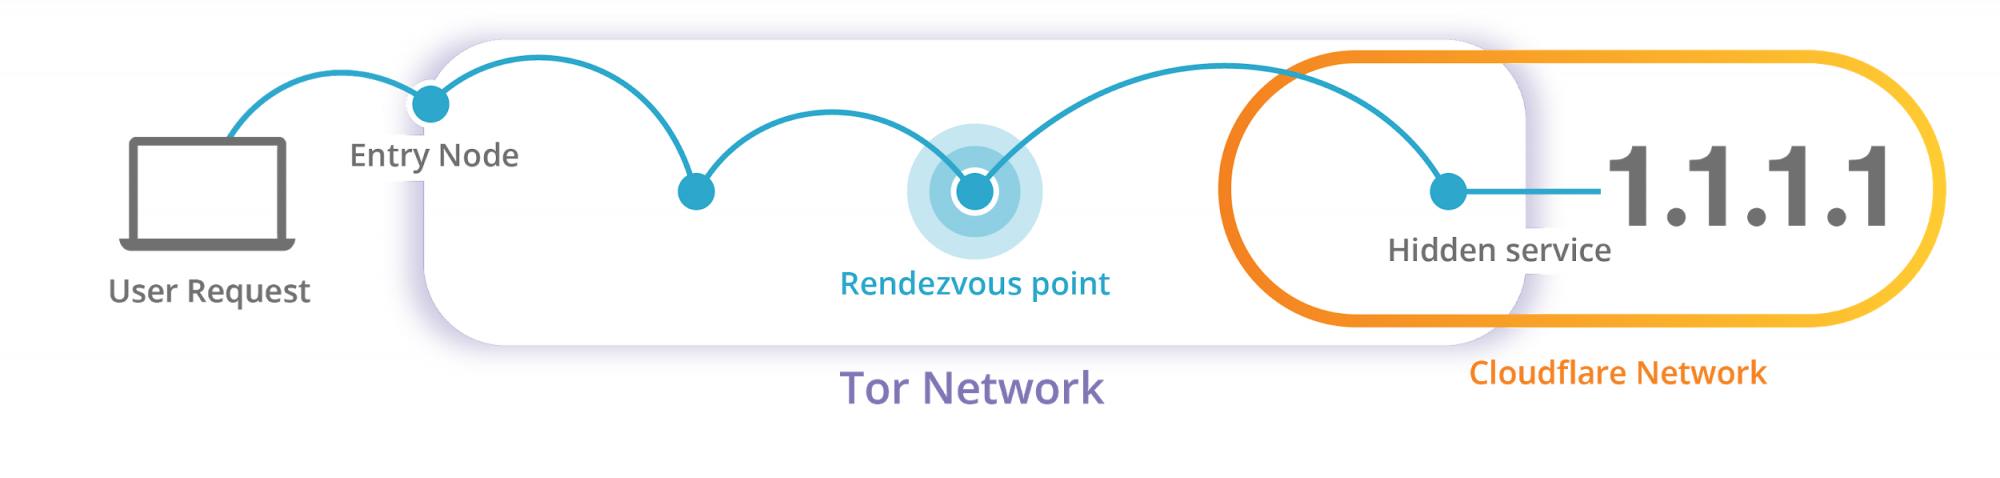
Как работает скрытый резольвер от Cloudflare? В сущности, это скрытый сервис Tor, перенаправляющий все сообщения на соответствующие порты в 1.1.1.1, таким образом, скрывается настоящий IP-адрес пользователя.

Основное отличие использования этого сервиса от 1.1.1.1 заключается в том, что .onion-адрес представляет собой «dns4tor» плюс 49 на первый взгляд случайных букв и цифр. Эта строка длиной в 56 символов, по сути, содержит полный открытый ключ, который используется для обеспечения связи со скрытым сервисом.

«Мы просто купили tor.cloudflare-dns.com в качестве основного имени субъекта сертификата, а адрес .onion в качестве дополнительного субъекта. Таким образом, если вы зашли правильно, вы должны увидеть следующее», — пишет компания в блоге:

Разработчики также отметили высокую скорость работы резольвера.

Напомним, что на прошлой неделе была зафиксирована попытка перехвата трафика подсети 1.1.1.0/24, в которой, в частности, находится общедоступный DNS-сервер от CloudFlare. Оказалось, что трафик был перенаправлен в принадлежащую китайскому провайдеру сеть — AnchNet.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru