


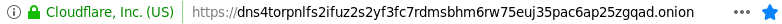

Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Cloudflare запустила скрытый сервис Tor для своего DNS

Разработчики Cloudfare запустили скрытый сервис Tor для своего недавно анонсированного конфиденциального DNS. Он располагается по адресу dns4torpnlfs2ifuz2s2yf3fc7rdmsbhm6rw75euj35pac6ap25zgqad.onion и доступен через tor.cloudflare-dns.com.

В начале апреля стало известно, что Cloudflare запустила собственный DNS, призванный обеспечить пользователям конфиденциальность, ускорить интернет-соединение и ограничить сбор провайдерами истории просмотров. Адрес DNS-сервера крайне прост — 1.1.1.1.

Новый сервис Cloudflare абсолютно бесплатный, воспользоваться им можно путем изменения настроек в ваших веб-браузерах или операционных системах. Сервис можно использовать на компьютерах, маршрутизаторах и смартфонах, введите в адресной строке браузера 1.1.1.1, и вы попадете на главную страницу сервиса, там можно найти инструкции.

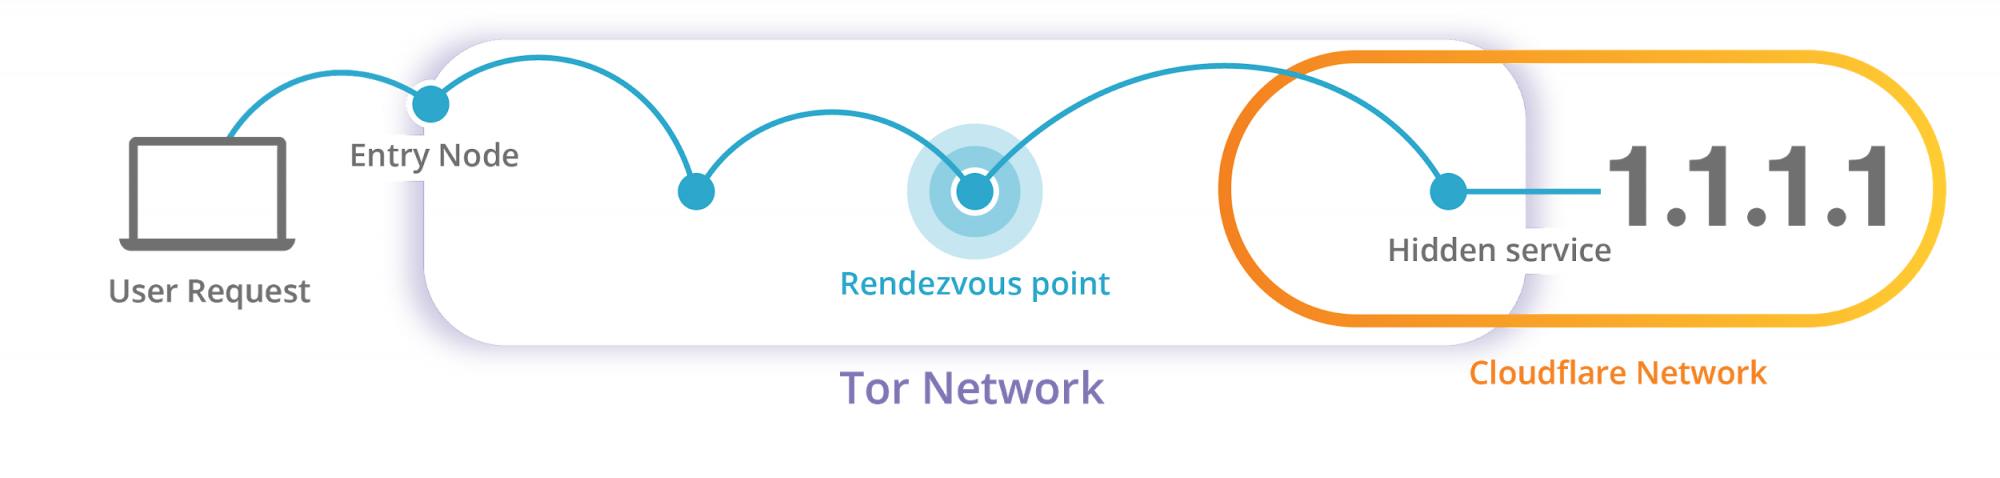
Как работает скрытый резольвер от Cloudflare? В сущности, это скрытый сервис Tor, перенаправляющий все сообщения на соответствующие порты в 1.1.1.1, таким образом, скрывается настоящий IP-адрес пользователя.

Основное отличие использования этого сервиса от 1.1.1.1 заключается в том, что .onion-адрес представляет собой «dns4tor» плюс 49 на первый взгляд случайных букв и цифр. Эта строка длиной в 56 символов, по сути, содержит полный открытый ключ, который используется для обеспечения связи со скрытым сервисом.

«Мы просто купили tor.cloudflare-dns.com в качестве основного имени субъекта сертификата, а адрес .onion в качестве дополнительного субъекта. Таким образом, если вы зашли правильно, вы должны увидеть следующее», — пишет компания в блоге:

Разработчики также отметили высокую скорость работы резольвера.

Напомним, что на прошлой неделе была зафиксирована попытка перехвата трафика подсети 1.1.1.0/24, в которой, в частности, находится общедоступный DNS-сервер от CloudFlare. Оказалось, что трафик был перенаправлен в принадлежащую китайскому провайдеру сеть — AnchNet.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru