



Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Жители Австралии стали жертвами кибермошеннической схемы, замаскированной под техническую поддержку клиентов. Злоумышленникам удалось удаленно получить контроль над компьютерами пользователей, после чего они начали записывать видео их жизни и загружать эти видео на YouTube. Естественно, все это происходило без согласия пострадавших граждан.

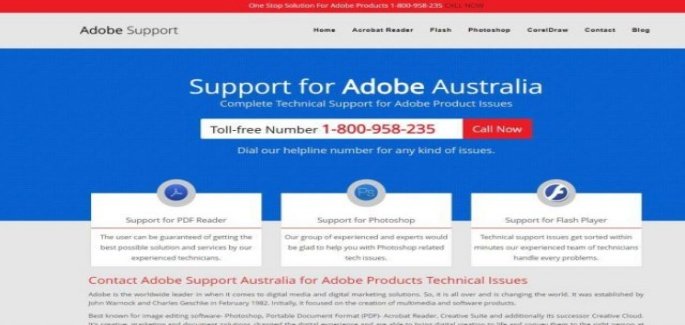
Как передает ABC Australia, мошенникам удалось обмануть десятки австралийцев, заманив их на сайт, который якобы предоставлял техническую поддержку по вопросам, связанным с Adobe Flash.

Как объяснил один из пострадавших, он искал в Сети помощь по загрузке и установке на свой компьютер программного обеспечения Adobe. В результате он попал на поддельную страницу под названием «Support for Adobe Australia».

Австралиец попался на мошенников, известных под именем Macpatchers. По телефону ему объяснили, что в его системе обнаружена вредоносная программа, и предложили удалить ее — для этого надо было установить специальное «решение».

Излишне будет уточнять, что этим самым «решением» была самая настоящая вредоносная программа, позволяющая получать удаленный доступ к компьютеру жертвы.

После получения такого доступа Macpatchers начали запись видео, используя камеру устройства. Затем ролики выкладывались на YouTube.

Также сообщается, что мошенники использовали видео 68 жертв в качестве фейковых отзывов, рекомендующих всем попробовать их услуги.

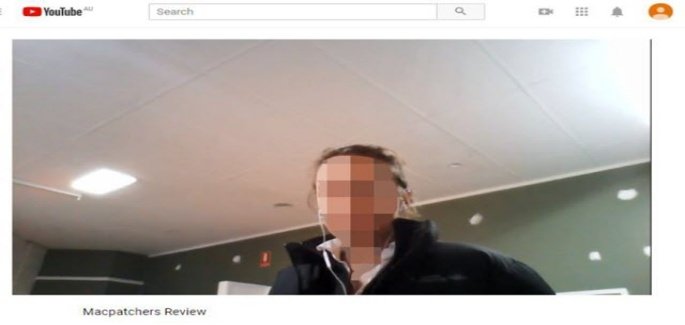
Ранее на той же площадке YouTube пользователи предупреждали о Macpatchers, с одним из таких видео можно знакомиться ниже:

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru