



Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Жители Австралии стали жертвами кибермошеннической схемы, замаскированной под техническую поддержку клиентов. Злоумышленникам удалось удаленно получить контроль над компьютерами пользователей, после чего они начали записывать видео их жизни и загружать эти видео на YouTube. Естественно, все это происходило без согласия пострадавших граждан.

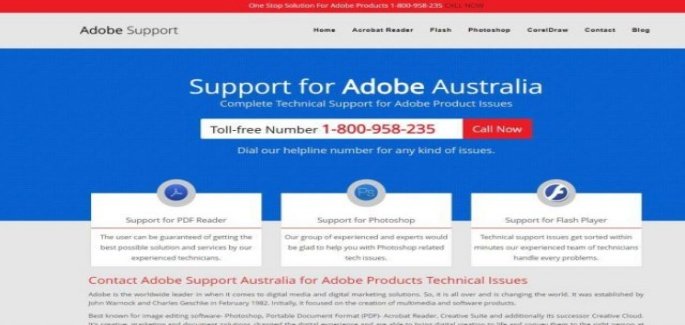
Как передает ABC Australia, мошенникам удалось обмануть десятки австралийцев, заманив их на сайт, который якобы предоставлял техническую поддержку по вопросам, связанным с Adobe Flash.

Как объяснил один из пострадавших, он искал в Сети помощь по загрузке и установке на свой компьютер программного обеспечения Adobe. В результате он попал на поддельную страницу под названием «Support for Adobe Australia».

Австралиец попался на мошенников, известных под именем Macpatchers. По телефону ему объяснили, что в его системе обнаружена вредоносная программа, и предложили удалить ее — для этого надо было установить специальное «решение».

Излишне будет уточнять, что этим самым «решением» была самая настоящая вредоносная программа, позволяющая получать удаленный доступ к компьютеру жертвы.

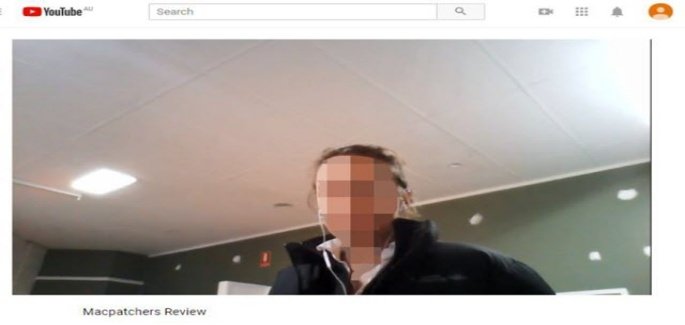
После получения такого доступа Macpatchers начали запись видео, используя камеру устройства. Затем ролики выкладывались на YouTube.

Также сообщается, что мошенники использовали видео 68 жертв в качестве фейковых отзывов, рекомендующих всем попробовать их услуги.

Ранее на той же площадке YouTube пользователи предупреждали о Macpatchers, с одним из таких видео можно знакомиться ниже:

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru