



Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Жители Австралии стали жертвами кибермошеннической схемы, замаскированной под техническую поддержку клиентов. Злоумышленникам удалось удаленно получить контроль над компьютерами пользователей, после чего они начали записывать видео их жизни и загружать эти видео на YouTube. Естественно, все это происходило без согласия пострадавших граждан.

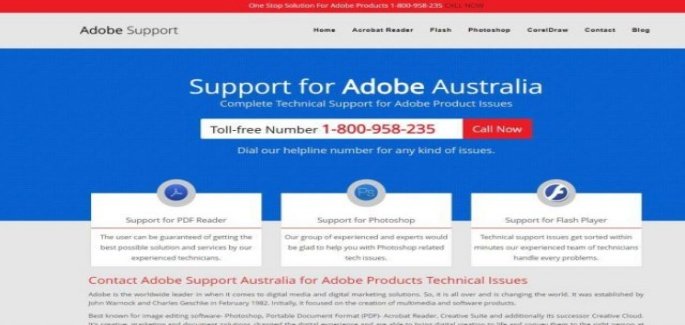
Как передает ABC Australia, мошенникам удалось обмануть десятки австралийцев, заманив их на сайт, который якобы предоставлял техническую поддержку по вопросам, связанным с Adobe Flash.

Как объяснил один из пострадавших, он искал в Сети помощь по загрузке и установке на свой компьютер программного обеспечения Adobe. В результате он попал на поддельную страницу под названием «Support for Adobe Australia».

Австралиец попался на мошенников, известных под именем Macpatchers. По телефону ему объяснили, что в его системе обнаружена вредоносная программа, и предложили удалить ее — для этого надо было установить специальное «решение».

Излишне будет уточнять, что этим самым «решением» была самая настоящая вредоносная программа, позволяющая получать удаленный доступ к компьютеру жертвы.

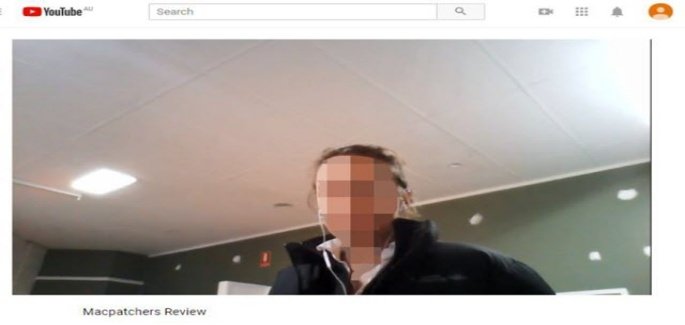
После получения такого доступа Macpatchers начали запись видео, используя камеру устройства. Затем ролики выкладывались на YouTube.

Также сообщается, что мошенники использовали видео 68 жертв в качестве фейковых отзывов, рекомендующих всем попробовать их услуги.

Ранее на той же площадке YouTube пользователи предупреждали о Macpatchers, с одним из таких видео можно знакомиться ниже:

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru