



Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Жители Австралии стали жертвами кибермошеннической схемы, замаскированной под техническую поддержку клиентов. Злоумышленникам удалось удаленно получить контроль над компьютерами пользователей, после чего они начали записывать видео их жизни и загружать эти видео на YouTube. Естественно, все это происходило без согласия пострадавших граждан.

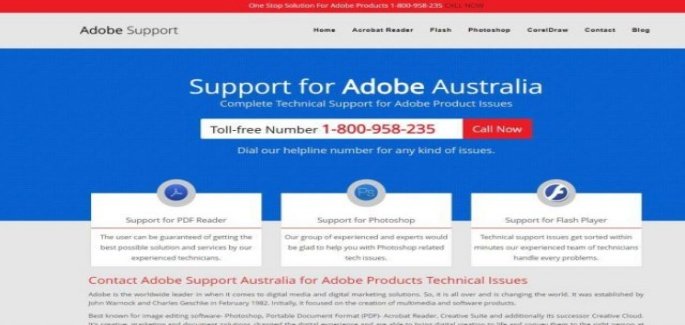
Как передает ABC Australia, мошенникам удалось обмануть десятки австралийцев, заманив их на сайт, который якобы предоставлял техническую поддержку по вопросам, связанным с Adobe Flash.

Как объяснил один из пострадавших, он искал в Сети помощь по загрузке и установке на свой компьютер программного обеспечения Adobe. В результате он попал на поддельную страницу под названием «Support for Adobe Australia».

Австралиец попался на мошенников, известных под именем Macpatchers. По телефону ему объяснили, что в его системе обнаружена вредоносная программа, и предложили удалить ее — для этого надо было установить специальное «решение».

Излишне будет уточнять, что этим самым «решением» была самая настоящая вредоносная программа, позволяющая получать удаленный доступ к компьютеру жертвы.

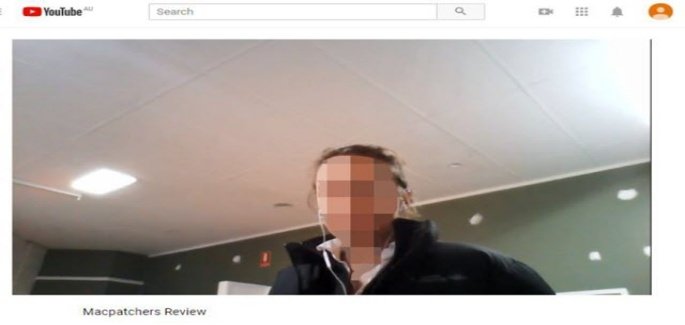
После получения такого доступа Macpatchers начали запись видео, используя камеру устройства. Затем ролики выкладывались на YouTube.

Также сообщается, что мошенники использовали видео 68 жертв в качестве фейковых отзывов, рекомендующих всем попробовать их услуги.

Ранее на той же площадке YouTube пользователи предупреждали о Macpatchers, с одним из таких видео можно знакомиться ниже:

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru