



Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Мошенники тайно записывали видео пользователей и выкладывали на YouTube

Жители Австралии стали жертвами кибермошеннической схемы, замаскированной под техническую поддержку клиентов. Злоумышленникам удалось удаленно получить контроль над компьютерами пользователей, после чего они начали записывать видео их жизни и загружать эти видео на YouTube. Естественно, все это происходило без согласия пострадавших граждан.

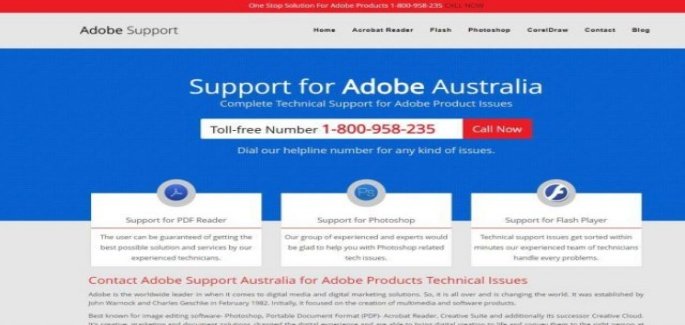
Как передает ABC Australia, мошенникам удалось обмануть десятки австралийцев, заманив их на сайт, который якобы предоставлял техническую поддержку по вопросам, связанным с Adobe Flash.

Как объяснил один из пострадавших, он искал в Сети помощь по загрузке и установке на свой компьютер программного обеспечения Adobe. В результате он попал на поддельную страницу под названием «Support for Adobe Australia».

Австралиец попался на мошенников, известных под именем Macpatchers. По телефону ему объяснили, что в его системе обнаружена вредоносная программа, и предложили удалить ее — для этого надо было установить специальное «решение».

Излишне будет уточнять, что этим самым «решением» была самая настоящая вредоносная программа, позволяющая получать удаленный доступ к компьютеру жертвы.

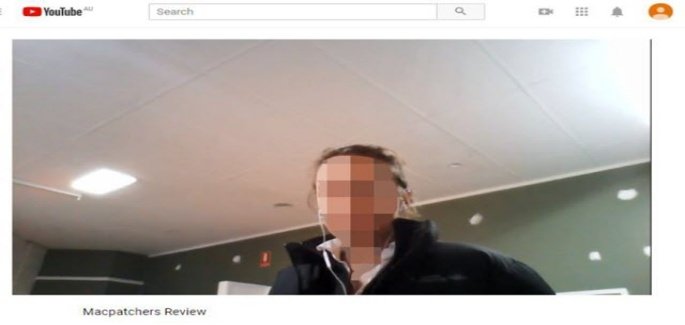
После получения такого доступа Macpatchers начали запись видео, используя камеру устройства. Затем ролики выкладывались на YouTube.

Также сообщается, что мошенники использовали видео 68 жертв в качестве фейковых отзывов, рекомендующих всем попробовать их услуги.

Ранее на той же площадке YouTube пользователи предупреждали о Macpatchers, с одним из таких видео можно знакомиться ниже:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru