



Несколько провайдеров были взломаны похищающими данные AppleID хакерами

Несколько провайдеров были взломаны похищающими данные AppleID хакерами

Несколько провайдеров были взломаны похищающими данные AppleID хакерами

По словам независимого эксперта в области безопасности, сразу несколько провайдеров стали жертвами кибератаки на их сервера DNS. Целью атаки было перенаправление пользователей на фишинговый сайт, который собирал учетные данные AppleID.

О проблеме сообщил Тимофей Шиколенков, опубликовав пост в Facebook.

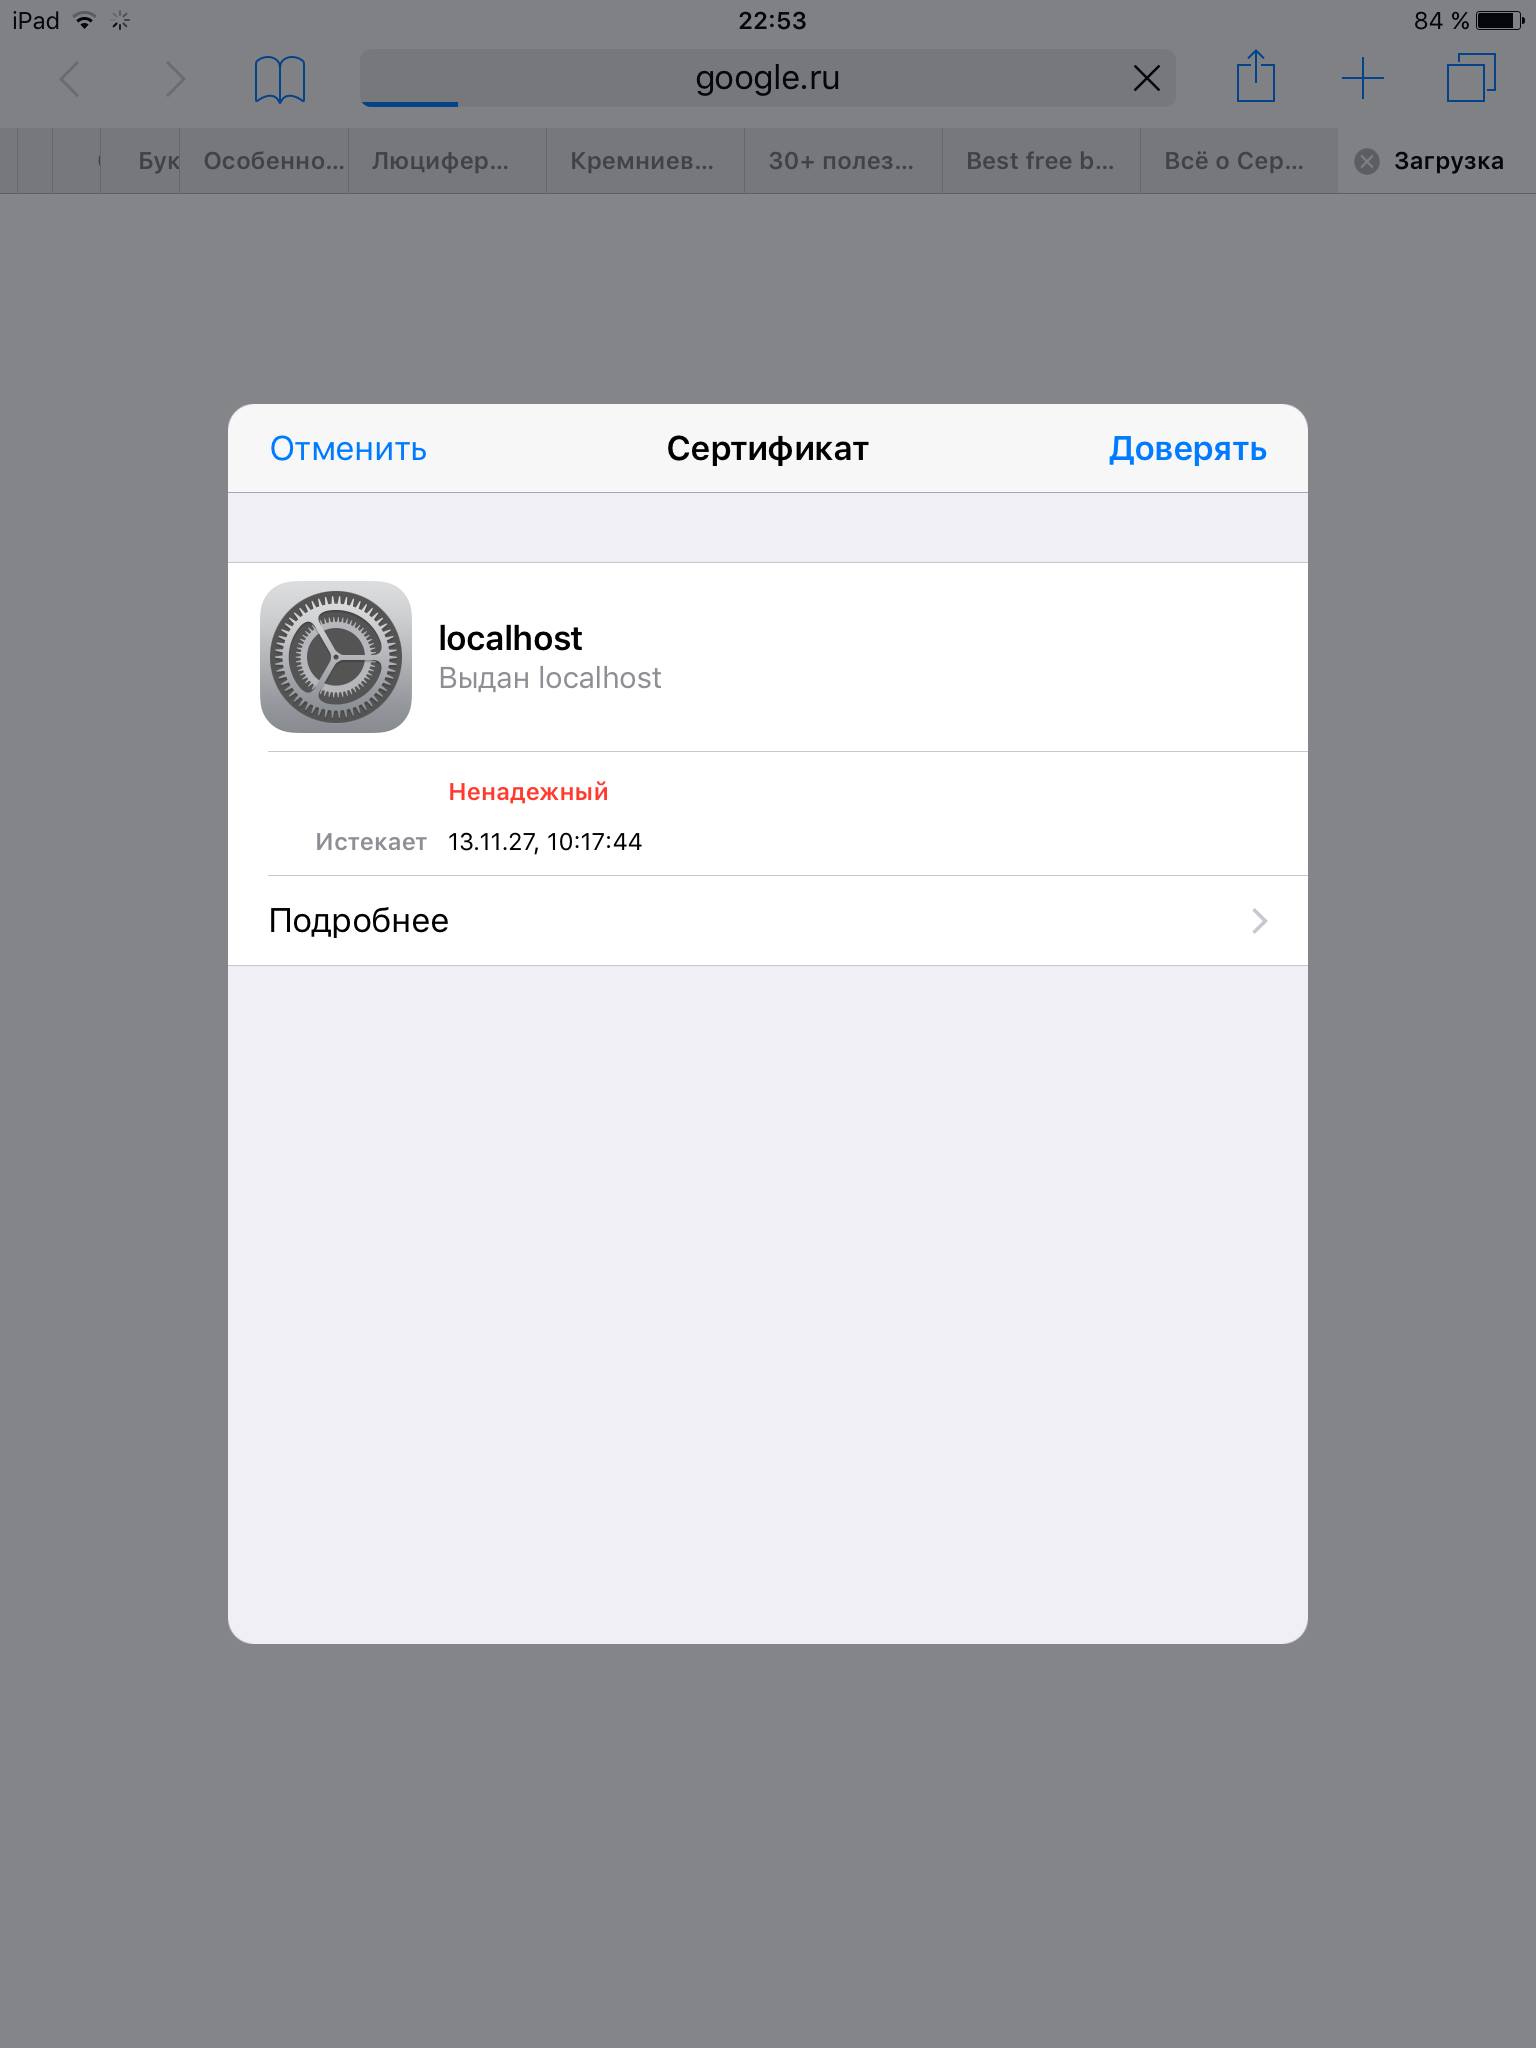
«Сразу несколько небольших провайдеров подверглось успешно реализованной атаке на их DNS сервера. <…> Юзерам подсовывались левые сертификаты и предлагалось авторизоваться под своими AppleID на фейковом сайте security apple com», — пишет Шиколенков.

Эксперт уточнил, что не знает точное количество скомпрометированных провайдеров, однако есть основания полагать, что проблема имеет «массовый и мировой масштаб».

В понедельник с этой проблемой столкнулись пользователи в разных частях света.

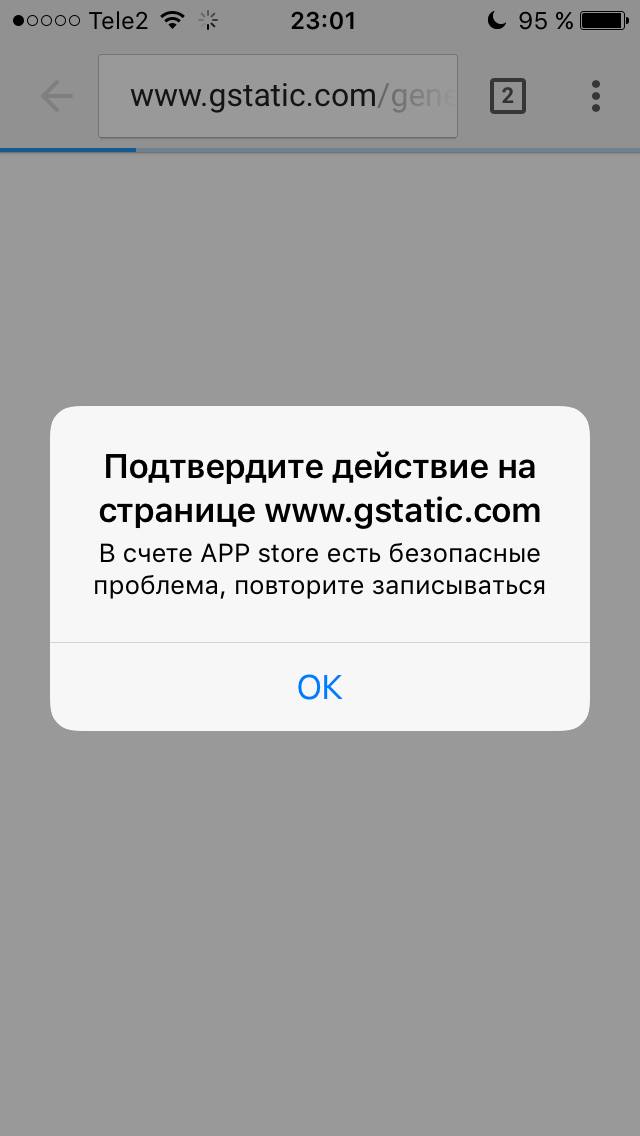
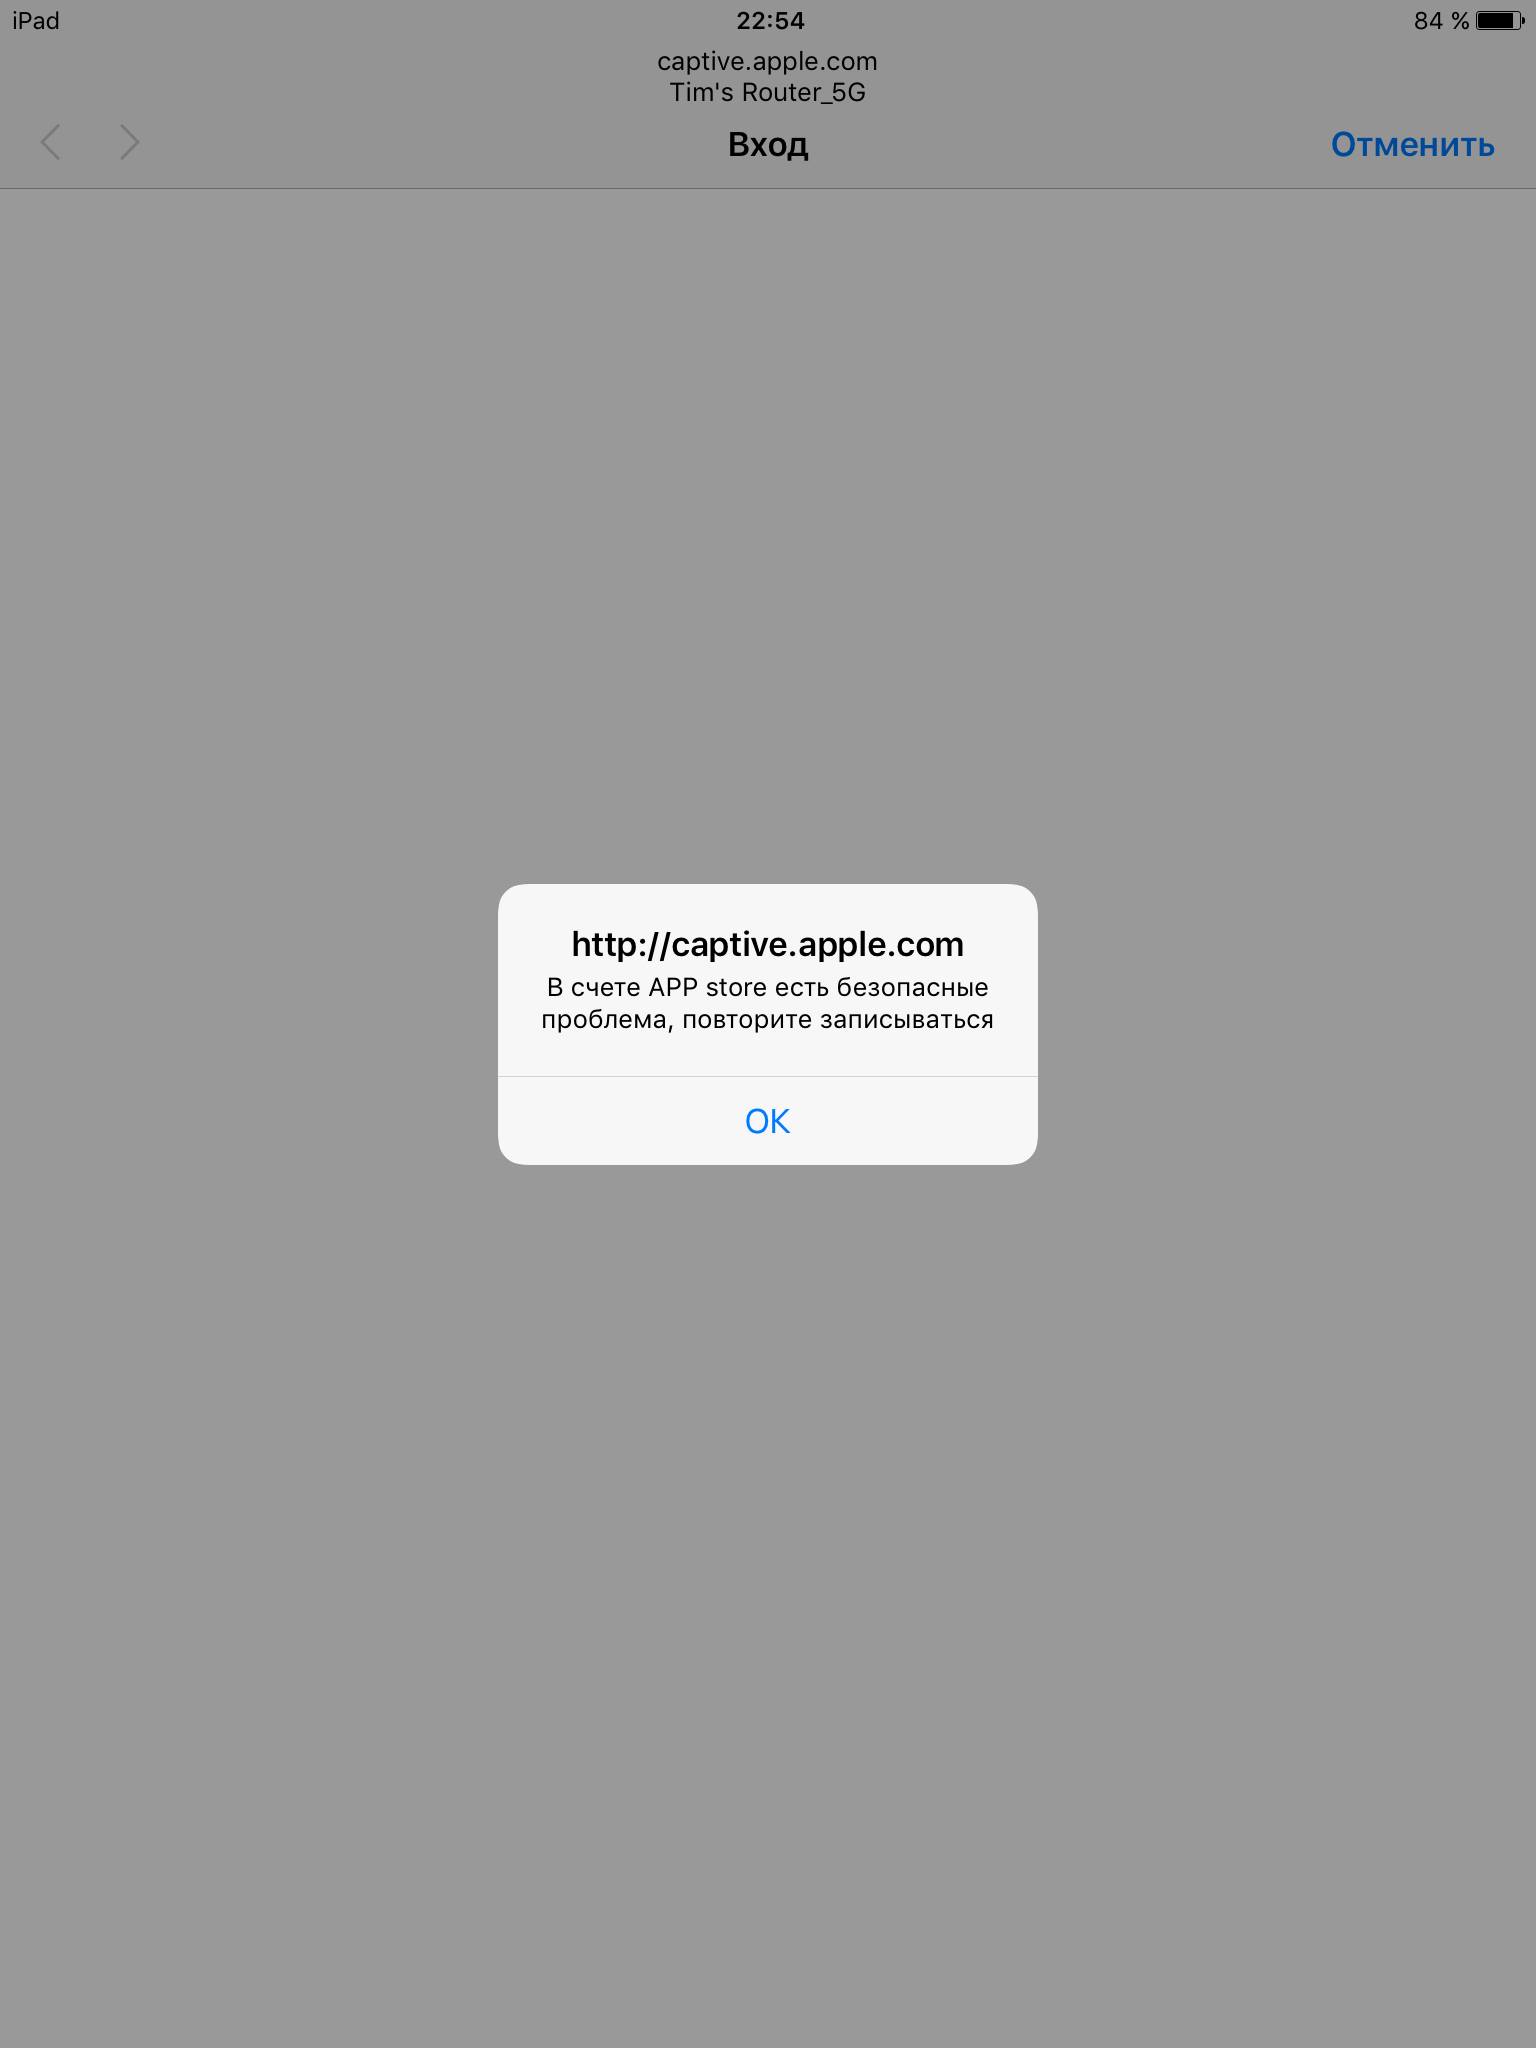
На скриншотах можно наблюдать вывод фишинговых окон — это работа вредоносного скрипта. Как утверждает Шиколенков, этот скрипт выложен здесь — https://pastebin.com/XbFDmPXq

Напомним, что вчера стало известно, что многие интернет-магазины находятся под угрозой из-за уязвимостей в плагинах для WordPress, разработанных компанией Multidots. Уязвимые плагины доступны на сайте WordPress.org, они реализуют набор функций для инсталляций WooCommerce, что позволяет администраторам управлять своими интернет-магазинами. В настоящее время эти плагины используются на 20 000 сайтах.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru