



Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Операторы ботнетов настолько же безответственно подходят к безопасности, как и их жертвы. К такому выводу пришли эксперты из NewSky Security, специализирующейся на кибербезопасности IoT-устройств компании.

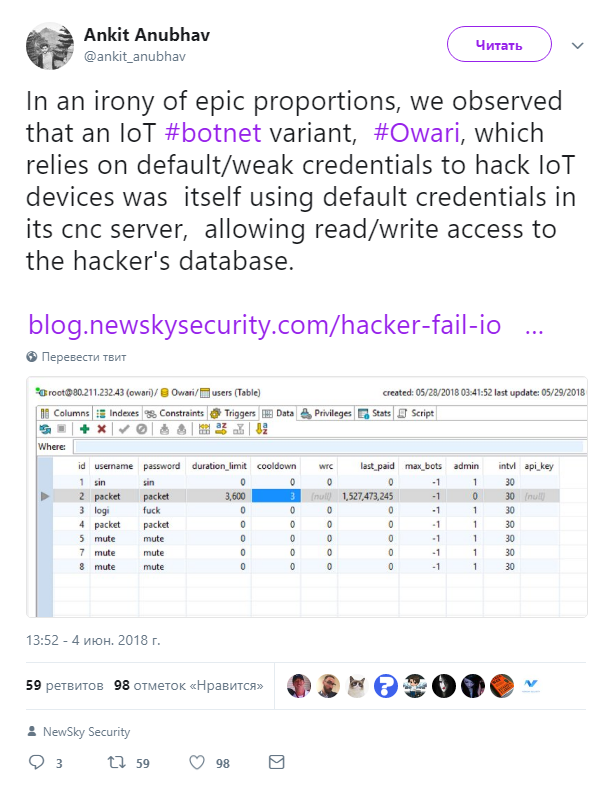
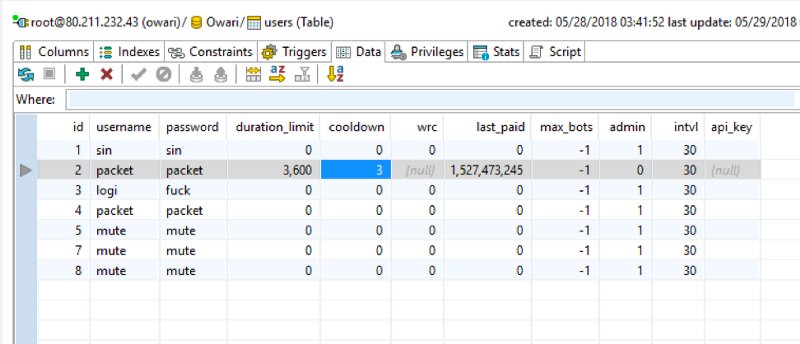
Исследователь Анкит Анубхав рассказал, что недавно ему посчастливилось наткнуться на две базы данных, принадлежащие двум разным IoT-ботнетам. Эти базы были защищены с помощью самой простой связки имя-пароль — root/root.

Ирония заключается в том, что эти базы принадлежат ботнетам, которые заражают IoT-устройства с помощью вредоносной программы Owari. Напомним, что Owari как раз использует слабые учетные данные для проникновения на устройства.

Похоже, что киберпреступники, спеша заразить побольше IoT-устройств, забыли выбрать более сложное имя и пароль для доступа к базе данных своего сервера C&C.

Благодаря этой ошибке злоумышленников специалист получил доступ к информации о зараженных устройствах, операторах этих ботнетов и даже о некоторых клиентах, которые нанимали ботнеты для DDoS-атак.

Эти серверы C&C размещались на следующих IP-адресах: 80.211.232.43 и 80.211.45.89, однако Анубхав отмечает, что оба ботнета регулярно меняют адреса. На данный момент 80.211.232.43 и 80.211.45.89 не функционируют, это значит, что на каких-то новых адресах базируются ботнеты, использующие связку root/root для доступа к базам данных.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru