



Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Операторы ботнетов настолько же безответственно подходят к безопасности, как и их жертвы. К такому выводу пришли эксперты из NewSky Security, специализирующейся на кибербезопасности IoT-устройств компании.

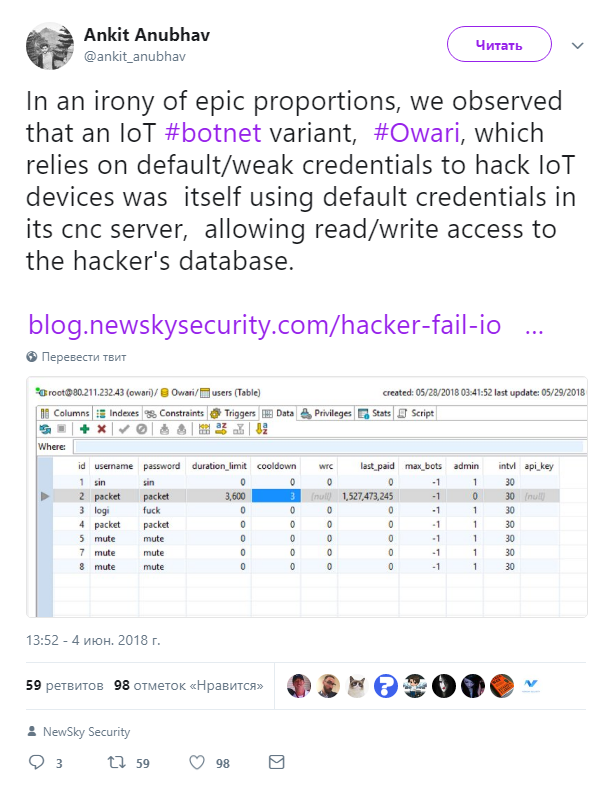
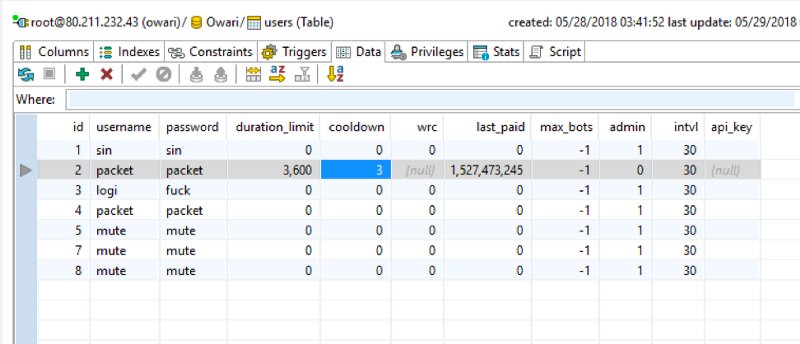
Исследователь Анкит Анубхав рассказал, что недавно ему посчастливилось наткнуться на две базы данных, принадлежащие двум разным IoT-ботнетам. Эти базы были защищены с помощью самой простой связки имя-пароль — root/root.

Ирония заключается в том, что эти базы принадлежат ботнетам, которые заражают IoT-устройства с помощью вредоносной программы Owari. Напомним, что Owari как раз использует слабые учетные данные для проникновения на устройства.

Похоже, что киберпреступники, спеша заразить побольше IoT-устройств, забыли выбрать более сложное имя и пароль для доступа к базе данных своего сервера C&C.

Благодаря этой ошибке злоумышленников специалист получил доступ к информации о зараженных устройствах, операторах этих ботнетов и даже о некоторых клиентах, которые нанимали ботнеты для DDoS-атак.

Эти серверы C&C размещались на следующих IP-адресах: 80.211.232.43 и 80.211.45.89, однако Анубхав отмечает, что оба ботнета регулярно меняют адреса. На данный момент 80.211.232.43 и 80.211.45.89 не функционируют, это значит, что на каких-то новых адресах базируются ботнеты, использующие связку root/root для доступа к базам данных.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru