



Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Операторы ботнетов настолько же безответственно подходят к безопасности, как и их жертвы. К такому выводу пришли эксперты из NewSky Security, специализирующейся на кибербезопасности IoT-устройств компании.

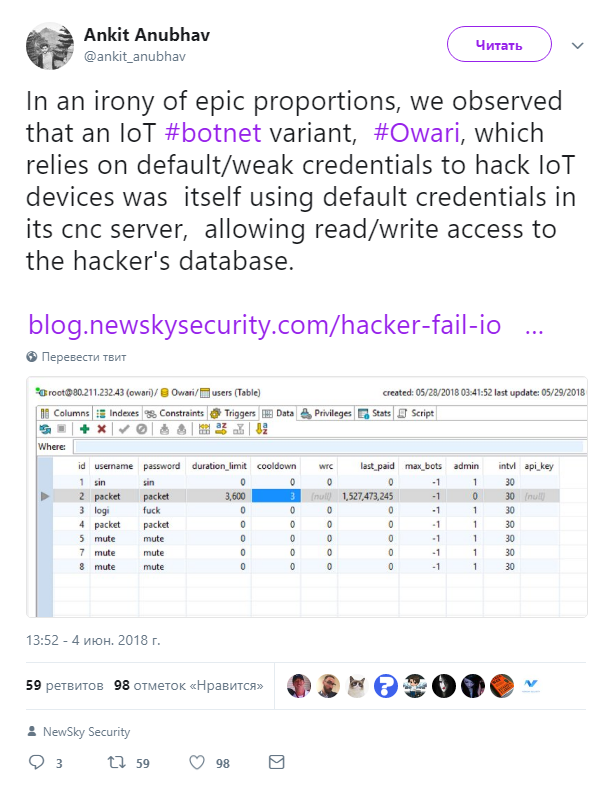
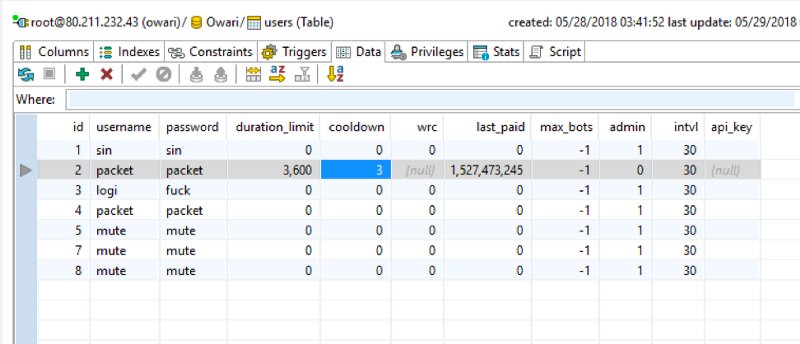
Исследователь Анкит Анубхав рассказал, что недавно ему посчастливилось наткнуться на две базы данных, принадлежащие двум разным IoT-ботнетам. Эти базы были защищены с помощью самой простой связки имя-пароль — root/root.

Ирония заключается в том, что эти базы принадлежат ботнетам, которые заражают IoT-устройства с помощью вредоносной программы Owari. Напомним, что Owari как раз использует слабые учетные данные для проникновения на устройства.

Похоже, что киберпреступники, спеша заразить побольше IoT-устройств, забыли выбрать более сложное имя и пароль для доступа к базе данных своего сервера C&C.

Благодаря этой ошибке злоумышленников специалист получил доступ к информации о зараженных устройствах, операторах этих ботнетов и даже о некоторых клиентах, которые нанимали ботнеты для DDoS-атак.

Эти серверы C&C размещались на следующих IP-адресах: 80.211.232.43 и 80.211.45.89, однако Анубхав отмечает, что оба ботнета регулярно меняют адреса. На данный момент 80.211.232.43 и 80.211.45.89 не функционируют, это значит, что на каких-то новых адресах базируются ботнеты, использующие связку root/root для доступа к базам данных.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru