



Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Операторы ботнетов настолько же безответственно подходят к безопасности, как и их жертвы. К такому выводу пришли эксперты из NewSky Security, специализирующейся на кибербезопасности IoT-устройств компании.

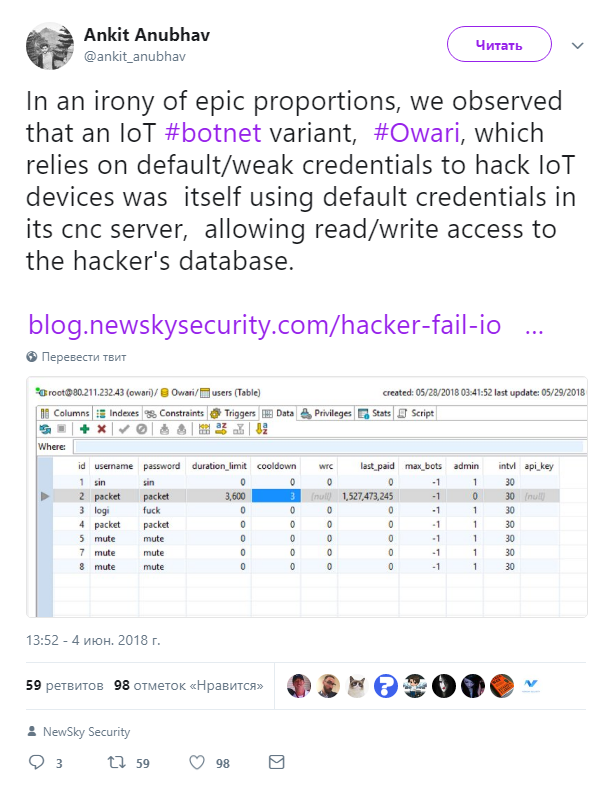
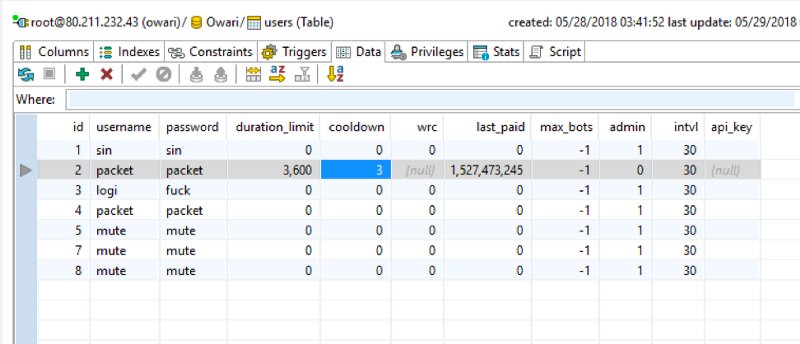
Исследователь Анкит Анубхав рассказал, что недавно ему посчастливилось наткнуться на две базы данных, принадлежащие двум разным IoT-ботнетам. Эти базы были защищены с помощью самой простой связки имя-пароль — root/root.

Ирония заключается в том, что эти базы принадлежат ботнетам, которые заражают IoT-устройства с помощью вредоносной программы Owari. Напомним, что Owari как раз использует слабые учетные данные для проникновения на устройства.

Похоже, что киберпреступники, спеша заразить побольше IoT-устройств, забыли выбрать более сложное имя и пароль для доступа к базе данных своего сервера C&C.

Благодаря этой ошибке злоумышленников специалист получил доступ к информации о зараженных устройствах, операторах этих ботнетов и даже о некоторых клиентах, которые нанимали ботнеты для DDoS-атак.

Эти серверы C&C размещались на следующих IP-адресах: 80.211.232.43 и 80.211.45.89, однако Анубхав отмечает, что оба ботнета регулярно меняют адреса. На данный момент 80.211.232.43 и 80.211.45.89 не функционируют, это значит, что на каких-то новых адресах базируются ботнеты, использующие связку root/root для доступа к базам данных.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru