



Twitter заблокировал и удалил пользователей младше 13 лет

Twitter заблокировал и удалил пользователей младше 13 лет

Twitter заблокировал и удалил пользователей младше 13 лет

После вступления в силу 25 мая GDPR интернет-компании продолжают делать все, чтобы соответствовать новым требованиям, согласно которым европейским подросткам фактически закрывают доступ к социальным сетям.

В этот процесс также включился Twitter, на платформе которого зарегистрировано более 300 миллионов пользователей. Чтобы соответствовать GDPR, соцсеть приняла решение заблокировать учетные записи лиц, чей возраст составляет менее 13 лет.

Что самое интересное, блокировались даже те аккаунты, на момент регистрации которых пользователь был младше 13 лет, даже если сейчас он значительно старше.

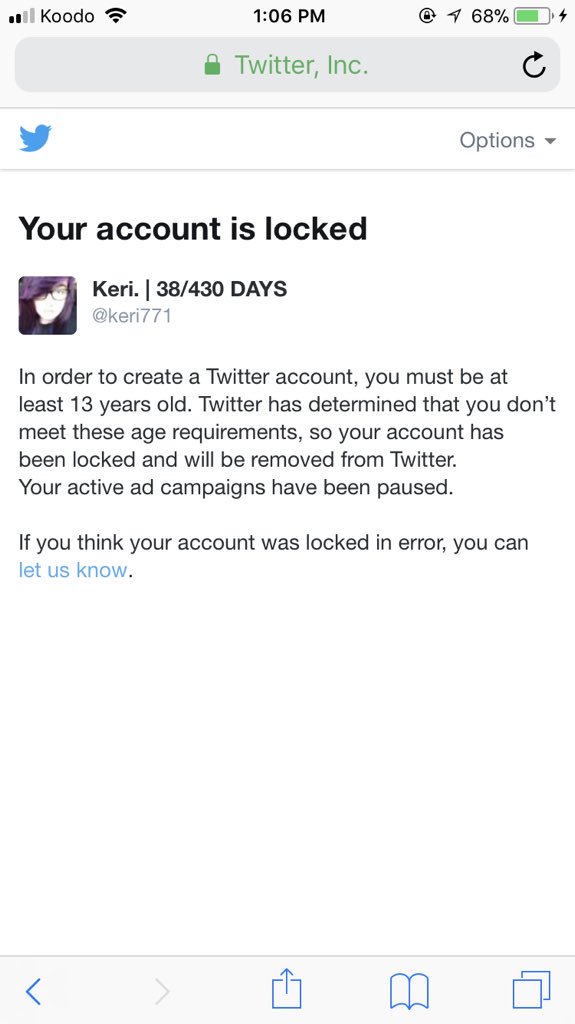
В итоге владельцы проблемных учетных записей видели следующую картину при попытке зайти в соцсеть:


Кроме этого, разработчики Twitter реализовали новую функцию, которая требует от родителей подтвердить регистрацию их детей на платформе.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru