



Chrome и Firefox более года сливали данные пользователей Facebook

Chrome и Firefox более года сливали данные пользователей Facebook

Chrome и Firefox более года сливали данные пользователей Facebook

Более года браузеры Mozilla Firefox и Google Chrome раскрывали данные об именах пользователей Facebook, а также фотографии профилей и лайки, если те посещали сайт, на котором был установлен специальный скрипт. К такому выводу пришли исследователи в области безопасности.

Такая катастрофическая ошибка была спровоцирована так называемой уязвимостью сторонних каналов (side-channel vulnerability), которая возникла благодаря реализации браузерами новых стандартов для CSS введенных в 2016 году.

Одна из новых возможностей, получившая имя «mix-blend-mode», приводила к утечке размещенного на Facebook контента на сторонние сайты, которые содержали iframe и соответствующий код для сбора таких данных.

Как мы помним, «Правило ограничения домена» (Same Origin Policy, Принцип одинакового источника) запрещает доступ одного домена к содержимому, размещенному на другом домене. Именно потому, что данная брешь позволяла обойти эту политику, она считается крайне серьезной.

Проблема утечки была обнаружена двумя отдельными группами исследователей. Chrome устранил ее в версии 63, а две недели назад то же самое сделала Mozilla в Firefox 60.

Несмотря на то, что конкретно эта уязвимость более не угрожает пользователям, обновившим свои браузеры до актуальных версий, специалисты крайне озабочены все более мощными графическими возможностями, которые постепенно добавляют в HTML5 и CSS.

Эксперты считают, что эти возможности могут привести к появлению новых похожих проблем безопасности в будущем.

«CSS, HTML и JavaScript обладают многими функциями, которые могут стать проблемой для безопасности», — говорит эксперт Дарио Вейссер.

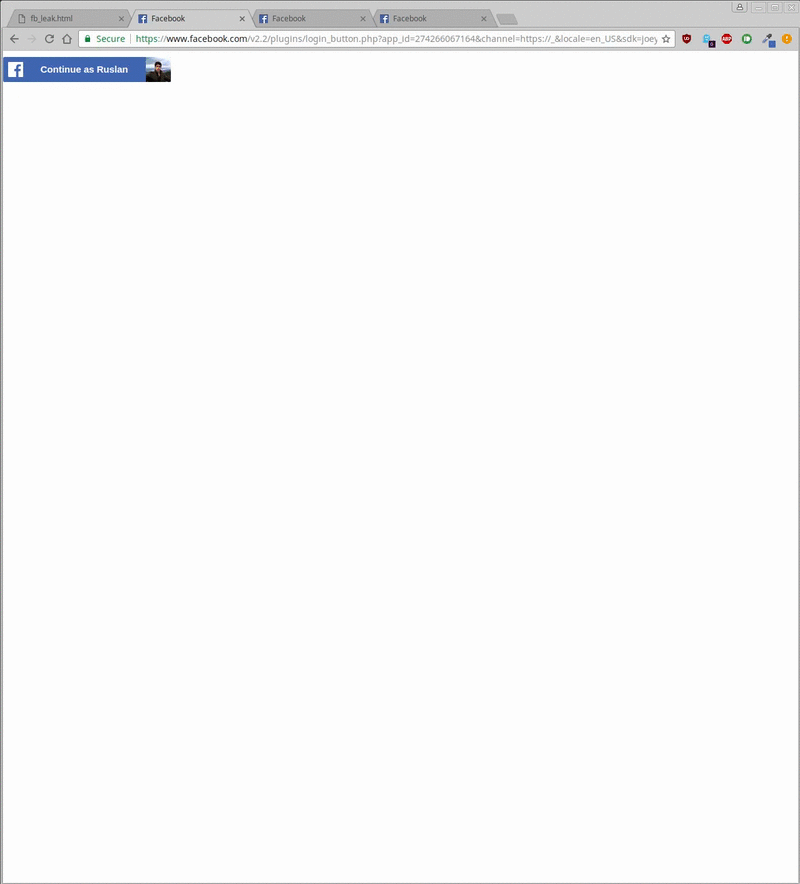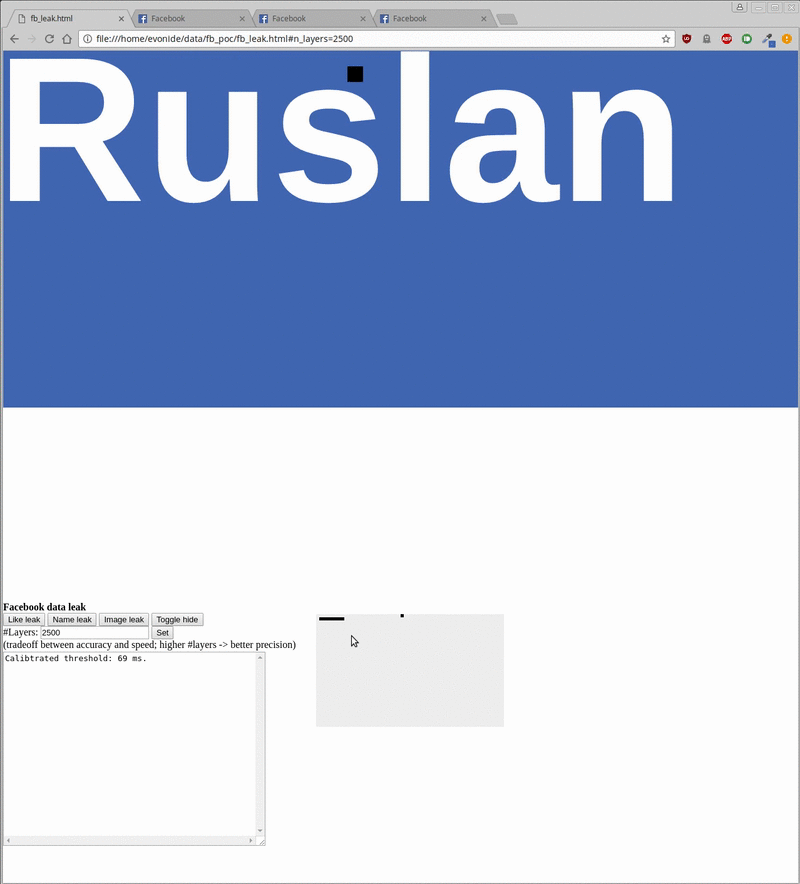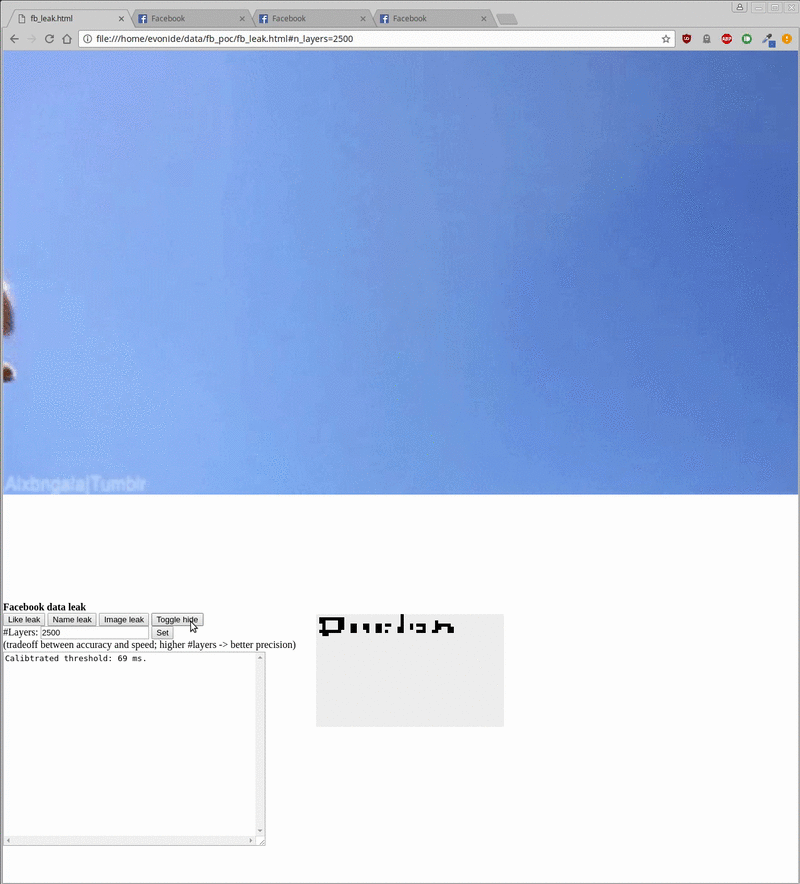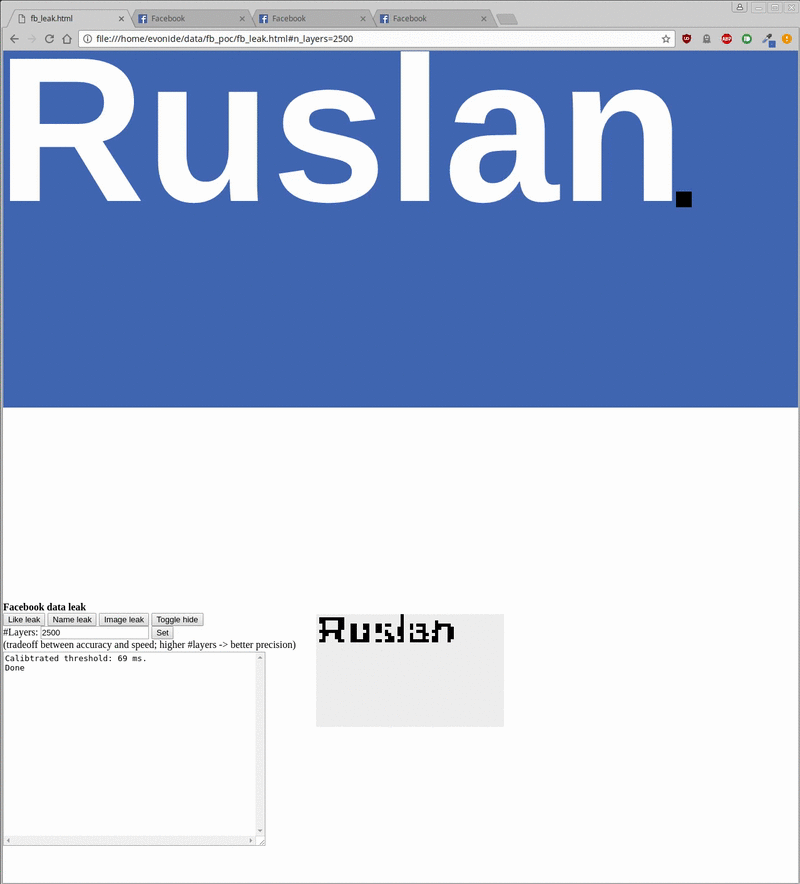
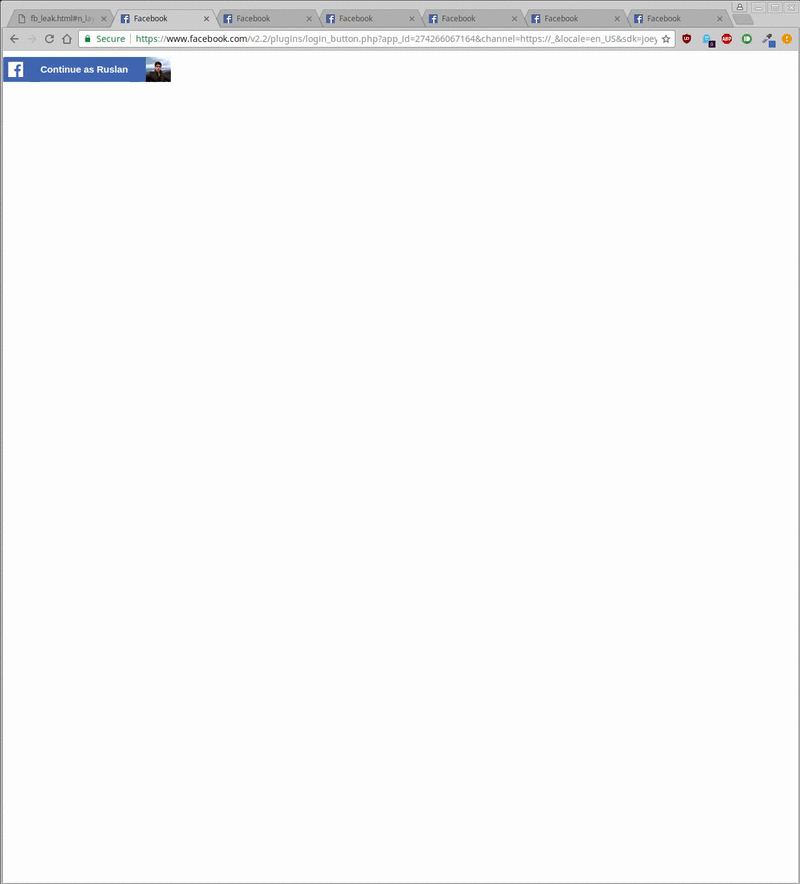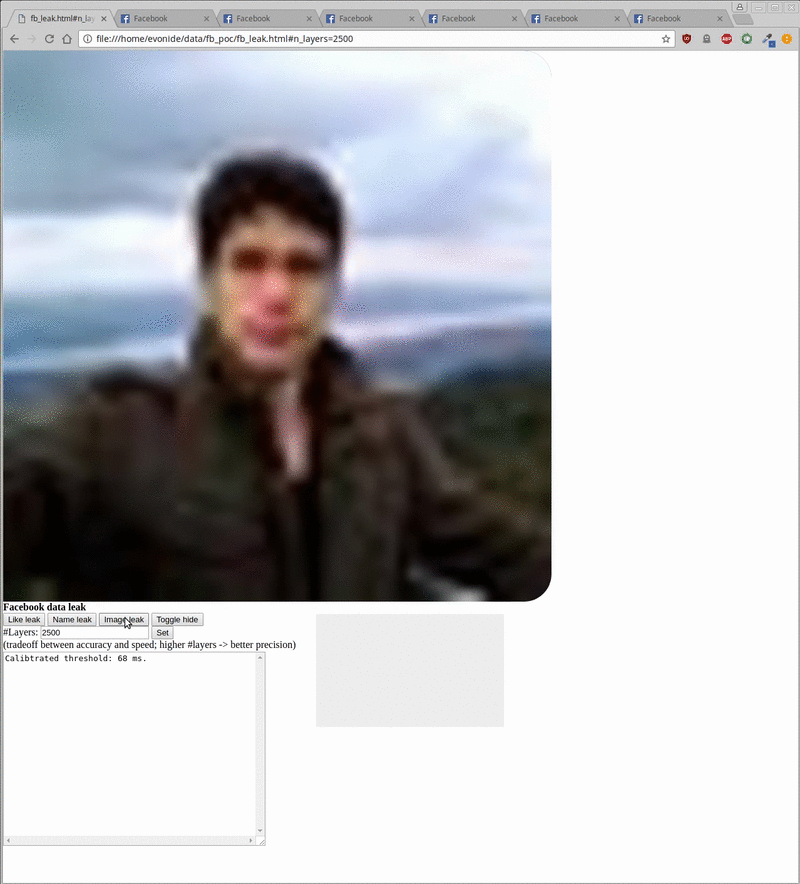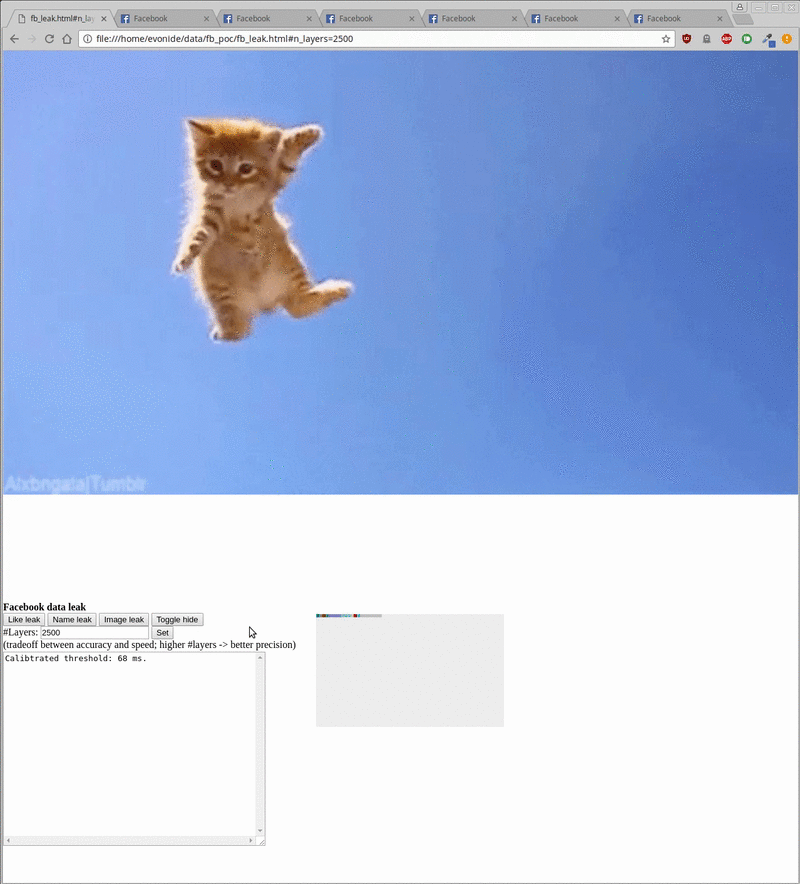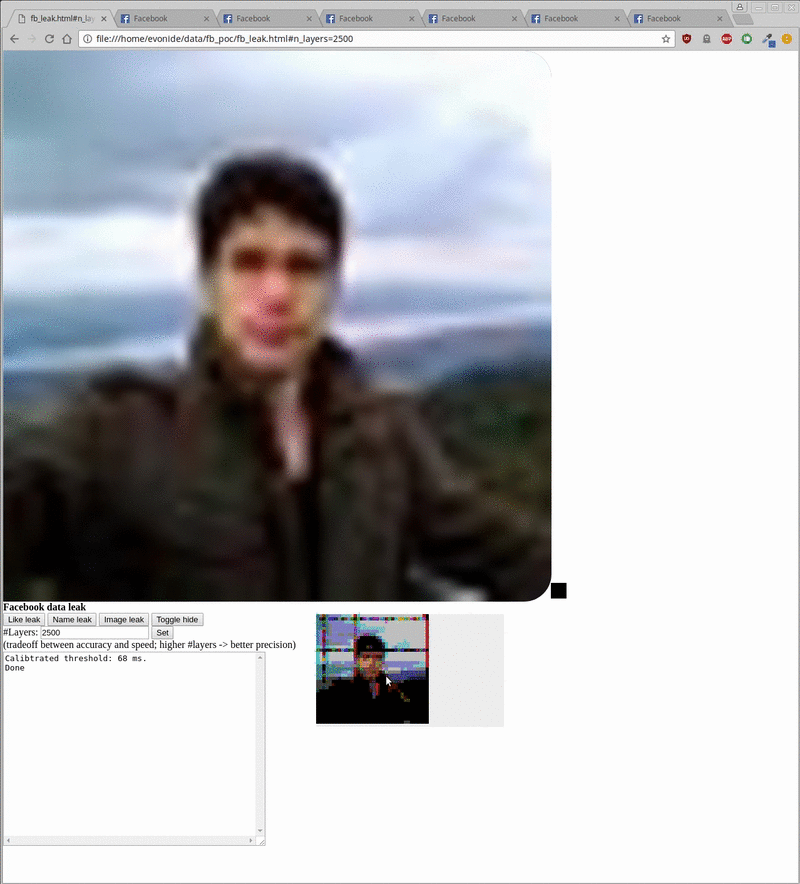
Специалист разработал PoC-код, который использовал iframe и социальный плагин Facebook для извлечения информации о профиле Facebook (имена, фото профиля, лайки). Демонстрацию работы proof-of-concept можно наблюдать ниже:

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru