



Chrome и Firefox более года сливали данные пользователей Facebook

Chrome и Firefox более года сливали данные пользователей Facebook

Chrome и Firefox более года сливали данные пользователей Facebook

Более года браузеры Mozilla Firefox и Google Chrome раскрывали данные об именах пользователей Facebook, а также фотографии профилей и лайки, если те посещали сайт, на котором был установлен специальный скрипт. К такому выводу пришли исследователи в области безопасности.

Такая катастрофическая ошибка была спровоцирована так называемой уязвимостью сторонних каналов (side-channel vulnerability), которая возникла благодаря реализации браузерами новых стандартов для CSS введенных в 2016 году.

Одна из новых возможностей, получившая имя «mix-blend-mode», приводила к утечке размещенного на Facebook контента на сторонние сайты, которые содержали iframe и соответствующий код для сбора таких данных.

Как мы помним, «Правило ограничения домена» (Same Origin Policy, Принцип одинакового источника) запрещает доступ одного домена к содержимому, размещенному на другом домене. Именно потому, что данная брешь позволяла обойти эту политику, она считается крайне серьезной.

Проблема утечки была обнаружена двумя отдельными группами исследователей. Chrome устранил ее в версии 63, а две недели назад то же самое сделала Mozilla в Firefox 60.

Несмотря на то, что конкретно эта уязвимость более не угрожает пользователям, обновившим свои браузеры до актуальных версий, специалисты крайне озабочены все более мощными графическими возможностями, которые постепенно добавляют в HTML5 и CSS.

Эксперты считают, что эти возможности могут привести к появлению новых похожих проблем безопасности в будущем.

«CSS, HTML и JavaScript обладают многими функциями, которые могут стать проблемой для безопасности», — говорит эксперт Дарио Вейссер.

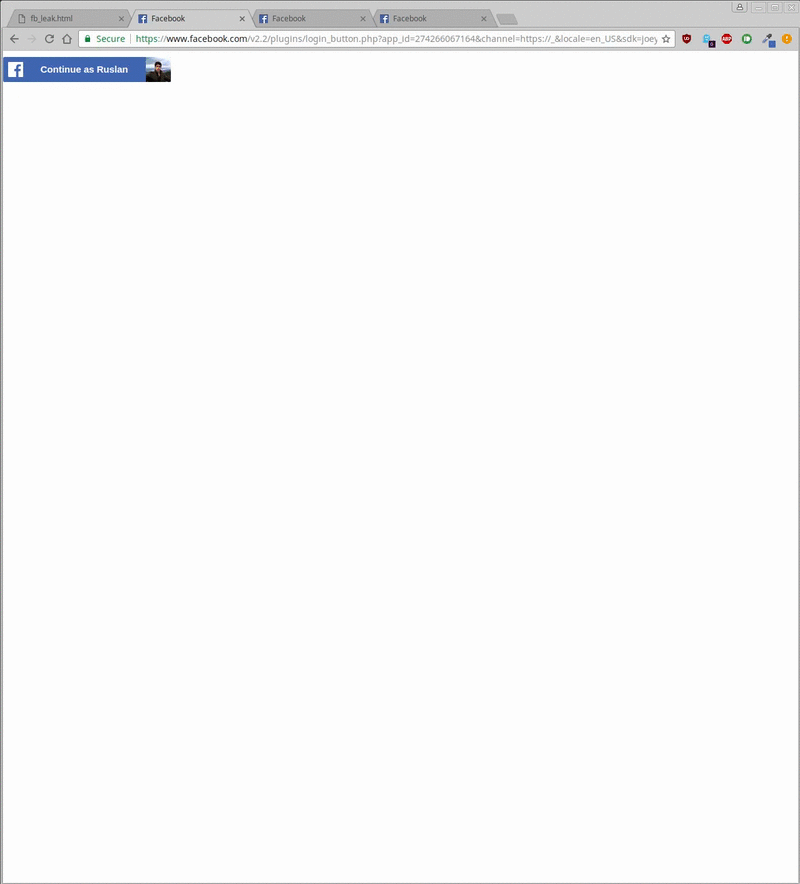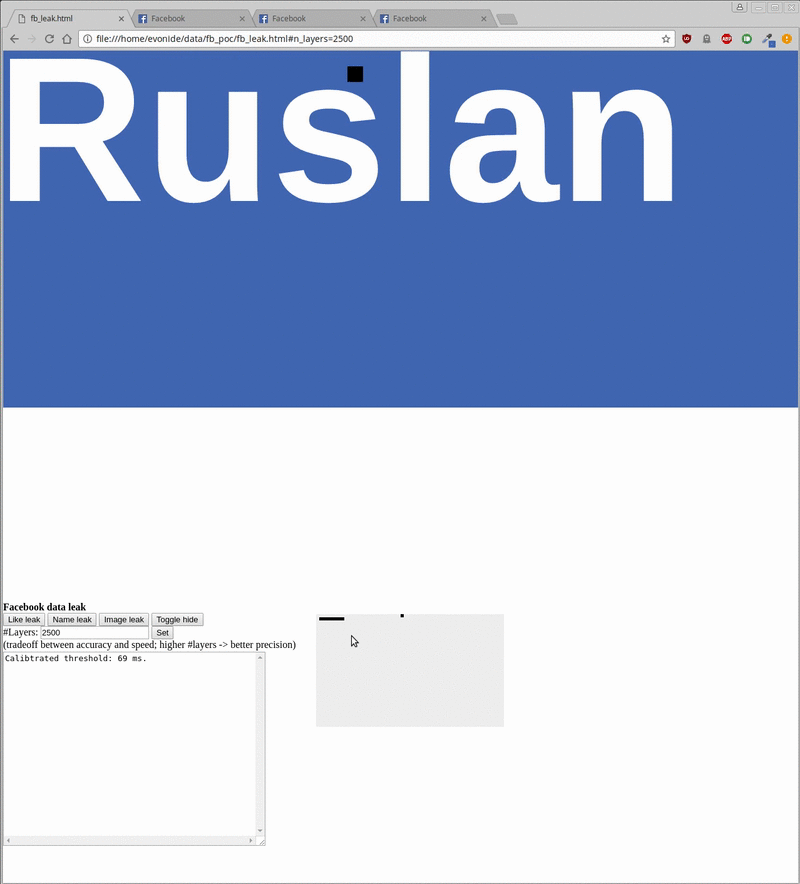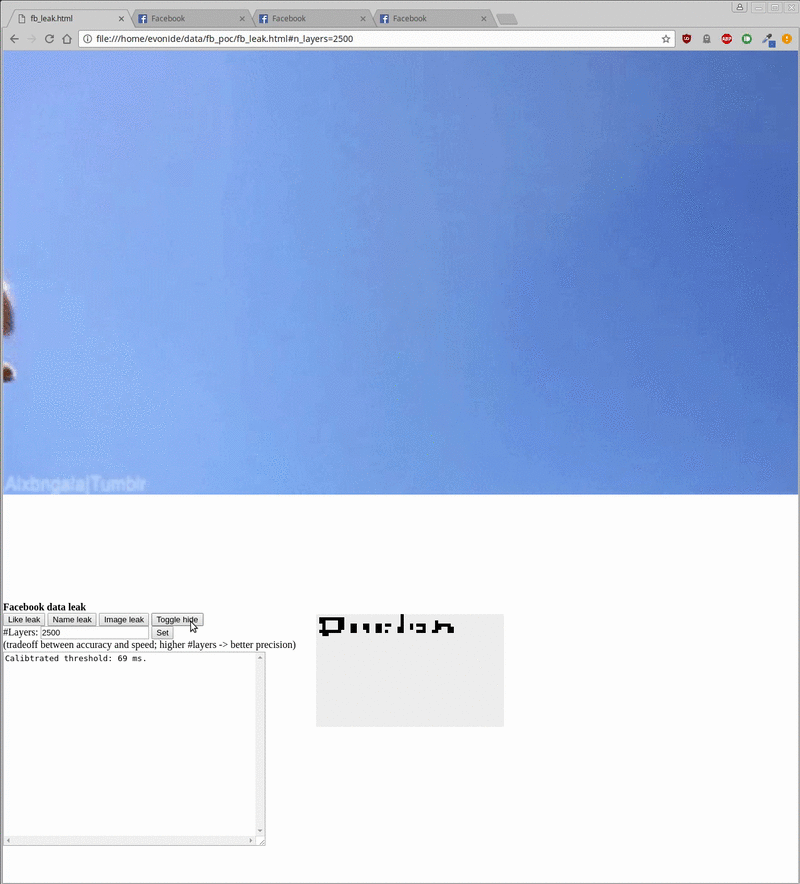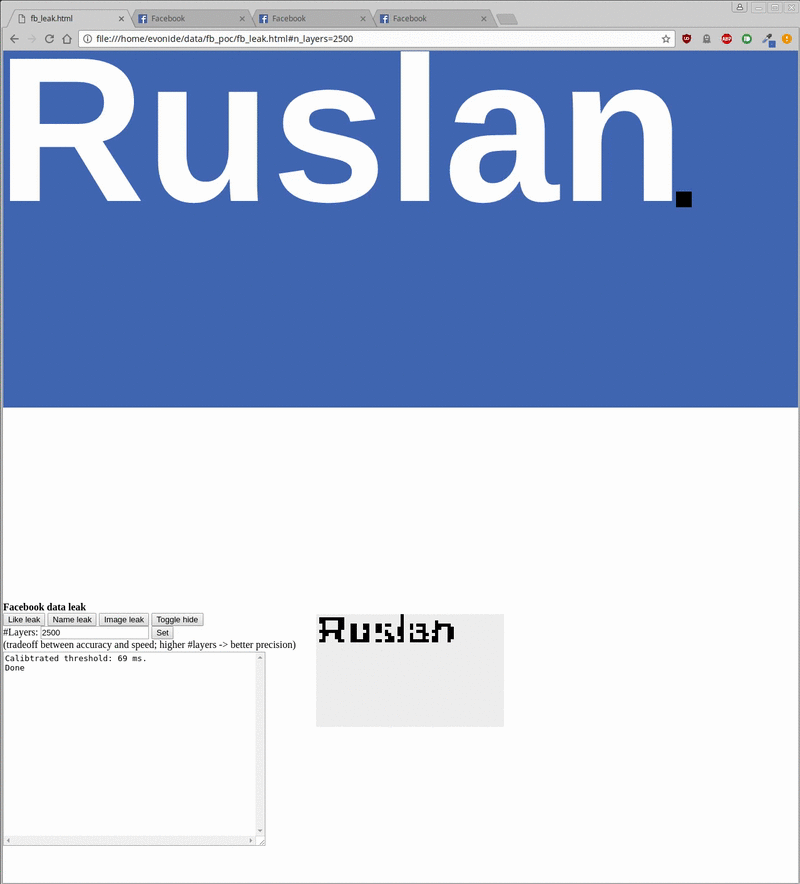
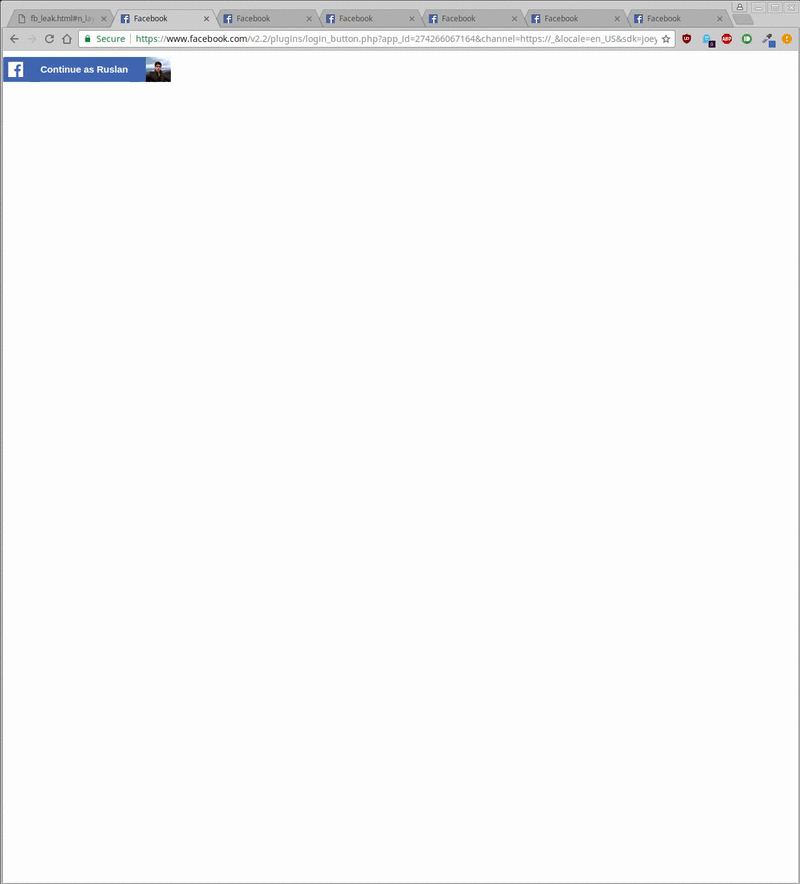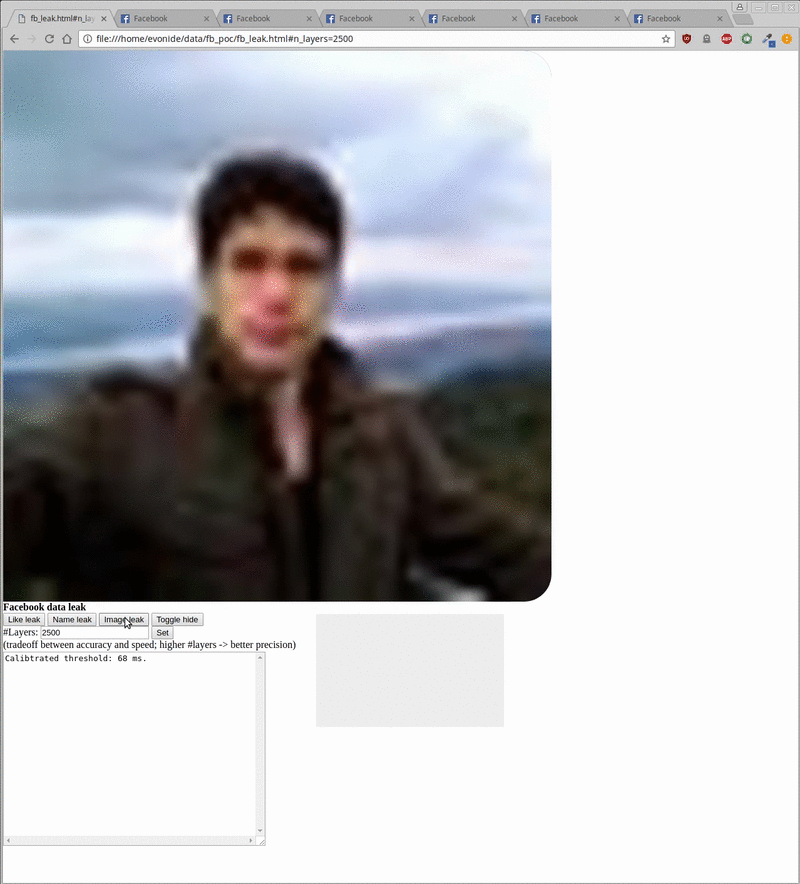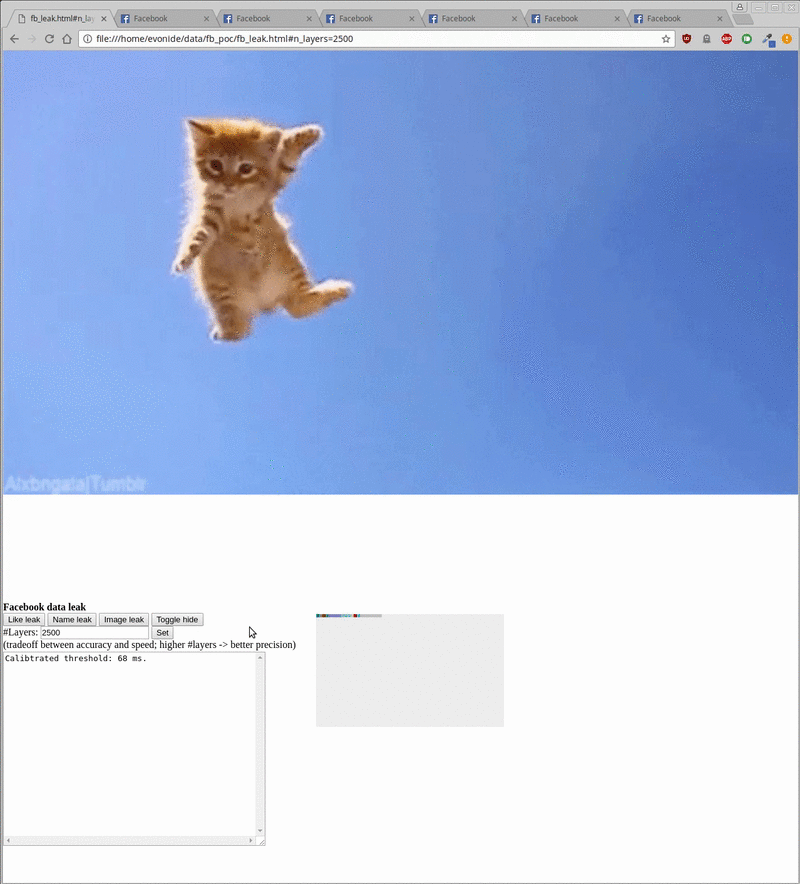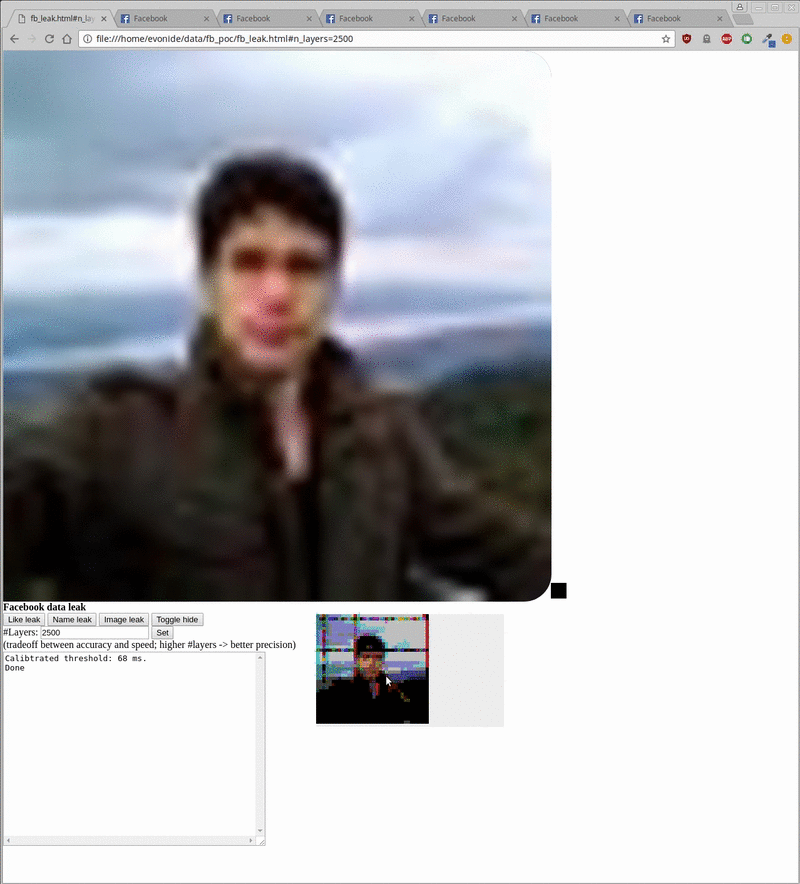
Специалист разработал PoC-код, который использовал iframe и социальный плагин Facebook для извлечения информации о профиле Facebook (имена, фото профиля, лайки). Демонстрацию работы proof-of-concept можно наблюдать ниже:

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru