



Баг в Jira раскрывает секретные ключи серверов многих крупных компаний

Баг в Jira раскрывает секретные ключи серверов многих крупных компаний

Баг в Jira раскрывает секретные ключи серверов многих крупных компаний

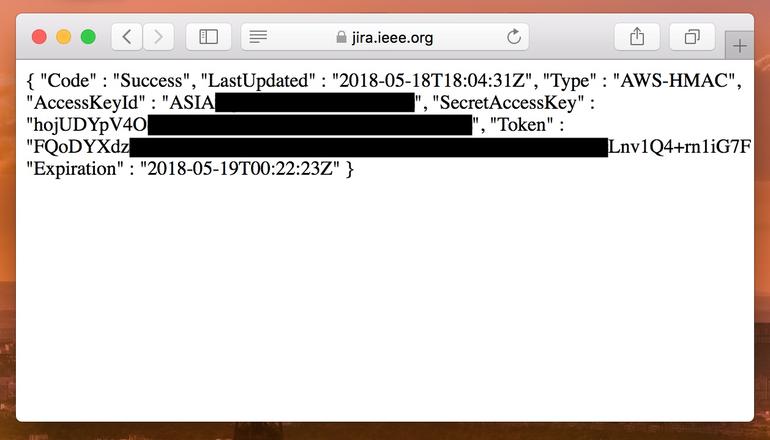
Ошибка, найденная в продуктах Jira и Confluence от Atlassian, позволяет любому желающему легко получить приватные ключи доступа к Amazon Web Services (AWS), на котором размещено уязвимое программное обеспечение. Поскольку этими решениями для разработки пользуются многие техногиганты и крупные компании, они подвергают себя риску, так как злоумышленник может проникнуть в их корпоративные сети.

Проблема связана с тем, что программное обеспечение содержит уязвимый прокси, который можно использовать для межсайтового скриптинга (XSS) и Server Side Request Forgery (SSRF — атака позволяющая злоумышленнику совершать запросы с уязвимого сервера во внутреннюю сеть).

Таким образом, атакующий может получить конфиденциальные данные из внутренней сети. SSRF-атака позволит отфильтровать метаданные AWS, среди которых есть и секретные ключи.

Уязвимость получила идентификатор CVE-2017-9506 и 6.1 баллов из 10 по шкале опасности, Atlassian сообщает о том, что устранила эту проблему.

Специалисты сообщают, что многие компании (более десятка крупных корпораций) все еще используют проблемные версии данных продуктов, и рекомендуют им как можно скорее обновить их.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru