



Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

Facebook избавилась от необходимости использования телефона для 2FA

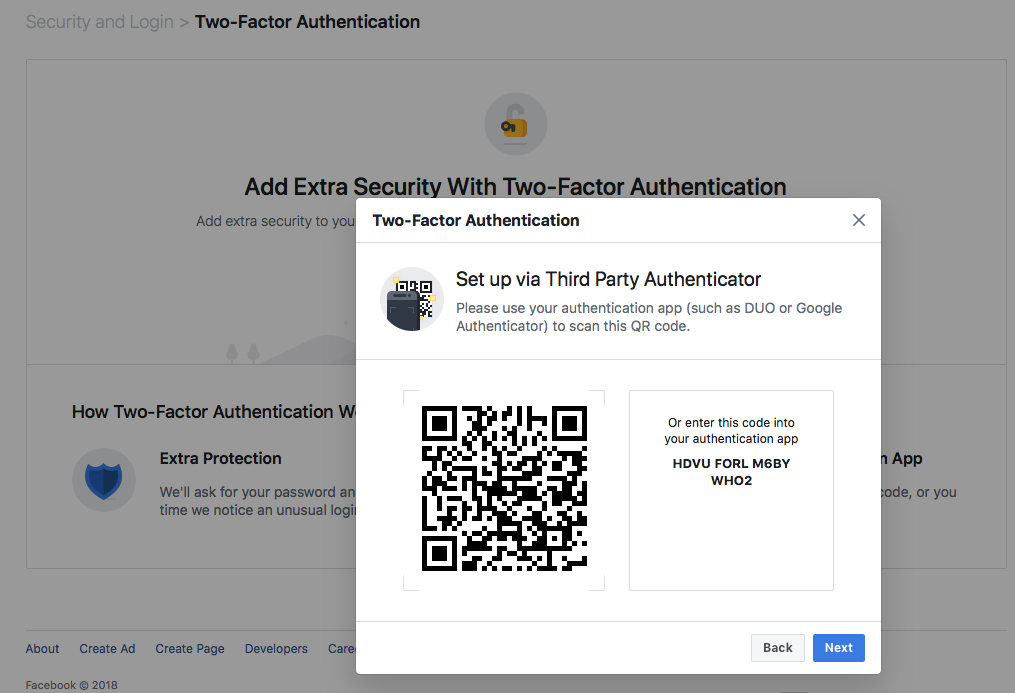
Facebook теперь предлагает альтернативные способы двухфакторной аутентификации для тех пользователей, которые не хотят делиться своим номером телефона с социальной сетью. Теперь есть возможность использовать специальные приложения для получения второго компонента аутентификации.

Соответствующее заявление сделал менеджер по продуктам Facebook Скотт Диккенс.

«Ранее мы требовали номер телефона для настройки двухфакторной аутентификации. Теперь же мы переработали эту функцию, чтобы упростить процесс использования сторонних приложений для аутентификации: например, Google Authenticator или Duo Security», — объясняет господин Диккенс.

«Теперь пользователи десктопов и мобильных устройств будут избавлены от необходимости использовать свой номер телефона».


Напомним, что Национальный институт стандартов и технологий (NIST) советует не использовать двухфакторную аутентификацию на основе SMS-сообщений, поскольку такой метод уязвим для атаки. Злоумышленник может добиться перенаправления SMS-сообщения, содержащего код, себе на номер.

Также вредоносные программы, установленные на устройстве жертвы, могут помочь преступнику перехватить все коды аутентификации, присылаемые на телефон пользователя.

Диккенс не уточнил, сколько пользователей социальной платформы активировали двухфакторную аутентификацию через SMS.

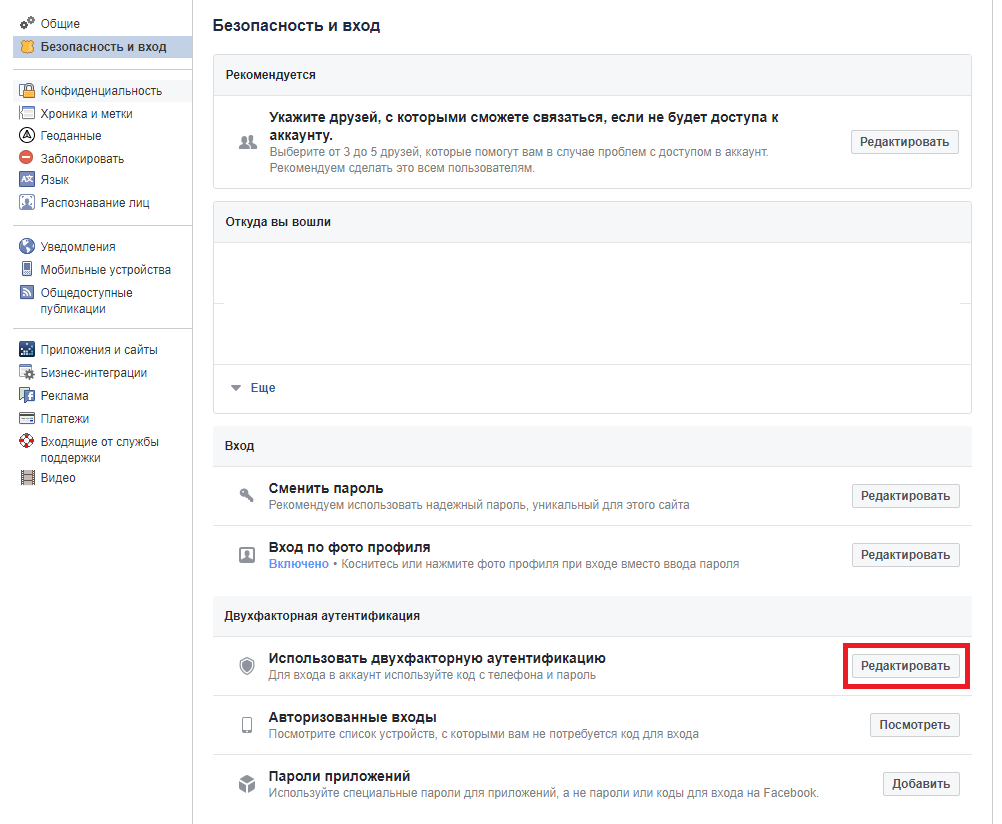
Процесс включения двухфакторной аутентификации также был упрощен. Для этого достаточно перейти в «Настройки» => «Безопасность и вход», а затем нажать «Редактировать» рядом с пунктом «Использовать двухфакторную аутентификацию».

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru