



Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский киберпреступник, взломавший более десятка предприятий, похитивший информацию о платежных картах, а также совершивший фишинговые атаки, отправился в тюрьму. Злоумышленник попался на то, что продавал конфиденциальные данные в даркнете и публиковал инструкции для киберпреступников.

26-летний Грант Уэст, проживающий в Ширнессе, признался в нескольких эпизодах, включая заговор с целью совершения мошенничества и компьютерные преступления.

Лондонским судом Уэст был приговорен к 10 годам и восьми месяцам лишения свободы. Судья отметил, что данный случай — повод для многих клиентов и компаний задуматься над безопасностью своих данных.

Уэст признался в целевых атаках на 100 с лишним предприятий по всему миру, которым он рассылал фишинговые письма в надежде украсть адреса и пароли клиентов этих компаний. Согласно правоохранителям, злоумышленник начал торговать полученными данные в даркнете в марте 2015 года.

В итоге киберпреступнику удалось реализовать более 47 000 удачных продаж конфиденциальной информации.

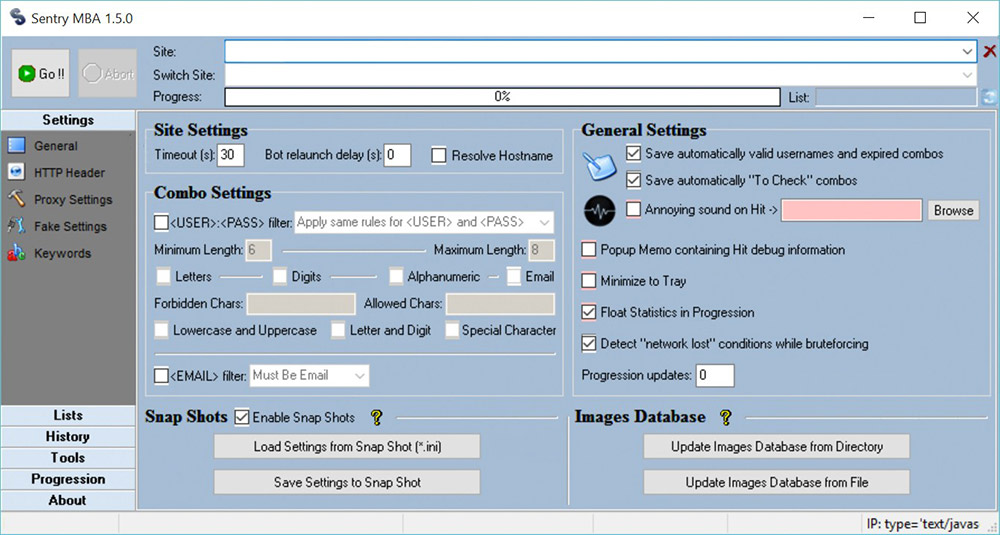
Обвинители также уточнили, что Уэст использовал популярный инструмент для изъятия конфиденциальных данных, известный под названием Sentry MBA. Используя этот инструмент, преступник совершал атаки брутфорс.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru