



Неправильно настроенный NFS приводит к повышению привилегий в Linux

Неправильно настроенный NFS приводит к повышению привилегий в Linux

Неправильно настроенный NFS приводит к повышению привилегий в Linux

Специалисты в области безопасности опубликовали способ эксплуатации неправильно сконфигурированного NFS для повышения привилегий в системе Linux. NFS (Network File System) — протокол сетевого доступа к файловым системам, первоначально разработан Sun Microsystems в 1984 году. За основу взят протокол вызова удалённых процедур (ONC RPC). Позволяет подключать (монтировать) удалённые файловые системы через сеть.

Как известно, NFS использует TCP/UDP-порт 2049 для обмена файлами и директориями. Первым делом эксперты имитируют плохо настроенный NFS.

«В принципе, есть три основных файла конфигурации (/etc/exports, /etc/hosts.allow и /etc/hosts.deny), которые нужны для настройки сервера NFS. Но нас интересует пока только /etc/export», — пишут исследователи.

Файл /etc/exports содержит запись для каждой директории, которую вы планируете расшарить. Каждая запись описывает, как файл или директория будет расшариваться. NFS считается настроенным слабо, если в файле конфигурации присутствует запись вида:

/home       *(rw,no_root_squash)

Она означает, что мы расшарили директорию /home, позволив root-пользователю получить доступ к операциям чтения-записи. Знак * указывает на то, что соединение возможно с любого хоста.

Далее специалисты воспользовались Nmap для сканирования службы NFS в целевой сети. Nmap может показать имя каталога общего доступа, если открыт порт 2049. Для идентификации общего каталога Nmap использует команду showmount –e.

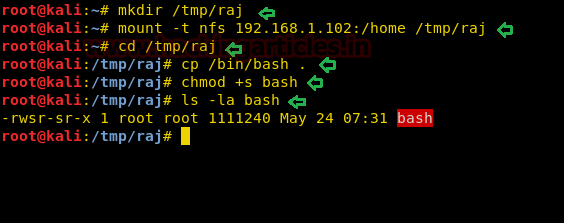
Для эксплуатации NFS-сервера эксперты создали директорию raj внутри /tmp, примонтировали директорию /home и загрузили эксплойт, позволяющий повысить привилегии до root.

«Во-первых, вам нужно скомпрометировать целевую систему, а затем перейти к этапу эскалации привилегий. Предположим, вы успешно вошли в систему жертвы через ssh. Теперь мы знаем, что /home представляет собой общий каталог, так что нужно выполнить следующую команду», — объясняют исследователи.

cd /home
ls
./bash -p
id
whoami

Это один из описываемых специалистами методов, также они предлагают использовать язык C для того же эффекта.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru