



Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Киберпреступная операция, в ходе которой в прошивку недорогих устройств Android внедряются вредоносные программы, все еще активна. Как утверждают эксперты, она даже набирает обороты. Напомним, что впервые эту кампанию удалось обнаружить в декабре 2016 года, когда специалисты Dr.Web сообщили, что злоумышленники нашли способ проникнуть в цепочку поставок нескольких мобильных операторов, заразив телефоны вредоносными программами.

Тогда эксперты утверждали, что им удалось обнаружить злонамеренные программы в 26 недорогих моделях смартфонов и планшетов на базе операционной системы Android. Тогда многие надеялись, что этой кампании пришел конец, однако время показало, что злоумышленники и не думали отступать.

Во вчерашнем отчете, опубликованном компанией Avast, утверждается, что эта киберпреступная группа все это время продолжала внедрять вредоносные программы в прошивку устройств, причем злоумышленники постоянно наращивали обороты, расширяя список зараженных девайсов.

В итоге Avast предоставила список, в котором значатся более 140 Android-смартфонов и планшетов, в прошивке которых был обнаружен зловред, который эксперты назвали Cosiloon. Если сравнить отчеты Dr.Web и Avast, становится понятно, что сам вредонос не претерпел никаких изменений.

Он запускается из директории «/system» с полными root-правами, его основной задачей является подключение к удаленному серверу, загрузка XML-файла и установка одного или нескольких приложений.

Поскольку вредоносная программа внедряется в прошивку, она может установить в систему любое приложение, которое пожелает киберпреступник. При этом никакого взаимодействия с пользователем девайса не требуется.

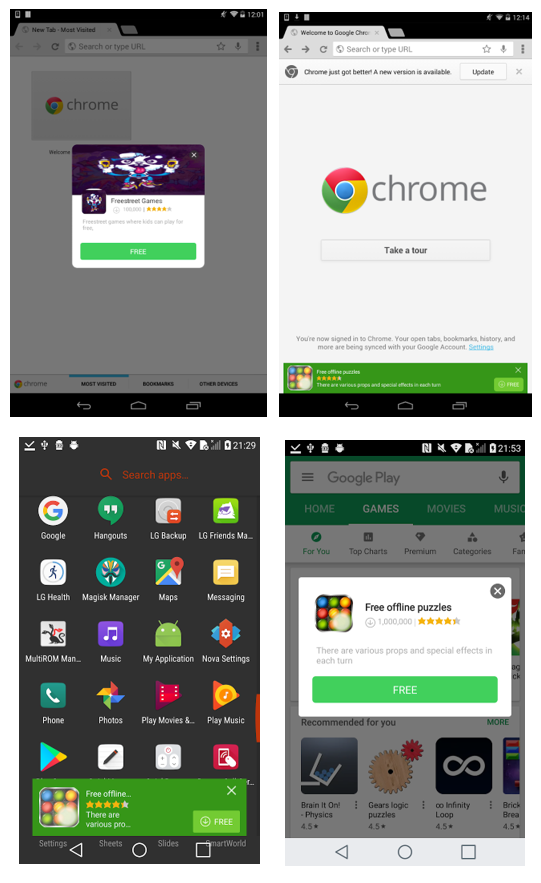
Практически все приложения, которые пытается установить Cosiloon, предназначены для отображения пользователю рекламы, так называемые adware. Примеры их работы показаны на скриншоте ниже:

Очевидно, что злоумышленники в этом случае сосредоточены на получении дохода с помощью рекламных объявлений. Предполагается, что киберпреступники действуют из Китая, так как всеми способами стараются избежать заражения китайских пользователей — сверяется IP.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru