



Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Неправильно сконфигурированный сервер, принадлежащий компании CalAmp, позволял любому получить доступ к данным учетной записи и перехватить информацию о связанном с ней транспортном средстве. CalAmp — это компания, предлагающая бекенд-услуги.

Эксперты в области кибербезопасности Вангелис Стикас и Джордж Лавданис искали уязвимости в системе Viper SmartStart, которая позволяет пользователям удаленно запускать, блокировать, разблокировать или находить свои автомобили. Для этого достаточно использовать специальное мобильное приложение.

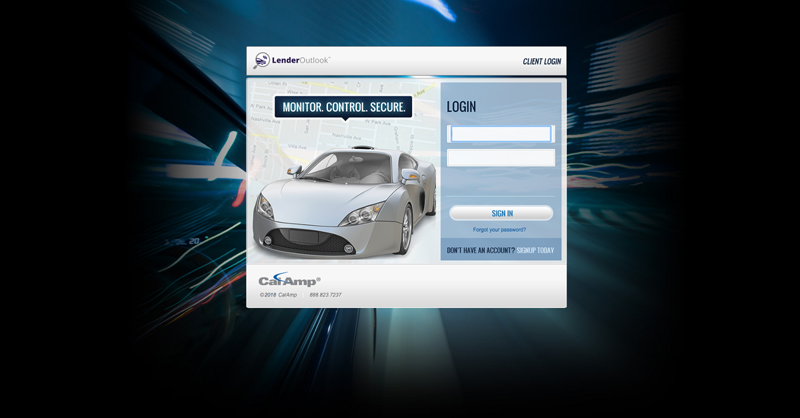
Это приложение использует SSL, сертификат жестко закодирован в клиенте. Эксперты обратили внимание, что приложение подключается к домену mysmartstart.com, а также к стороннему https://colt.calamp-ts.com/, что является сервисом Lender Outlook для Calamp.com.

Специалисты поняли, что войти в панель можно, используя учетные данные пользователя приложения.

«Эта панель представляет собой внешний интерфейс для сервиса Calamp.com Lender Outlook. Мы попробовали залогиниться, используя данные пользователя приложения, и это сработало!», — пишут в блоге исследователи.

«Панель предназначалась для компаний, у которых имелось несколько субаккаунтов и транспортные средства, которыми они могли управлять».

Дальнейшие тесты показали, что войти в систему можно с ограниченными правами, но при этом останется доступ к большому количеству отчетов. Таким образом, специалисты получили доступ ко всем отчетам обо всех транспортных средствах (включая историю местоположений), а также к именам пользователей.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru