



Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Как минимум один сервер, используемый приложением для отслеживания активности смартфонов подростков, допустил утечку. В результате десятки тысяч учетных записей, как родителей, так и их детей, просочились в Сеть.

Мобильное приложение TeenSafe позиционирует себя как «безопасное» средство для мониторинга систем iOS и Android. TeenSafe позволяет родителям просматривать текстовые сообщения и отслеживать местоположение своего ребенка, также приложение поможет контролировать звонки, историю просмотра веб-страниц и узнать, какие приложения установил подросток.

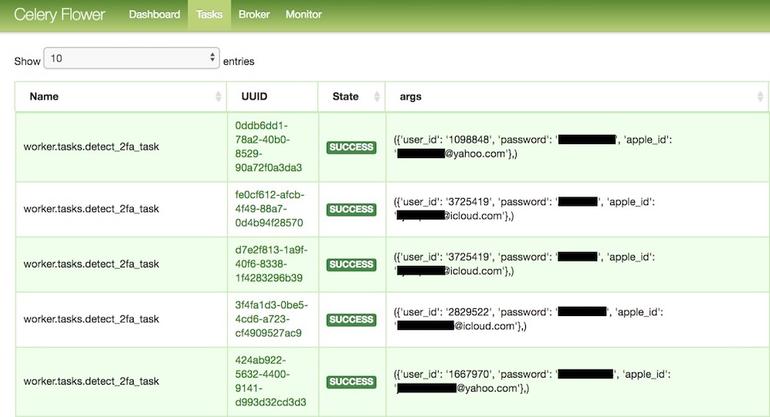
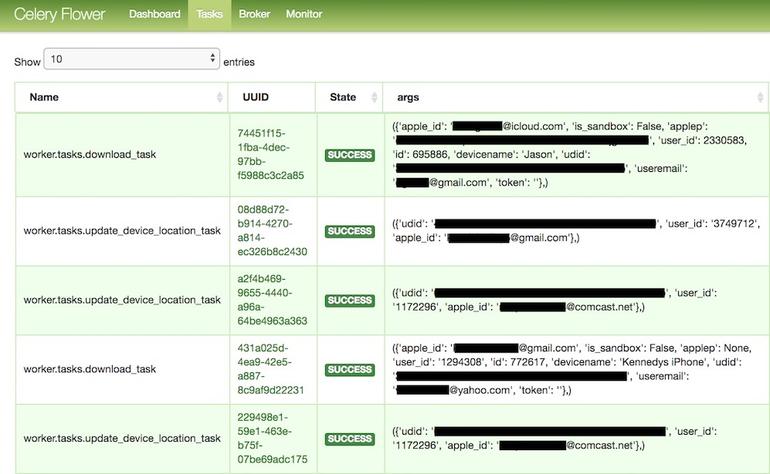
Однако компания умудрилась оставить свои серверы, которые были размещены в облаке Amazon, незапароленными — любой мог получить к ним доступ. Об этом сообщил британский исследователь в области безопасности Роберт Виггинс.

Виггинсу удалось обнаружить два проблемных сервера, которые были закрыты после того, как эксперт связался с представителями TeenSafe.

«Мы приняли меры, обезопасив наши сервера. Также мы предупредили всех потенциально затронутых пользователей», — утверждают в TeenSafe.

В базе данных, ранее доступной для всех желающих, можно было найти адрес электронной почты родителей, пользующихся TeenSafe, а также Apple ID ребенка, активность которого отслеживается. Более того, имя устройства, его уникальный идентификатор, пароли в простом текстовом виде — все это также было скомпрометировано.

Положительным моментов является тот факт, что ни одной фотографии, как и данных о местоположении, в базе обнаружено не было. Как заверяют в TeenSafe, более миллиона родителей используют возможности этого приложения.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru