



Уязвимость в популярной системе сигнализации позволяет угнать автомобиль

Уязвимость в популярной системе сигнализации позволяет угнать автомобиль

Уязвимость в популярной системе сигнализации позволяет угнать автомобиль

Ошибка в популярной системе управления автомобилем позволила двум исследователям получить доступ к серверам управления. Данная уязвимость предоставляла злоумышленнику все необходимое, чтобы отследить местоположение автомобиля, украсть пользовательскую информацию и даже запустить двигатель.

Исследователи Вангелис Стикас и Джордж Лавданис подробно описали уязвимость в серверной системе компании Calamp, которая обеспечивает безопасность и отслеживание транспортных средств. Данная ошибка позволяла получить прямой доступ к большинству системных баз данных.

Взлом автомобилей все чаще используется злоумышленниками, поскольку все больше автомобилей подключаются к мобильному интернету. Вместе с тем, будучи удобной опцией для управления автомобилем с вашего телефона, он открывает новые направления для атак, имеющих серьезные последствия.

Увы, вы можете даже не подозревать что вы пользователь Calamp. Многие приложения, в том числе такое популярное как Viper SmartStart, предназначенное для отслеживания транспортных средств и позволяющее пользователям находить, запускать и управлять своим авто со своего мобильного устройства, подключается к облачным серверам Calamp. 

Исследователи обнаружили, что мобильное приложение Viper соединяется с двумя серверами Viper и Calamp. Используя учетные данные клиентского приложения, исследователи смогли получить полный доступ к базе данных сервера Calamp. При этом, любой, кто получил бы такой доступ, смог бы осуществить практически любой сценарий атаки. Например, массовый угон автомобилей или полное выключение автомобиля с помощью кнопки тревоги при движении с высокой скоростью.

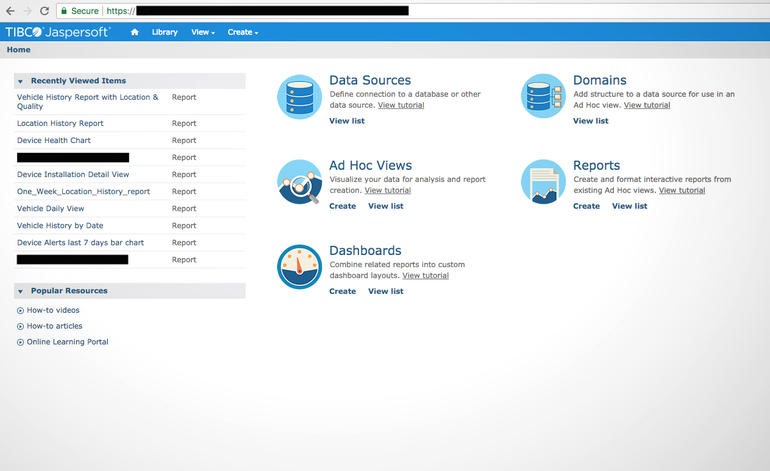
По заявлению исследователей, при обращении к базе данных, можно найти автомобиль, осмотрев ближайшие координаты широты и долготы, сбросить его пароль, разблокировать двери, запустить двигатель и угнать его.

Рисунок 1. База данных Calamp.


Исследователи заявили, что могут отслеживать историю местоположений каждого транспортного средства в базе данных, имена пользователей и маскированные пароли, но не могут экспортировать данные.

Представитель Calamp сообщил, что на сегодняшний день ошибка исправлена и продолжается расследование.

Проблемы в безопасности автотранспортных систем появляются все чаще, так в прошлом году исследователи заявляли о серьезной уязвимости в системе управления Tesla. А в этом году МЧС предупреждало о том, что злоумышленники могут отключать подушки безопасности.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru