



Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Проживающему в Риге киберпреступнику предъявлены обвинения в управлении сервисом «Scan4you», который помогал создателям вредоносных программ избегать детектирования их разработок антивирусными решениями. Об этом сообщило Министерство юстиции США.

Согласно судебным документам, 37-летний Русланс Бондарс управлял Scan4you в период между 2009 и 2016 годами. Scan4you помогал киберпреступникам, разрабатывающим вредоносные программы, сканировать их программы различными антивирусными решениями.

Многие из этих антивирусных продуктов защищают розничные сети, финансовые и государственные учреждения. Scan4you помог злоумышленникам в реальных атаках, например, в инциденте, когда преступнику удалось похитить 40 миллионов номеров кредитных и дебетовых карт, а также около 70 миллионов адресов, номеров телефонов и других персональных данных граждан США.

Киберпреступники, стоящие за вредоносом Citadel, заразившим более 11 миллионов компьютеров по всему миру, также пользовались сервисом Scan4you. Citadel стоил жертвам убытков в размере 500 миллионов долларов.

«Разработчик Citadel воспользовался функцией Scan4you, которая позволяла интегрировать возможности сервиса непосредственно в саму вредоносную программу. Для этого существовал специальный API. Это позволяло преступникам сканировать свою вредоносную программу без необходимости напрямую отправлять файл на сайт Scan4you», — говорится в пресс-релизе Министерства юстиции.

Вся «вредоносная» деятельность этого сервиса, в отличие от легитимных сканеров вроде VirusTotal, заключается в том, что Scan4you не делится информацией с антивирусными вендорами.

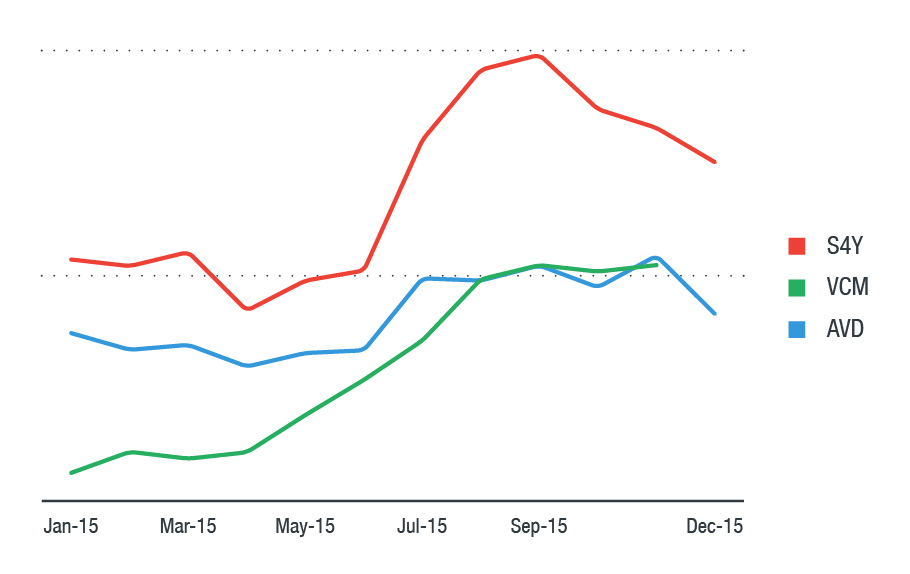
Эксперты Trend Micro опубликовали график, отражающий спрос на использование Scan4you (S4Y) наряду с такими сканерами, как VirusCheckMate (VCM) и AVDetect (AVD).

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru