



Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

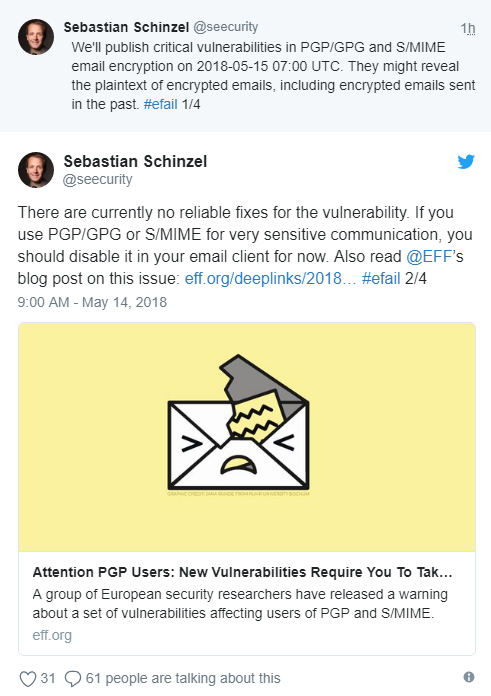
Два наиболее распространенных метода шифрования электронных писем — PGP и S/Mime — уязвимы для атак, которые раскрывают текст зашифрованных писем. Поскольку на данный момент нет надежного способа устранения этой бреши, специалисты рекомендуют немедленно удалить PGP и S/Mime из почтовых клиентов.

«Эти баги могут раскрыть электронные письма в виде простого текста, включая те, что вы отправляли в прошлом», — пишет эксперт Себастьян Шинзель в Twitter. — «В настоящее время нет надежных методов устранения этой уязвимости. Если вы используете PGP/GPG или S/MIME, вы должны их отключить из соображений безопасности».

Эксперт ссылается на сообщение в блоге Фонда электронных рубежей (Electronic Frontier Foundation), опубликованное в субботу вечером. В нем говорится:

«Фонд связался с исследовательской группой и может подтвердить, что эти уязвимости представляют реальный риск для использующих эти инструменты лиц. Наш совет ничем не отличается от того, что дают исследователи — немедленно отключить или удалить эти инструменты».

Фонд даже опубликовал инструкции по отключению уязвимых плагинов в Thunderbird, macOS Mail, и Outlook.

На данный момент о характере самих уязвимостей известно немного, однако технические подробности будут опубликованы в понедельник вечером, как заявляют специалисты.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru