



Хакеры оставили Роскомнадзору последнее предупреждение

Хакеры оставили Роскомнадзору последнее предупреждение

Хакеры оставили Роскомнадзору последнее предупреждение

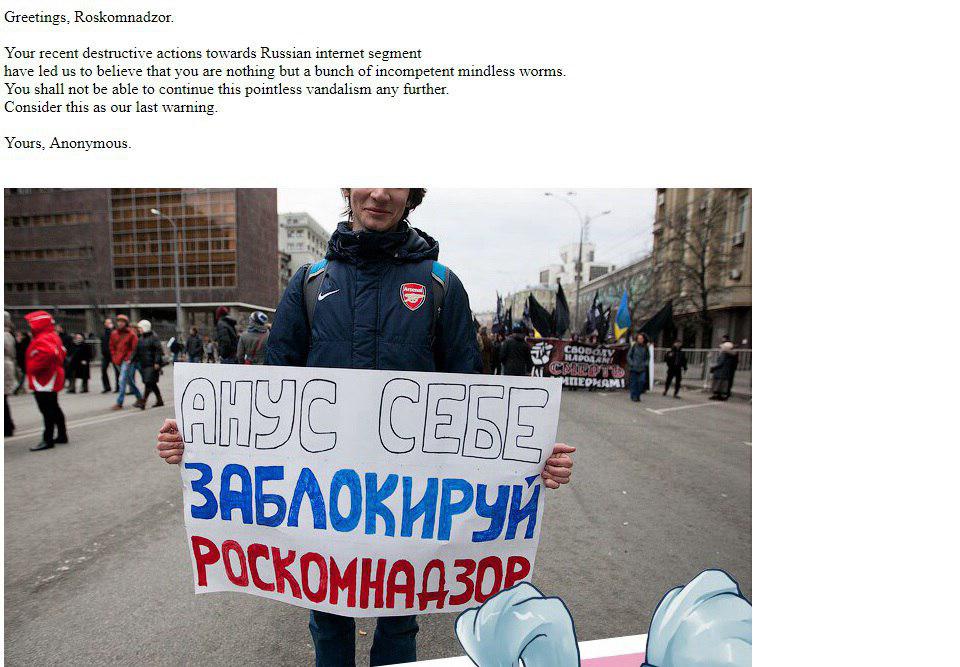
Инициативная группа киберпреступников взломала старую версию сайта Россотрудничества, разместив на странице ресурса фотографию, на которой явно отражено негативное отношение к блокировкам Роскомнадзора. Также хакеры обратились к ведомству на английском языке.

Главная страница prev.rs.gov.ru (на момент написания материала легитимная версия восстановлена) подверглась дефейсу. Взломавшие ресурс лица утверждают, что это «последнее предупреждение» Роскомнадзору.

СМИ опубликовали скриншот взломанного сайта, выглядел он примерно так:

«Приветствуем Роскомнадзор! Ваши недавние деструктивные действия, направленные против российского сегмента Сети, убедили нас в том, что вы просто кучка некомпетентных, безмозглых червей. У вас не получится и дальше осуществлять этот бессмысленный акт вандализма. Расценивайте это как последнее предупреждение. Ваши Анонимус», — сказано в обращении киберпреступников.

На данный момент непонятно, кто именно за этим стоит, и что будет следовать далее, вслед за «последним предупрждением. Вряд ли ведомство сильно напряжется из-за подобной провокации. Его глава, например, признал, что продолжает пользоваться Telegram.

Подобная информация прозвучала из уст самого господина Жарова на параде Победы на Красной площади. В ответ на вопрос журналиста, можно ли писать Жарову в Telegram, тот ответил — запросто.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru