



Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Опубликованный PoC-код демонстрирует загрузку CoinHive в Excel

Спустя всего несколько дней после того, как Microsoft объявила о внедрении функции кастомного JavaScript в Excel, исследователь безопасности сообщил, что нашел способ использования этого метода для загрузки скрипта для майнинга CoinHive внутрь таблицы Excel.

Когда о новых возможностях еще только было заявлено, эксперты уже предупреждали о том, что они могут использоваться в злонамеренных целях.

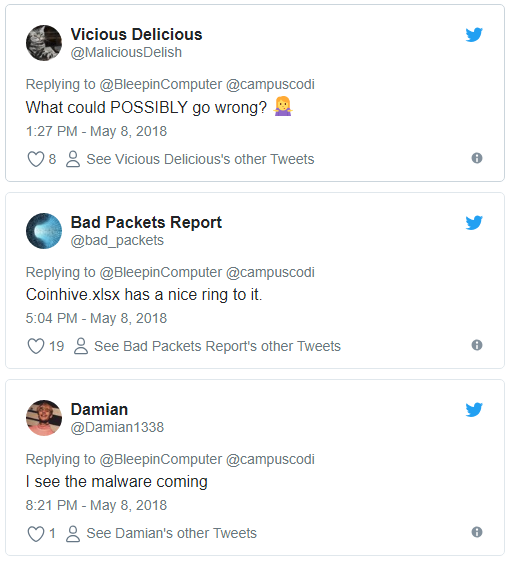
Об этом говорит серия твитов экспертов:

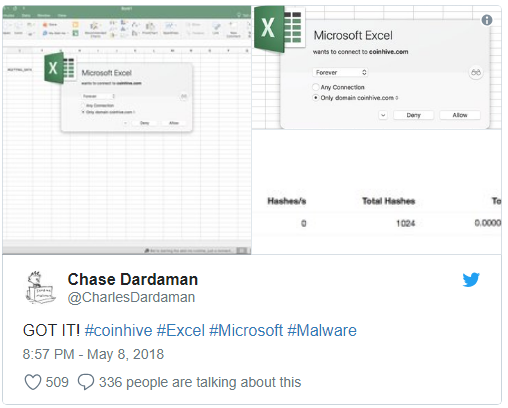
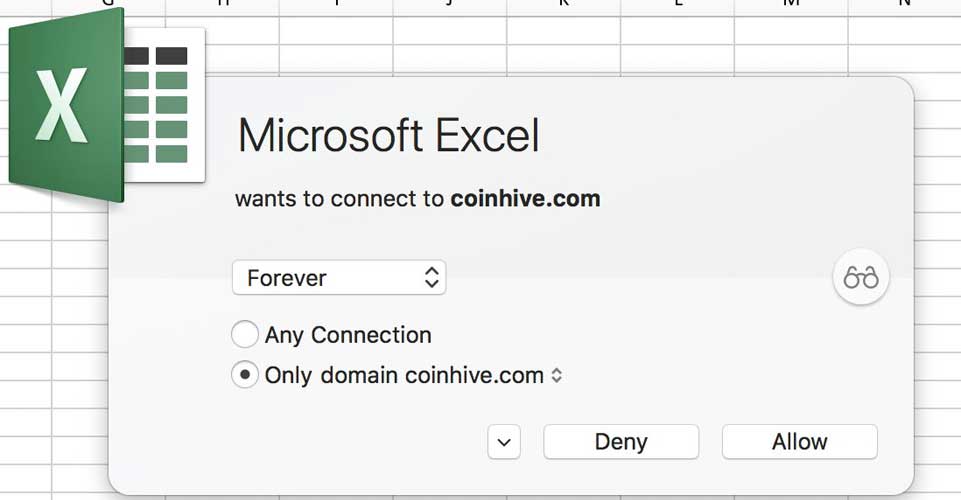
В течение нескольких часов исследователь безопасности Чейз Дардаман разработал способ использования новой функции Microsoft для загрузки майнера CoinHive с помощью специальной функции JavaScript в Excel.

Справедливости ради, стоит отметить, что в нынешнем виде атака сработает только в том случае, если цель загрузить новые функции Excel в качестве надстройки.

Кастомные функции JavaScript работают через создание и размещение на доступном веб-сервере трех файлов. Этими файлами являются: JS-файл, содержащий пользовательское уравнение, html-файл, который загружает ваши файлы JavaScript, и файл JSON, который играет роль файла конфигурации.

Также будет необходимо создать XML-файл, который будет локально использоваться Excel для загрузки кастомной функции в качестве надстройки.

Таким образом, Excel будет создавать скрытый браузер, который загружает различные файлы, а затем выполняет пользовательские функции JavaScript. После быстрого изучения механизма работы этой функции Дардаман легко смог создать собственную надстройку, которая загрузила CoinHive в этот скрытый браузер.

Специалист уточнил, что создание такой надстройки заняло у него крайне мало времени — «это очень легко осуществить». Еще одна важная особенность — возможность сохранения, то есть при сохранении таблицы, а затем последующем открытии, документ снова запустит эту функцию.

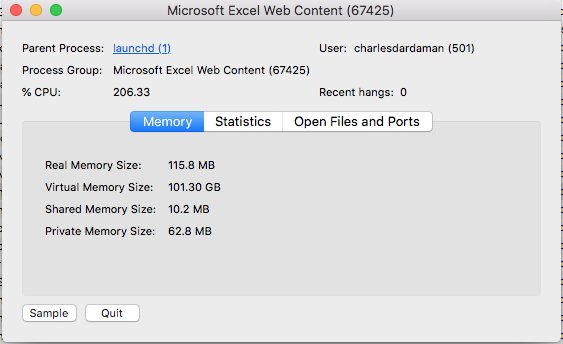
Эксперт приложил скриншот использования ресурсов процессора, на котором видно, что скрипт для майнинга использует 50 % мощности процессора компьютера.

Теперь специалист ждет активного использования этого метода различными злоумышленниками in the wild.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru