



Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

Киберпреступники провели дефейс камер слежения Canon в Японии

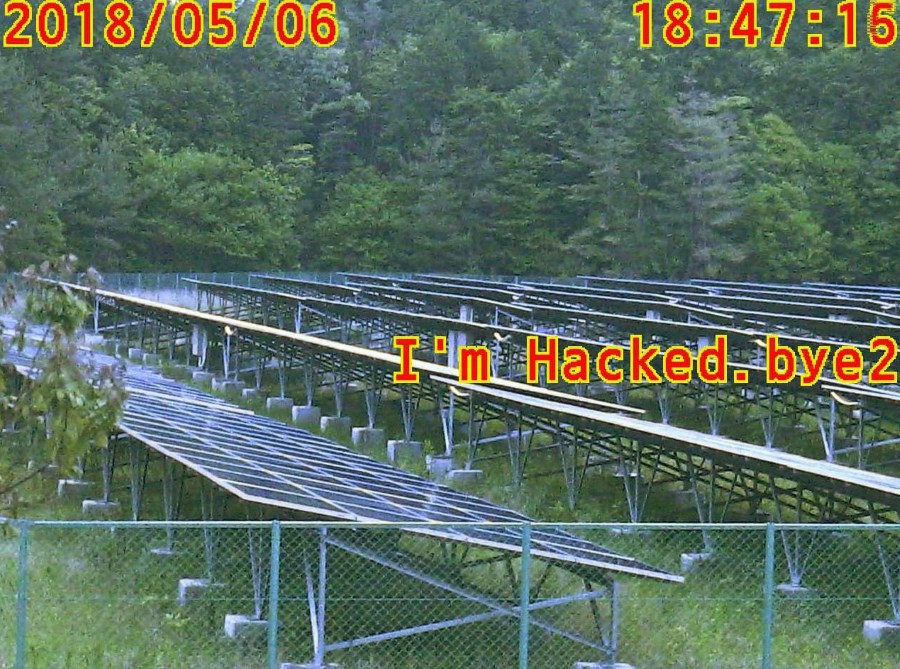
Киберпреступникам удалось вывести из строя 60 камер слежения и безопасности от компании Canon по всей Японии. В основном пострадали морские порты, рыбный рынок в Хиросиме и медицинский центр для людей с ограниченными возможностями в Кобе.

Злоумышленники провели дефейс камер, оставив сообщения «I'm Hacked. bye2» («Я взломан. Пока2»).

Основная часть атаки была произведена 6 мая, согласно снимкам, полученным со взломанных устройств. Однако есть основания полагать, что подобные дефейсы происходят уже на протяжении нескольких недель.

Представители Canon опубликовали официальное сообщение после первых сообщений об инцидентах со взломом.

Специалисты полагают, что основной причиной массовых взломов стали пароли по умолчанию, которые владельцы камер часто не удосуживаются менять на собственные.

«У IoT-устройств есть много проблем, касающихся безопасности», — объясняет эксперт, известный под псевдонимом piyokango. — «Очень важно менять все пароли по умолчанию, так как злоумышленники используют именно их в первую очередь».

Власти города Агео следующим образом прокомментировали сиутацию:

«Мы не могли предсказать такого развития событий».

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru